- Aktualizace systému BIOS upravuje prostředí, které ověřuje čip TPM, a může způsobit, že nástroj BitLocker požádá o obnovovací klíč.
- Před změnou firmwaru je nezbytné vyhledat a uložit klíč BitLockeru (účet, tiskárna nebo USB).
- Dočasné pozastavení nástroje BitLocker na systémovém disku snižuje problémy po aktualizaci systému BIOS.
- Některé modely, zejména v podnikových prostředích Dell, vyžadují dodržování specifických pokynů výrobce.

V tomto článku si krok za krokem a velmi podrobně ukážeme, co byste měli udělat před a po aktualizaci systému BIOS pomocí nástroje BitLocker , co se může stát s čipem TPM, jak získat klíč pro obnovení, pokud si ho systém vyžádá, a proč některé počítače (například některé modely Dell, základní desky ASUS nebo MSI B450/B550 a další) zobrazují zdánlivě protichůdná varování, která jsou ještě matoucí.
Co se děje mezi BIOSem, BitLockerem a TPM při aktualizaci
Abyste pochopili, proč BitLocker někdy po aktualizaci systému BIOS začne při každém spuštění požadovat obnovovací klíč, musíte pochopit, jak spolu souvisí šifrování BIOS/UEFI , TPM a BitLocker. Znalost změn výrazně usnadňuje přijetí preventivních opatření a vyhnutí se panice při zobrazení modré obrazovky.
BitLocker ve většině moderních počítačů spoléhá na čip TPM 2.0 , který bezpečně ukládá část šifrovacích klíčů. Tento čip ověřuje, zda je spouštěcí prostředí (firmware, Secure Boot, základní konfigurace) stejné jako při šifrování disku. Pokud zjistí významné změny, interpretuje je jako možný útok a vynutí si požadavek na obnovovací klíč , aby se ujistil, že počítač spouštíte vy.
U některých stolních počítačů se základními deskami, jako je MSI B450 Tomahawk Max nebo ASUS B550-F, výrobce u nových verzí BIOSu přidává velmi vážná varování: doporučuje před aktualizací BIOSu povolit BitLocker a uložit (nebo ověřit) obnovovací klíč, protože pokud se něco pokazí, můžete ztratit přístup k Windows. Zpráva zní alarmisticky, ale základní myšlenka je jednoduchá: pokud TPM přestane rozpoznávat prostředí a požaduje klíč, musíte ho bezpodmínečně najít.
U profesionálních notebooků, jako je Dell Latitude , nebo u zařízení podnikové úrovně od společností Dell, HP nebo Lenovo, se věci trochu komplikují, protože do hry vstupuje i firemní správa: klíč BitLockeru se často nenachází jen ve vašem účtu, ale je uložen i v organizaci (doména společnosti, univerzita atd.) a BIOS může být automaticky aktualizován asistentem výrobce nebo IT zásadami.
Proč výrobci tolik trvají na BitLockeru před aktualizací BIOSu?
Zprávy od výrobce se mohou zdát protichůdné: některé vám radí aktivovat BitLocker a uložit klíč před aktualizací, zatímco jiné vás žádají o pravý opak, tedy deaktivaci BitLockeru před flashováním. Ve skutečnosti se obě varování snaží snížit rizika, ale zaměřují se na různé fáze procesu.
V případě základních desek, jako je MSI B450 Tomahawk Max , s aktualizacemi systému BIOS zaměřenými na povolení nebo vylepšení podpory TPM (například pro splnění požadavků systému Windows 11), instalační program upozorňuje, že je zásadní mít správně nakonfigurovaný BitLocker a především mít snadno dostupný obnovovací klíč. Důvodem je, že změna ve způsobu, jakým firmware zpřístupňuje TPM, může při dalším spuštění spustit požadavek na klíč.
Jiné systémy, jako například mnoho základních desek ASUS B550 , zobrazují před aktualizací systému BIOS zprávu, pokud zjistí, že je systémový disk chráněn nástrojem BitLocker, a vyzvou vás k jeho deaktivaci. Cílem je zabránit šifrování disku během aktualizace firmwaru, minimalizovat problémy se spouštěním a zabránit smyčkám obnovy, pokud se vnitřní stav modulu TPM příliš drasticky změní.
V některých případech, jak hlásilo mnoho uživatelů, i když BitLocker deaktivujete prostřednictvím grafického rozhraní systému Windows, nástroj pro aktualizaci systému BIOS základní desky stále zobrazuje varování, že BitLocker je aktivní . To může být způsobeno tím, že na disku jsou stále nakonfigurovány ochrany, proces spánku nebyl správně použit, existují další šifrované disky (například USB flash disky) nebo systém nedokončil celý cyklus deaktivace.
U notebooků Dell a dalších firemních počítačů hraje roli také způsob distribuce aktualizací firmwaru. Je běžné, že asistent výrobce automaticky nainstaluje BIOS během rutinní aktualizace. Poté, při dalším spuštění, může BitLocker vyžadovat obnovovací klíč a někdy jej i nadále vyžadovat při každém restartu, protože TPM plně „důvěřuje“ novému podpisu firmwaru nebo novému klíči Secure Boot PK.
Kde najít klíč pro obnovení BitLockeru, pokud si ho systém BIOS vyžádá
Pokud se po aktualizaci systému BIOS zobrazí modrá obrazovka nástroje BitLocker, která vás vyzve k zadání 48místného hesla, klíčem je vědět, kde přesně je heslo uloženo . Existuje několik běžných míst, kde může být vaše heslo uloženo, v závislosti na konfiguraci počítače a na tom, zda patří k nějaké organizaci.
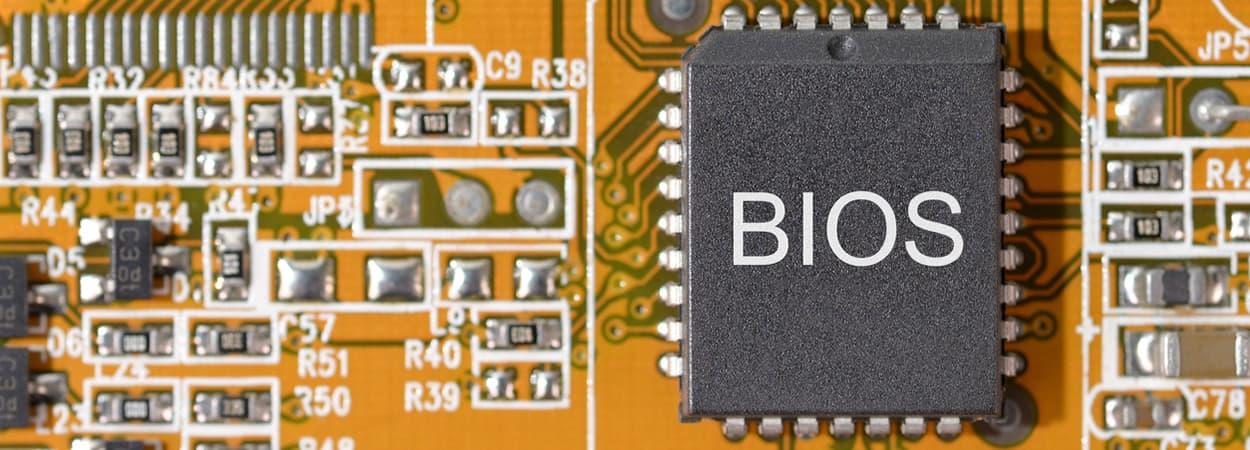
V pracovním nebo vzdělávacím prostředí je velmi běžné, že je zařízení připojeno k firemní nebo školní doméně . Pokud jste se někdy přihlásili pomocí pracovního nebo školního účtu, obnovovací klíč je obvykle propojen s tímto účtem a spravován IT oddělením. V těchto případech budete často muset kontaktovat podporu, abyste získali klíč přidružený k identifikátoru vašeho zařízení.
Společnost Microsoft má vyhrazenou stránku pro nalezení obnovovacích klíčů propojených s pracovními nebo školními účty. Z jiného zařízení můžete přejít na stránku AKA.MS/MyRecoveryKey , přihlásit se pomocí svého pracovního nebo školního účtu, přejít do sekce Zařízení a rozbalit zařízení, pro které klíč potřebujete. Tam obvykle najdete možnost „Zobrazit klíče BitLockeru“, kde můžete odpovídající obnovovací klíč vyhledat pomocí ID klíče zobrazeného na modré obrazovce.
Pokud máte osobní počítač a nastavili jste si BitLocker sami, je možné, že jste si klíč vytiskli při aktivaci šifrování. Je vhodné zkontrolovat složky nebo soubory, kde obvykle uchováváte důležité dokumenty spojené s počítačem, protože vytištěný klíč jasně ukazuje ID a 48 číslic potřebných k odemčení disku v případě problémů.
Další běžnou možností je uložení obnovovacího klíče na USB disk . V takovém případě, pokud se váš počítač zasekl na modré obrazovce, připojte USB disk ke stejnému počítači a podle pokynů na obrazovce BitLockeru načtěte klíč ze zařízení. Pokud je klíč uložen jako textový soubor, můžete také připojit USB disk k jinému počítači, otevřít soubor .txt a pečlivě zkopírovat 48 číslic a ručně je zadat na vyžádání.
Na moderních počítačích propojených s osobním účtem Microsoft může být obnovovací klíč přidružen k vašemu profilu Microsoft na webových stránkách společnosti, ačkoli v profesionálním prostředí je nejspolehlivější metodou obvykle účet organizace na výše zmíněném portálu nebo přímé kontaktování IT podpory. V obou případech je zásadní neprovádět žádné další změny v systému BIOS (například vymazat čip TPM) před nalezením a bezpečným uložením obnovovacího klíče.
Kdy je vhodné pozastavit nebo zakázat BitLocker před aktualizací systému BIOS?
V tomto okamžiku obvykle vyvstává velká otázka: musím před aktualizací systému BIOS úplně vypnout BitLocker , nebo stačí ochranu pozastavit? A dále, na kterých discích to musím udělat: pouze na disku s Windows, nebo i na USB discích a sekundárních pevných discích?
Pokud chcete pouze zabránit tomu, aby vás nástroj BitLocker po aktualizaci firmwaru vyzýval k zadání obnovovacího klíče, nejlepším postupem je obvykle dočasně pozastavit ochranu systémového disku před spuštěním aktualizace systému BIOS. V systému Windows můžete v Ovládacích panelech v části Šifrování jednotky BitLocker vybrat disk C: a pomocí možnosti „Pozastavit ochranu“ povolit modulu TPM přijímat změny platformy bez spuštění modré obrazovky.
Pozastavení procesu spouštění nedešifruje disk; pouze řekne nástroji BitLocker, aby povolil určité změny spouštěcího prostředí bez nutnosti zadání obnovovacího klíče. Jakmile je aktualizace systému BIOS dokončena a potvrdíte, že se systém Windows spustí správně, můžete se vrátit na stejný panel a kliknout na tlačítko „Obnovit ochranu“, čímž obnovíte šifrování do normálního provozu opětovným zapečetěním aktuální konfigurace v modulu TPM.
V některých situacích, například u některých základních desek ASUS B550-F , může program BIOS flasher nadále zobrazovat varování, která trvají na tom, že BitLocker je stále aktivní, i když jste jej v systému Windows pozastavili. V těchto případech je vhodné zkontrolovat skutečný stav ochrany pomocí příkazového řádku pomocí příkazu ` manage-bde` a ujistit se, že systém správně použil příkaz k pozastavení.
Pokud jde o jiné šifrované disky, jako jsou USB flash disky nebo externí pevné disky, mohou narušit proces aktualizace pouze tehdy, pokud je instalační program systému BIOS detekuje problematickým způsobem. Obecně platí, že před flashováním stačí z počítače odebrat všechna nepodstatná zařízení (externí pevné disky, flash disky atd.) a zajistit, aby na systémovém disku byl BitLocker pozastaven, nikoli nutně zakázán nebo zcela dešifrován.
Co dělat, když je po aktualizaci při každém spuštění počítače vyžadován klíč BitLockeru
Jedním z nejotravnějších problémů, které hlásí uživatelé profesionálních notebooků, je to, že po aktualizaci firmwaru nebo BIOSu (například na Dell Latitude ) začne BitLocker při každém spuštění bez výjimky požadovat obnovovací klíč. Zadáte 48 číslic, Windows 11 se spustí bez problémů, ale při dalším restartu se situace opakuje.
První věc, kterou se obvykle doporučuje, je přihlásit se do systému Windows, přejít do Ovládacích panelů a v části BitLocker použít možnosti „Pozastavit ochranu“ a poté „Obnovit ochranu“ . Tento proces by měl umožnit čipu TPM znovu zapečetět měření spouštění na základě nové verze systému BIOS, což by teoreticky mělo zabránit dalším požadavkům na klíče při následných restartech.
Pokud to nefunguje, můžete použít nástroj příkazového řádku `manage-bde` s příkazy jako ` manage-bde -protectors -disable c:` a po restartu `manage-bde -protectors -enable c:` . Tím se BitLocker donutí přepočítat stav ochrany disku. Na některých počítačích však problém přetrvává: systém se spustí, ale stále vyžaduje obnovovací klíč.
Také byste měli v systému BIOS ověřit, zda je čip TPM 2.0 povolen a aktivní a zda je povolena funkce Secure Boot v souladu s nastavením nástroje BitLocker. Neustálé změny těchto parametrů mohou čip TPM zmást a zabránit mu v tom, aby prostředí považoval za „stabilní“, čímž se s každým spuštěním prodlužuje smyčka obnovy.
Drastičtějším opatřením je použití možnosti „Vymazat TPM“ v systému BIOS. Tím se resetuje bezpečnostní čip a může pomoci vyřešit problémy s ověřováním spouštění, ale není to rozhodnutí, které by se mělo brát lehkovážně: pokud vymažete TPM bez jasné znalosti stavu nástroje BitLocker a bez zaručeného přístupu k obnovovacímu klíči, nemusí být možné disk dešifrovat nebo ztratit funkce, jako je PIN kód Windows Hello, dokud nebudou znovu nakonfigurovány.
Než se k tomuto bodu dostanete, je obecně vhodné pečlivě zkontrolovat všechny možnosti pozastavení a obnovení systému BitLocker, zkontrolovat případné čekající aktualizace firmwaru a v podnikových systémech se poradit s IT oddělením . Řešení někdy zahrnuje aktualizaci na novější verzi systému BIOS, která toto chování opraví, nebo implementaci specifické zásady spouštěcí platformy v podnikovém prostředí.
Specifika zařízení Dell a známé problémy s aktualizacemi systému BIOS
V ekosystému Dell existují zdokumentované případy, kdy aktualizace systému BIOS v kombinaci s nástrojem BitLocker a správou klíčů platformy Secure Boot (PK) způsobily natolik závažné problémy, že zastavily určité aktualizace distribuované službou Windows Update.
U několika modelů, včetně Dell 14 Plus 2-in-1 DB04255, Dell 14 Plus DB14255 a Dell 16 Plus DB16255 , byl hlášen specifický problém s verzí systému BIOS 1.2.0 a vyšší. Aktualizace těchto verzí prostřednictvím služby Windows Update byly pozastaveny přibližně do listopadu 2025 (odhadované datum se může změnit), zatímco společnost Microsoft pracuje na nové metodě aktualizace , která by vyřešila konflikt klíčů PK a interakci s nástrojem BitLocker.
Během tohoto období se oficiální doporučení nepoužívat k aktualizaci systému BIOS službu Windows Update, ale raději navštívit stránky Dell.com nebo použít nástroj Dell SupportAssist a získat nejnovější verzi firmwaru pro každý dotčený systém. Cílem je minimalizovat riziko poškození obnovovacího klíče BitLockeru nebo uzamčení počítače během procesu aktualizace.
Dokumentace společnosti Dell také uvádí širokou škálu produktů ovlivněných různými problémy souvisejícími s BitLockerem a systémem BIOS: mimo jiné Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro a stolní pracovní stanice . Každá produktová řada se může mírně lišit v detailech, ale obecná myšlenka je podobná: před provedením jakýchkoli změn je vhodné řídit se konkrétními pokyny výrobce, prostudovat si oznámení podpory a ujistit se, že máte po ruce klíč pro obnovení.
Společnost Dell navíc ve své znalostní bázi pravidelně publikuje články s podrobnými kroky pro obnovení systémů, které po aktualizacích firmwaru uvízly při vyžádání klíče BitLocker. Ve spravovaných prostředích může systém správy zařízení společnosti centrálně ukládat klíče a umožnit IT oddělení obnovit důvěryhodnost TPM s novým systémem BIOS bez nutnosti zásahu uživatele kromě restartu po zobrazení výzvy.
Obecné osvědčené postupy před aktualizací systému BIOS s povoleným nástrojem BitLocker
Kombinací zkušeností s různými výrobci a případů z reálného světa můžeme odvodit několik rozumných pokynů pro aktualizaci systému BIOS v počítači s povoleným BitLockerem bez zbytečných potíží. Nejedná se o bezchybná pravidla, ale o osvědčené postupy, které výrazně snižují rizika.
Prvním krokem je ujistit se, že víte, kde se nachází váš obnovovací klíč a že k němu máte přístup, i když se váš hlavní počítač nespustí. To zahrnuje kontrolu vašeho účtu Microsoft nebo účtu vaší organizace, nalezení jakéhokoli vytištěného dokumentu nebo souboru na jednotce USB a pokud se jedná o firemní počítač, ověření, zda jej může získat IT podpora, pokud jej nemůžete najít.
Za druhé, pečlivě si prostudujte poznámky k vydání verze systému BIOS a veškerá varování, která výrobce uvádí na stránce pro stahování nebo v průvodci instalací. Pokud vás požádají o pozastavení nástroje BitLocker, udělejte to; pokud vás upozorní na známé problémy s konkrétní verzí, zvažte, zda tuto aktualizaci skutečně potřebujete právě teď, nebo zda můžete počkat na pozdější, propracovanější verzi.
Před úpravou firmwaru se vždy doporučuje vytvořit si aktuální zálohu důležitých dat. I když jsou aktualizace systému BIOS pro váš konkrétní model dobře hodnoceny, jakýkoli výpadek napájení, přerušení nebo přerušení může váš počítač uvést do ohroženého stavu. Záloha problému úplně nezabrání, ale alespoň vám umožní obnovit data, pokud řešení zahrnuje přeinstalaci nebo výměnu komponent.
Pokud jde o stav BitLockeru, pokud výrobce neurčí jinak, nejlepším přístupem je obvykle pozastavit ochranu BitLockeru na systémovém disku těsně před spuštěním aktualizace a obnovit ji po ověření, že se systém Windows s novým BIOSem správně spustí. Pokud instalační program i po pozastavení nadále detekuje BitLocker, zvažte, zda chcete pokračovat, nebo zda byste raději vyhledali informace specifické pro vaši základní desku nebo model.
A konečně, vyhněte se provádění příliš mnoha změn v rychlém sledu: není dobrý nápad aktualizovat BIOS, měnit nastavení zabezpečeného spouštění, upravovat režim spouštění (UEFI/Legacy) a mazat TPM najednou. Postupujte krok za krokem , proveďte jednu změnu, ověřte, zda se systém spustí bez problémů, a teprve poté proveďte další. Tímto způsobem, pokud se něco pokazí, budete mít mnohem lepší představu o tom, co se stalo, a bude snazší se vrátit k předchozímu nastavení nebo požádat o pomoc s konkrétními informacemi.
Lepším pochopením interakce BIOSu, TPM a BitLockeru, kde jsou uloženy klíče pro obnovení a jaká preventivní opatření můžete podniknout, přestává být aktualizace firmwaru technologickým hazardem a stává se delikátním, ale zvládnutelným úkolem, za předpokladu, že jsou respektována varování výrobce a informace potřebné k opětovnému získání přístupu k systému jsou bezpečně uchovávány, pokud se šifrování po změně rozhodne stát se přísným.