- Tasakaalustab loogilise hoolduse (puhastamine, käivitamine, värskendused) ja füüsilise hoolduse (tolm ja ventilatsioon) stabiilse jõudluse tagamiseks.
- Tugevdage turvalisust kontrollitavate varukoopiate, ajakohase viirusetõrje, digitaalse hügieeni ja usaldusväärsete WiFi-võrkude abil.
- Vältige registripuhastusvahendeid ja rakendage seadmete ja andmete käitlemisel isikuandmete kaitse üldmääruse (GDPR) reegleid.
Organisatsioonis ei tähenda seadmete töökorras hoidmine ainult osade väljavahetamist rikete korral: hea ennetava hoolduse plaan hoiab ära rikkeid, parandab jõudlust ja pikendab eluiga. Soovitatav on käsitleda nii loogilisi aspekte (süsteem ja tarkvara) kui ka füüsilisi (tolmuimemine ja jahutamine). Regulaarsete rutiinide ja hoolika hoolduse abil töötab teie IT-infrastruktuur usaldusväärsemalt, töökindlamalt ja kiiremini.
See artikkel koondab, kirjutab ümber ja laiendab tõestatud parimaid tavasid: kettaruumi vabastamine, alglaadimise haldamine, vajadusel defragmentimine, värskendused, varundamine, pahavaratõrje skannimine, digitaalne hügieen (andmepüük, paroolid ja WiFi turvalisus) ning riist- ja välisseadmete puhastamise juhend. Eesmärk on, et saaksite neid tavasid oma ettevõtte igapäevases tegevuses rakendada selgete protseduuride ja ebavajaliku tehnilise žargoonita.
Loogiline hooldus ja laoruumide puhastamine
Alusta ruumi vabastamisest ja korrastamisest. Piisava vaba ruumiga kõvaketas töötab paremini ja Windows reageerib sujuvamalt. Esiteks tühjenda prügikast pärast selle sisu kontrollimist; sinna on lihtne unustada faile, mis võtavad gigabaite. Selle regulaarne tegemine annab kohese ja riskivaba ruumi juurdekasvu.
See eemaldab ajutised failid ja vahemälud, mis tekivad programmide installimisel/desinstallimisel või süsteemi tavapärase kasutamise käigus. Windowsis on soovitatav valik Disk Cleanup; alternatiivina on olemas ka kolmanda osapoole utiliidid (näiteks CCleaner), kuigi ettevõtte keskkondades eelistatakse ülesannete kontrolli ja jälgitavuse säilitamiseks tavaliselt sisseehitatud süsteemitööriistu.
Windowsi kettapuhastuse kasutamine on lihtne. Leidke see menüüst Start või haldustööriistadest ja valige kustutatavad failid: ajutised failid, vahemälud, allalaaditud programmifailid ja prügikast. Vaid paari klõpsuga saate ruumi vabastada ja aidata oma süsteemil nõudlike ülesannete täitmisel sujuvamalt töötada.
Vaadake regulaarselt üle oma installitud programmid. Jaotises „Programmide lisamine või eemaldamine” saate sortida suuruse järgi ja desinstallida kõik, mida te enam ei kasuta. Vähem ebavajalikku tarkvara tähendab vähem jääkfaile, vähem taustateenuseid ja väiksemat rünnakupinda, mis mõjutab positiivselt turvalisust ja käivitusaega.
Defragmentimine ja SSD-draivid: millal seda teha ja millal mitte.
Kui teie arvutil on pooljuhtketas (SSD), ei tohiks te seda defragmentida. Windows teeb SSD-de jaoks juba spetsiifilisi hooldustoiminguid (nt „uuesti kärpimine“) ning traditsioonilise defragmentimise sundtoomine ei paku mingeid eeliseid ja võib põhjustada tarbetut kulumist. Ketta tüübi õige tuvastamine hoiab ära tarbetud toimingud ja aitab säilitada teie salvestusruumi pikaajalist jõudlust.
Programmi käivitamise ja laadimise kontroll
Paljud programmid lisavad Windowsiga koos käivituvaid värskendajaid ja abilisi. Need pole tavaliselt pahatahtlikud, kuid kuhjuvad ja aeglustavad käivitamist. Vaadake üle käivitusrakenduste loend ja keelake kõik, mis pole kriitilise tähtsusega. Seda saate teha tegumihaldurist (vahekaart Startup) või vanemates süsteemides msconfig abil. Ärge aga keelake riistvaradraiveritega seotud teenuseid, kui te pole kindel; kahtluste korral on probleemide ja funktsionaalsuse kadumise vältimiseks kõige parem konsulteerida oma IT-osakonnaga.
Vähem on rohkem: proovige mitte avada korraga rohkem rakendusi kui vaja, eriti kui teie arvuti ressursid on piiratud. Mõistliku töökoormuse säilitamine vähendab mälukasutust ja vabastab protsessori ressursse, võimaldades teie arvutil sujuvamalt oluliste ülesannetega toime tulla. Üldiselt on kõige parem seada esikohale olulised ülesanded ja sulgeda kõik, mis pole hetkel kasulik, eriti kriitiliste toimingute või tähtaegadega toimingute puhul.
Lihtne žest suure mõjuga: taaskäivitage arvuti regulaarselt. Taaskäivitamine tühjendab mälu, sulgeb hulkuvad protsessid ja rakendab ootel olevad muudatused pärast värskendusi. Keskkondades, kus toimub mitu tundi pidevat kasutamist, hoiab ajastatud iganädalase taaskäivitamise seadistamine süsteemi stabiilsemas ja prognoositavamas olekus.
Süsteemi- ja regulaarsed tarkvarauuendused
Operatsioonisüsteemi ja kriitiliste rakenduste värskenduste paigaldamine on üks parimaid kaitsemeetmeid. Paigaldustega parandatakse vigu, suletakse haavatavusi ning parandatakse ühilduvust ja stabiilsust. Pöörake erilist tähelepanu ohustatud tarkvarale (brauserid, pluginad, raamistikud) ja sellele, mida ettevõttes igapäevaselt kasutatakse. Isegi vananenud tehnoloogiad, nagu Flash, illustreerivad seda punkti: neid rünnati omal ajal tugevalt ja tänapäeva samaväärseid komponente tuleks hoida oma uusimas ühilduvas versioonis.
Ära unusta draivereid ja püsivara. Graafikakaartide, kiibistike, BIOS-i/UEFI jms jaoks võid kasutada Windowsi tööriistu või tootja utiliite. Draiverite arukas värskendamine parandab vigu ja stabiilsust, kuigi tootmiskeskkonnas on soovitatav enne massilist juurutamist valideerida. Etapidine lähenemine (pilootprojekt ja juurutamine) vähendab riske ja võimaldab mõõta mõju süsteemi jõudlusele.
Varundamine: sagedus ja ulatus
Tehke regulaarselt varukoopiaid. Kui töötate tundlike või kriitiliste andmetega, tehke seda vähemalt kord nädalas; muudel juhtudel võib piisata igakuistest varukoopiatest. Praktikas on tavaliselt eelistatav varundada ainult andmeid ja dokumente ning pidada kinni protseduurist Windowsi ja rakenduste uuesti installimiseks katastroofi korral, et taastada süsteem oma "uuesse olekusse". See strateegia säästab ruumi ja vähendab taastamisaega intsidentide korral.
Varundamiseks kasutage Windowsi varundustööriista, tootja lahendusi või kolmanda osapoole tööriistu; ideaaljuhul kasutage spetsiaalset välist draivi või ettevõtte pilveteenust. Veenduge, et varukoopiad on tehtud ja, mis kõige tähtsam, et saate need taastada. Ilma taastamistestideta ei ole varundusplaan tegelikult valideeritud ega auditeeritud.
Pahavara kaitse: viirusetõrje ja nuhkvaratõrje
Viirused on vaid osa probleemist. Pahavara hulka kuuluvad muuhulgas troojalased, ussid, juurkomplektid ja lunavara. Hoidke oma viirusetõrjetarkvara ajakohasena ja planeerige regulaarseid täielikke skaneeringuid. Lisaks tehke pistelisi skaneeringuid pärast ebatavalise käitumise märkamist või enne/pärast tundlikke installimisi ning kasutage vajadusel sobivaid tööriistu. Ettevõtte tarkvarapakettides (näiteks lõpp-punkti lahendustes nagu Panda Endpoint) saate viirusetõrjemoodulist käivitada süvakontrolli, et katta kõik kriitilised süsteemialad.
Tugevdage oma kaitset vajadusel nuhkvaratõrjevahenditega. Seda tüüpi pahavara püüab koguda kasutajaandmeid reklaamide kuvamiseks või teabe varastamiseks. Saadaval on tasuta utiliidid, näiteks Adaware, mis saavad teie kaitset täiendada ja regulaarseid puhastusi teha. Planeerige iganädalasi skaneeringuid, kui kahtlustate reklaamvara või soovimatuid tööriistaribasid, ja veenduge, et teie ettevõtte poliitika lubab neil tööriistadel järjepidevust ja vastavust säilitada.
Digitaalne hügieen: andmepüük, paroolid ja WiFi
Olge ettevaatlik e-kirjade suhtes, mis paluvad teil oma teavet uuendada või sisselogimisandmeid sisestada veebisaitidel, mis ei kuulu teie organisatsiooni domeeni. Kontrollige üle õigekiri, saatjad ja URL-id; kahtluse korral võtke nendega ühendust mõne muu kanali kaudu. Ülikoolides on tavaks ühenduda ainult ametlike võrkudega, näiteks eduroamiga, ja mitte sisestada paroole saitidel, mis ei kuulu kinnitatud domeenide hulka (näiteks ULPGC-s, mille domeen lõpeb .ulpgc.es ).
Ärge kasutage sama parooli e-posti, sotsiaalmeedia, panganduse ega ettevõtte tööriistade jaoks. Kasutage tugevaid paroole ja veelgi parem – paroolihaldurit, mis võimaldab teil genereerida ja salvestada unikaalseid volitusi. Võimaluse korral lubage kaheastmeline autentimine. Nende meetmete abil ei kahjusta ühe konto vargus teisi kontosid ja minimeerite andmetega seotud rikkumiste mõju.
Traadita võrkudes valige WPA2 või veel parem WPA3, keelake WPS ja vajadusel segmenteerige VLAN-ide järgi. Kui te ei ole kontoris, eelistage usaldusväärseid võrke või neid, millel on ettevõtte VPN. Ülikoolilinnakutes või asutustes looge ühendus ametliku võrguga (näiteks eduroam), vältides sarnaste nimedega SSID-sid. Kontrollige sertifikaate ja hoiatage kasutajaid, et vähendada pahatahtlike pääsupunktide ohtu.
Seadmete füüsiline puhastamine: samm-sammult juhend
Mustus blokeerib ventilatsiooniavad, vähendab õhuvoolu ja tõstab temperatuuri. Esimene vihje on tolmu nägemine ventilatsiooniavades. Ainult välispinna pühkimisest ei piisa: soovitatav on perioodiliselt teha põhjalik sisemine puhastus. Esmalt lülitage arvuti välja ning ühendage toide ja lisaseadmed lahti. Võimalusel töötage hästi ventileeritavas kohas, kandke maski, kui olete tolmu suhtes tundlik, ja avage aken, et õhus levivaid osakesi hajutada.
Avage korpus ja eemaldage filtrid.
Eemaldage külgpaneelid, keerates lahti tagumised kruvid, ja pange need ohutusse kohta kõrvale. Paljudel sülearvutitel on tolmufiltrid all või esiküljel: eemaldage need ja peske veega, laske neil kuivada ja vältige tugevate puhastusvahendite kasutamist. Filtrite puhtana hoidmine aitab õhul vabalt voolata, kuna tolm ei kogune jahutusradiaatoritele ja ventilaatoritele.
Puhuge tolm suruõhu või puhuriga ära
Võimalusel viige korpus õue. Kasutage ventilaatoritelt, radiaatoritelt, toiteplokkidelt ja korpuse raskesti ligipääsetavatelt kohtadelt tolmu eemaldamiseks suruõhku või elektrilist puhurit. Tehke mitu lühikest läbijooksu ja, mis kõige tähtsam, hoidke ventilaatori labasid kinni, et need täiskiirusel ei pöörleks. Kitsaste kohtade puhastamiseks võite kasutada vatitupsusid või mikrokiudlappe, vältides kokkupuudet niiskete või juhtivaid jääke jätvate toodetega komponentidega.
Paneelide puhastamine ja sulgemine
Šassii külgedel, esiosas ja ülaosas ei ole elektroonikat, seega võite kasutada kergelt niiskeid salvrätte ja seejärel paberrätikutega kuivatada. Kui olete lõpetanud, paigaldage kõik eemaldatud komponendid uuesti (näiteks kui eemaldasite parema puhastamise eesmärgil graafikakaardi) ja paigaldage külgpaneelid tagasi. Selle rutiini kordamine üks või kaks korda aastas säilitab õhuvoolu ja vähendab ülekuumenemise ohtu.
Välisseadmed: klaviatuur, hiir ja monitor
Klaviatuuri puhul aitab klahvide vahelt tolmu ja ebemeid eemaldada puhur või suruõhk. Seejärel pihustage mikrokiudlapile isopropüülalkoholi ja hõõruge õrnalt. See aurustub kiiresti ja eemaldab sõrmejäljed paremini kui seep ja vesi. Kasutage sama protseduuri hiire puhul: kõigepealt tolmust puhastage ja seejärel isopropüülalkoholiga pühkige, olles ettevaatlik, et andurite või tihendite alasid ei märgaks.
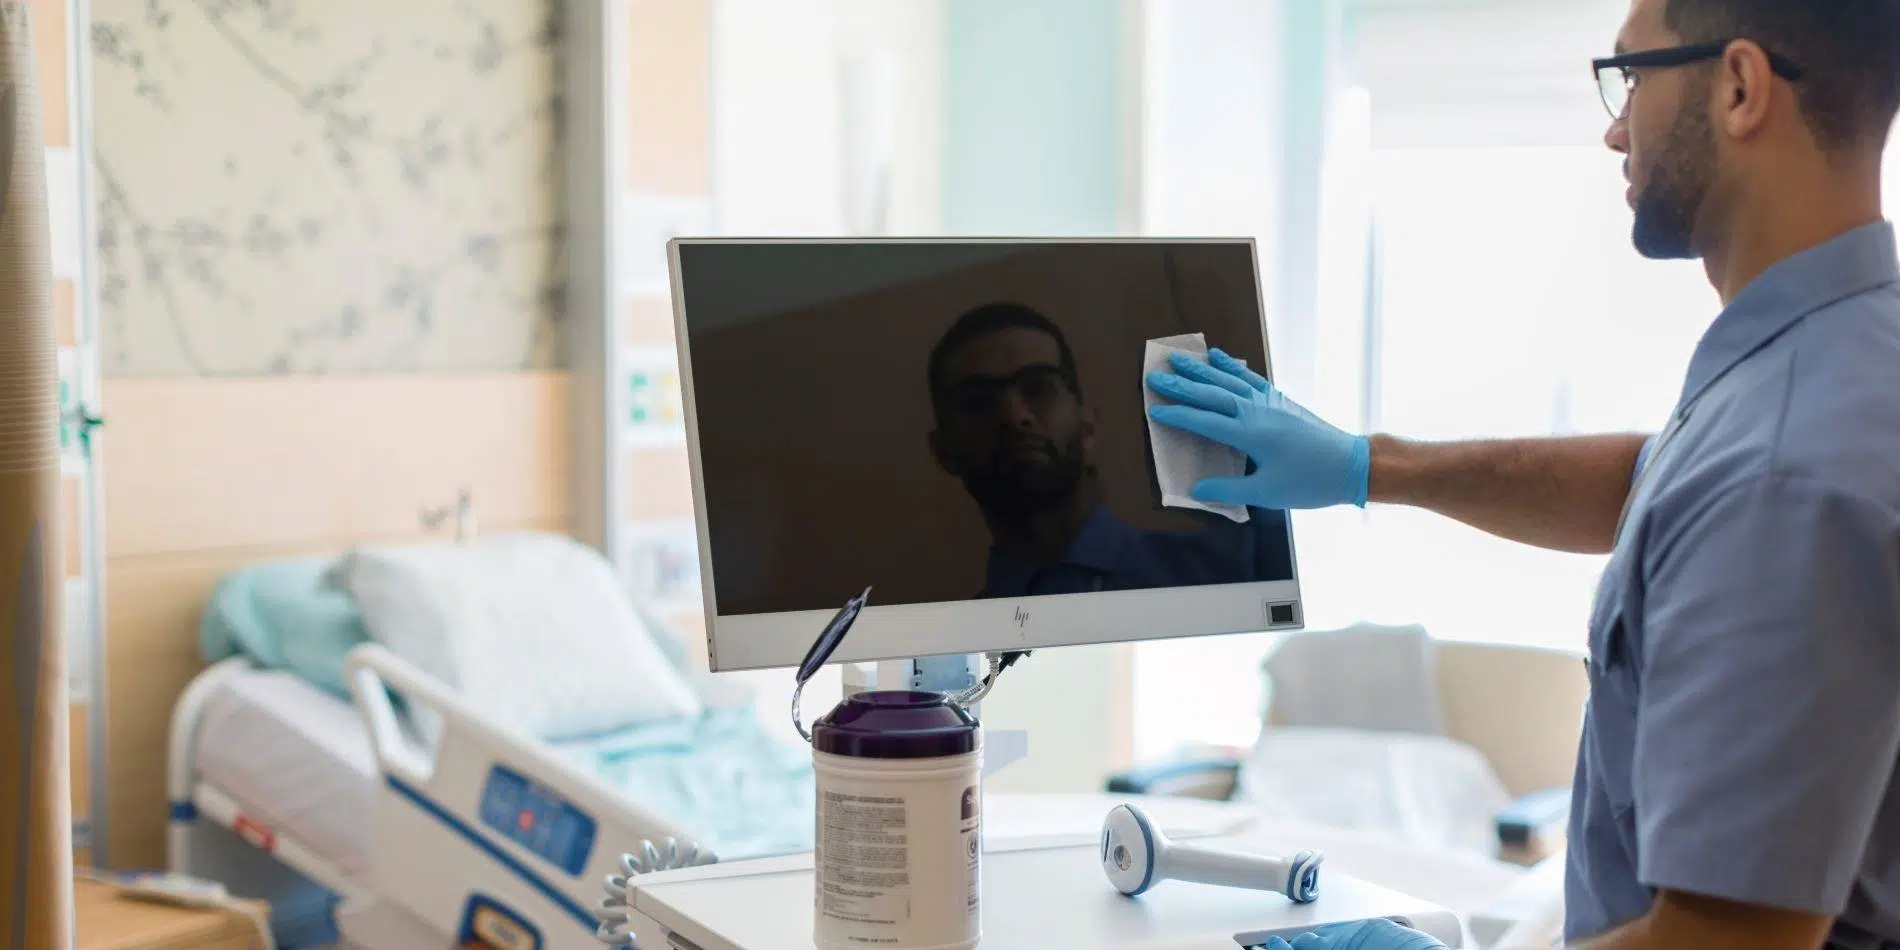
Monitori, mis on alati vooluvõrgust lahti ühendatud, tuleks puhastada veega (või spetsiaalse ekraanipuhastuslahusega) niisutatud mikrokiudlapiga. Pühkige õrnalt ja vajadusel kuivatage. Vältige ammoniaaki või muid kemikaale sisaldavaid puhastusvahendeid, mis võivad ekraani katet kahjustada. Pärast kõigi seadmete taasühendamist kontrollige, kas välisseadmed töötavad, ja kontrollige Windowsi turvalisuse jaotist: menüüs Seaded > Värskendamine ja turvalisus > Windowsi turvalisus > Seadme jõudlus ja tervis saate kontrollida põhilisi süsteemi tervise indikaatoreid.
Ventilatsioon ja temperatuur: miks need on olulised
Kuumus on jõudluse vaenlane. Kui temperatuur tõuseb, võivad protsessor ja graafikaprotsessor enda kaitsmiseks oma sagedust vähendada (drosseldamine). Tulemuseks on märgatav jõudluse langus nõudlike ülesannete täitmisel. Lahenduseks on filtrite ja jahutusradiaatorite puhastamine ning hea õhuvoolu tagamine korpuses. Lisage sellele iga-aastane hoolduskontroll (või poolaastas, kui on palju tolmu) ja hoiate termilised hüpped, mis põhjustavad aeglustumist ja ootamatuid seiskamisi, kontrolli all.
Head tavad ja müüdid, mida hajutada
On ahvatlev paigaldada "imelisi" registripuhastusprogramme või niinimetatud optimeerimistööriistu. Praktikas võivad need programmid põhjustada konflikte ja kahjustada kriitilisi süsteemikomponente. Microsofti enda kogukond soovitab registrit mitte puutuda, kui see pole hädavajalik ja selleks pole vajalikke teadmisi. Kui soovite optimeerida, keskenduge sellele, mida see tegelikult teeb: ruumi vabastamine, käivitamise haldamine, värskendamine ja järjepideva turvapoliitika haldamine; see aitab teil probleeme vältida ja säilitada oma operatsioonisüsteemi terviklikkuse.
Privaatsus ja andmekaitse hoolduses
Hooldus hõlmab ka isikuandmete töötlemist. Tagage vastavus isikuandmete kaitse üldmäärusele: rakendage tehnilisi ja korralduslikke meetmeid konfidentsiaalsuse, terviklikkuse ja käideldavuse säilitamiseks; ärge edastage andmeid kolmandatele isikutele, välja arvatud juhul, kui see on seadusega nõutud või lepinguliselt vajalik; ning hõlbustage juurdepääsu-, parandamis-, vastuväidete esitamise-, kustutamis- ja ülekandmisõiguste teostamist. Lisaks kehtestage poliitikad, mis takistavad alla 14-aastaste laste andmete töötlemist ilma loata.
Veenduge, et sise-eeskirjades oleks dokumenteeritud, kes, millal ja kuidas andmesideseadmeid käitleb, ning et õiguste teostamiseks ja intsidentidest teatamiseks on olemas kontaktkanalid. See mitte-tehniline tasand on vastutustundliku haldamise jaoks hädavajalik ning kaitseb teid auditite ja regulatiivsete nõuete eest.
Nende juhiste abil on teil nüüd praktiline plaan: puhastage kettaruumi ja optimeerige käivitamist, et tagada Windowsi sujuv töö, värskendage oma süsteemi ja rakendusi vastutustundlikult, tehke kontrollitavaid varukoopiaid, skannige pahavara suhtes ja säilitage range digitaalhügieen. Täiendage plaani regulaarse füüsilise puhastusega, et hoida tolm ja kuumus eemal, ning vältige imesid lubavaid „optimeerijaid“. Kõik see koos isikuandmete kaitse üldmääruse ja parimate ettevõtte tavadega annab tulemuseks usaldusväärsemad, turvalisemad ja kauakestvamad süsteemid.