- Utilisez le Planificateur de tâches pour définir les fréquences et les heures d'analyse automatique.
- Différences entre l'analyse rapide, l'analyse complète et le mode hors ligne pour la suppression des virus persistants.
- Gestion avancée de la sécurité à l'aide des commandes PowerShell, de MpCmdRun et des portails d'administration à distance.

Assurer le bon fonctionnement de votre ordinateur ne se limite pas à dépoussiérer votre clavier ; il s’agit aussi de protéger votre système contre toute menace. Si beaucoup pensent que l’installation d’un logiciel tiers est la seule solution, la réalité est que l’ antivirus intégré à Windows a considérablement évolué et constitue désormais un outil puissant, capable de rivaliser avec toutes les autres options disponibles sur le marché.
L'avantage principal est que Microsoft Defender fonctionne discrètement, surveillant les logiciels indésirables sur votre PC pendant que vous naviguez ou téléchargez des fichiers. Cependant, pour ceux qui préfèrent un contrôle total et ne veulent rien laisser au hasard, il est essentiel de savoir programmer des analyses approfondies afin de garantir qu'aucune menace persistante ne reste cachée dans les recoins du disque dur.
Comment planifier des analyses automatisées à l'aide du Planificateur de tâches
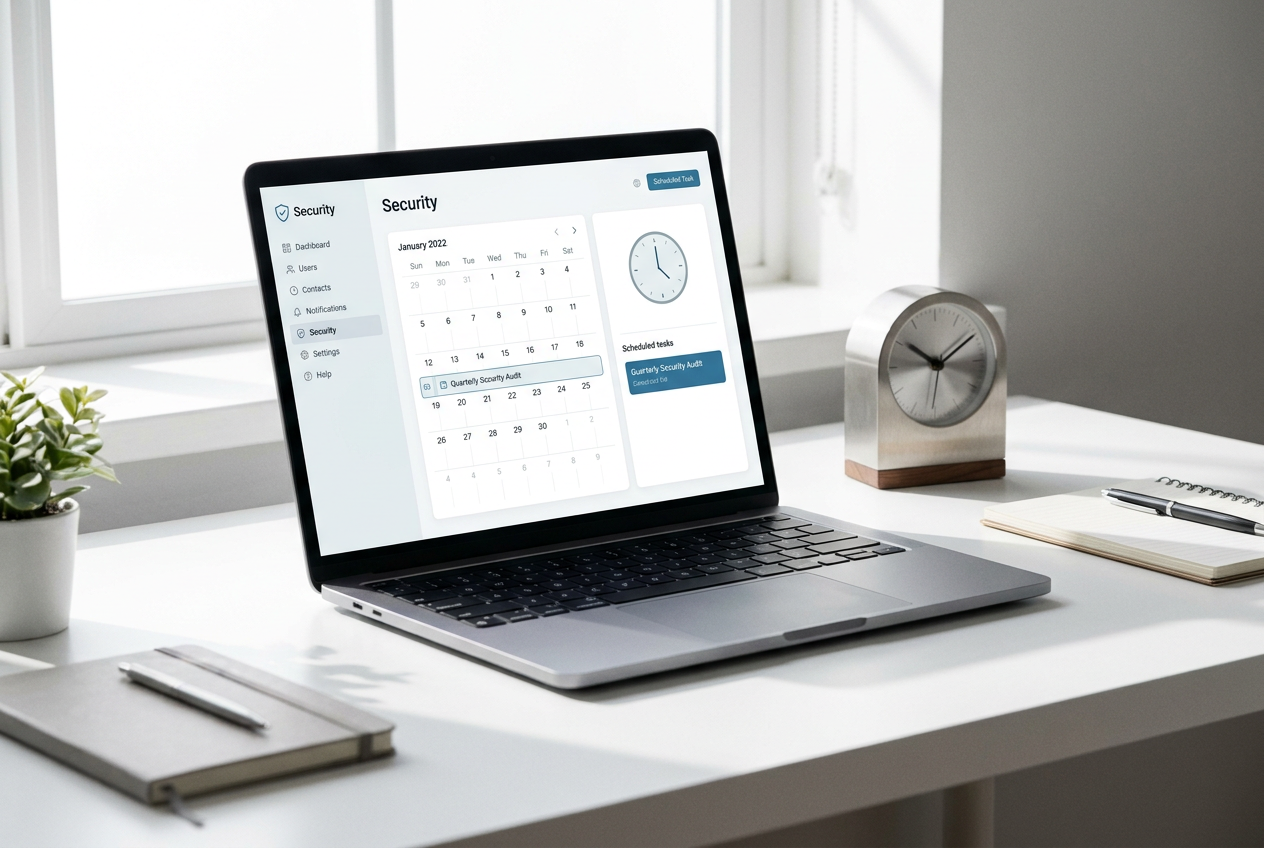
Si vous souhaitez que votre antivirus s'exécute à une heure ou une fréquence précise sans que vous ayez à intervenir, la solution est le Planificateur de tâches Windows. Pour commencer, saisissez le nom de cet outil dans la zone de recherche de la barre des tâches et exécutez l'application.
Une fois à l'intérieur, le chemin est simple, mais faites attention à ne pas vous perdre. Dans le menu de gauche, développez le dossier Bibliothèque du Planificateur de tâches, accédez à Microsoft, puis à Windows, et enfin repérez le dossier Windows Defender . Vous y verrez plusieurs options ; celle qui nous intéresse s'appelle Analyses planifiées de Windows Defender ; double-cliquez dessus.
Passons maintenant à l'étape cruciale : la configuration. Dans la fenêtre des propriétés qui s'ouvre, accédez à l' onglet « Déclencheurs » et cliquez sur le bouton « Nouveau ». C'est ici que la magie opère : vous pouvez choisir la fréquence d'exécution de l'analyse : quotidienne, hebdomadaire ou même au démarrage du système . Cette dernière option est idéale pour nettoyer votre ordinateur juste avant de commencer à travailler.
Les différents types d'analyse et quand les utiliser
Les analyses ne sont pas toutes identiques et, selon vos besoins, vous devrez en choisir une plutôt qu'une autre. L' analyse rapide est la plus courante et recommandée pour les tâches planifiées, car elle se concentre sur les clés de registre et les dossiers de démarrage où se cachent souvent les logiciels malveillants qui se lancent au démarrage du système.
Si vous constatez un ralentissement de votre PC ou soupçonnez un problème, la meilleure solution consiste à effectuer une analyse complète , qui examine absolument tous les fichiers de votre machine. Il existe également une analyse personnalisée pour des zones spécifiques et un mode hors ligne . Ce dernier est particulièrement utile face aux virus persistants, car il redémarre votre ordinateur et analyse le système avant le chargement de Windows , empêchant ainsi les logiciels malveillants de s'activer ou de se protéger.
Méthodes avancées pour utilisateurs et administrateurs experts
Pour ceux qui sont plus à l'aise avec une console ou qui gèrent plusieurs équipes, il existe des méthodes beaucoup plus directes. PowerShellVous pouvez exécuter une analyse immédiate avec la commande Start-MpScan ou configurez des préférences spécifiques afin que l'analyse rapide inclue les itinéraires qui seraient normalement exclus.
Si vous êtes administrateur système, vous pouvez oublier l'analyse manuelle des PC et utiliser le portail Microsoft Defender ou Microsoft Intune. Ces plateformes vous permettent de lancer des analyses à distance en sélectionnant l'appareil, en choisissant le type d'analyse et en confirmant l'action. Vous pouvez ensuite consulter l'état de la tâche dans l'historique des actions et des soumissions.
Il est également possible d'interagir avec l'antivirus via la ligne de commande classique. En localisant le dossier de la plateforme Defender et en exécutant le fichier MpCmdRun.exe avec les paramètres appropriés, vous pouvez facilement lancer des analyses rapides. Même pour les utilisateurs plus techniques, Windows Management Instrumentation (WMI) propose la méthode Start de la classe MSFT_MpScan pour intégrer la sécurité dans des scripts plus complexes.
Nous disposons d'un système intégré qui permet de planifier toutes les tâches, des plus simples via le planificateur à la gestion de la sécurité à distance ou via des commandes avancées. Qu'il s'agisse d'une analyse quotidienne rapide, d'une analyse approfondie au démarrage du système ou du mode hors ligne pour éliminer les menaces persistantes, une stratégie d'analyse automatisée est la meilleure façon de garantir la sécurité de votre système sans avoir à le surveiller constamment.
