
- Es un motor de búsqueda que indexa hardware y servicios conectados a Internet en lugar de páginas web.
- Permite detectar vulnerabilidades en infraestructuras críticas, dispositivos IoT y sistemas industriales SCADA.
- Se utiliza profesionalmente para el análisis de la superficie de ataque e inteligencia de amenazas mediante API e integraciones.
Imagina un buscador que, en lugar de rastrear páginas web, se dedique a mapear cada rincón de la red donde haya un aparato conectado. Pues bien, eso es exactamente lo que hace Shodan, una herramienta que ha revolucionado la forma en que entendemos la visibilidad de la infraestructura digital. Desde que John Matherly la lanzó al mundo en 2009, este sistema se ha convertido en el faro que ilumina los dispositivos que, a menudo sin que sus dueños lo sepan, están totalmente expuestos al ojo público.
Lo que hace que esta plataforma sea tan especial es que no busca contenido textual, sino que se fija en los servidores, puertos abiertos y banners de los dispositivos. Es decir, mientras que Google te dice qué dice una web, Shodan te cuenta qué es el aparato que sostiene esa web y cómo está configurado. Esta capacidad lo convierte en un arma de doble filo: una mina de oro para los expertos en seguridad y un mapa del tesoro para quienes buscan vulnerabilidades.
¿Qué es exactamente Shodan y cómo opera?
Para ponerlo en palabras sencillas, Shodan es un motor de búsqueda diseñado específicamente para el Internet de las Cosas (IoT) y sistemas industriales. Su funcionamiento es fascinante: el sistema escanea constantemente la red global, interactuando con los dispositivos para ver qué servicios tienen activos y qué información devuelven en sus cabeceras. Así, logra indexar desde un simple router doméstico hasta sistemas SCADA, que son los encargados de controlar procesos industriales críticos.
La diferencia con un buscador convencional es abismal. Google rastrea el HTML de las webs, mientras que Shodan se centra en la capa de transporte y aplicación, analizando protocolos y certificados. Gracias a esto, puede localizar dispositivos que nunca fueron diseñados para ser indexados, revelando que muchísimos aparatos siguen usando credenciales por defecto como «admin» y «1234», lo que los deja totalmente vulnerables a cualquier intruso con un navegador web.
El abanico de dispositivos que puedes encontrar
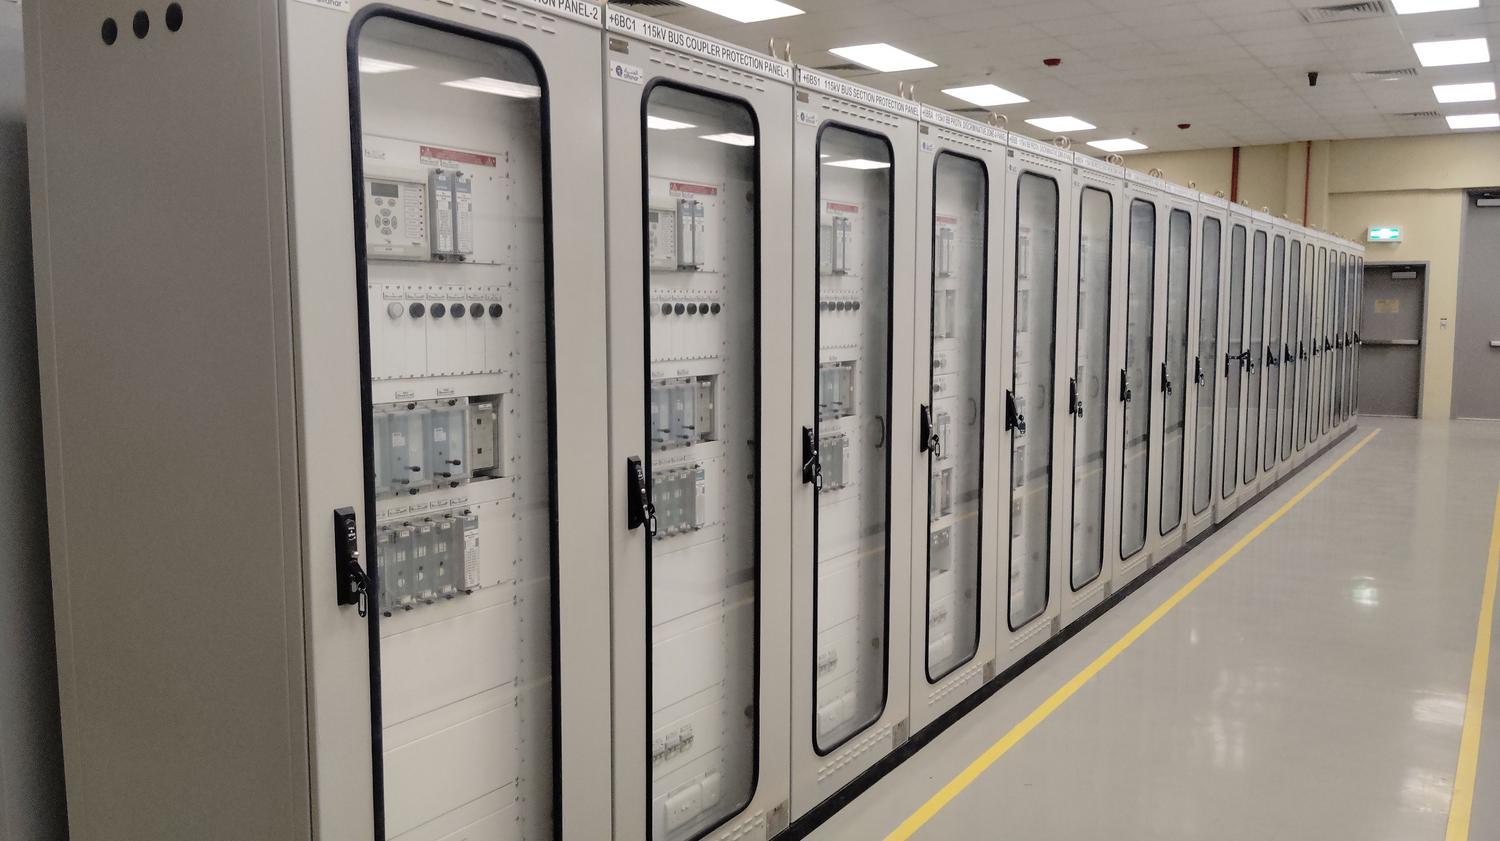
La variedad de cosas que saltan a la vista al usar Shodan es, sinceramente, alucinante y a veces hasta aterradora. Se han reportado hallazgos que van desde cámaras de vigilancia y semáforos hasta plantas de energía nuclear y aceleradores de partículas. Es increíble pensar que sistemas de control de parques acuáticos o redes eléctricas estén a un clic de distancia debido a una mala configuración de seguridad.
- Sistemas Industriales: Plantas de agua, estaciones de servicio y controles de calefacción.
- Dispositivos IoT: Impresoras, tostadoras inteligentes, cámaras IP y monitores cardíacos fetales.
- Infraestructura de Red: Routers, switches y servidores de diversas corporaciones.
- Transporte: Sistemas de monitoreo de camiones Caterpillar y semáforos urbanos.
Incluso se han documentado casos donde, al conectar con ciertos sistemas críticos, aparecían advertencias explícitas indicando que podría ocurrir la muerte si se manipulaban los controles, lo que pone de relieve el riesgo real de tener infraestructuras críticas expuestas sin protección.
Utilidad en el mundo de la ciberseguridad
Para los profesionales del sector, Shodan es una herramienta imprescindible para el reconocimiento de activos. Permite a los administradores de red y analistas de seguridad evaluar su superficie de ataque, es decir, ver qué es exactamente lo que un atacante podría ver desde fuera. Esto facilita la detección de vulnerabilidades antes de que alguien con malas intenciones las aproveche.
Además, Shodan no trabaja solo. Se integra perfectamente con otras herramientas potentes. Por ejemplo, se puede usar junto a Metasploit para validar si una vulnerabilidad detectada es explotable, o con Maltego para visualizar la relación entre diferentes dispositivos y objetivos. También es común combinarlo con Nmap para profundizar en el análisis de los puertos y servicios encontrados.
Formas de acceder y herramientas complementarias
Acceder a la información de Shodan es sencillo, aunque tiene sus matices. Existe una versión gratuita que ofrece resultados básicos, pero si quieres quitarte las limitaciones y usar filtros avanzados, toca pagar una cuota. Para los más técnicos, la API de Shodan es la verdadera joya, ya que permite automatizar búsquedas y procesar datos a gran escala.
Existen proyectos independientes que expanden sus capacidades, como SHODAN Diggity, que ofrece una interfaz más amigable y un diccionario de búsquedas preconfiguradas llamado SHDB para localizar tecnologías específicas rápidamente. También existen las alertas RSS, que permiten monitorizar en tiempo real si aparece algún dispositivo nuevo de una organización que sea vulnerable, convirtiendo la búsqueda pasiva en un sistema de detección de intrusiones.
Integración con Inteligencia Artificial y Copilots
La evolución tecnológica ha llevado a Shodan a integrarse con sistemas como Microsoft Security Copilot. Esto permite a los analistas hacer consultas en lenguaje natural para obtener datos técnicos complejos. A través de complementos, se pueden realizar tareas como consultar el historial de una IP, analizar encabezados HTTP o resolver dominios y subdominios de forma casi instantánea.
Estas integraciones permiten ejecutar funciones avanzadas, como el GetShodanHostSearch, que utiliza facetas para resumir propiedades de miles de dispositivos, o el monitoreo de alertas de red específicas. Todo esto requiere, por supuesto, una clave de API válida y una suscripción, transformando el buscador en una central de inteligencia de amenazas.
Luces y sombras: Ventajas y riesgos éticos
No todo es color de rosa. Si bien es una herramienta brutal para la defensa, también es el catálogo favorito de los cibercriminales para encontrar objetivos fáciles. Esto plantea un debate ético constante sobre la privacidad y la exposición de datos sensibles. La línea entre la investigación ética y el espionaje es muy fina, y por eso se recalca que su uso debe ser estrictamente responsable y legal.
Entre sus puntos fuertes destaca la capacidad de monitorizar activos digitales y analizar patrones de ataque. Por otro lado, como desventaja, puede generar falsos positivos, haciendo creer que un sistema es vulnerable cuando no lo es, además de requerir un nivel técnico considerable para que los resultados no sean simplemente ruido.
Esta plataforma se posiciona como el radar definitivo de la era conectada, permitiendo que tanto defensores como investigadores comprendan la magnitud de la exposición digital actual. Al indexar el hardware en lugar del software, Shodan nos recuerda que la seguridad de un sistema no depende solo de su código, sino de cómo está expuesto al mundo y de la disciplina con la que se gestionan sus accesos.
