- Innovaciones en systemd para reducir la huella de contenedores mediante binarios estáticos y archivos de unidad embebidos.
- Implementación de medidas de seguridad avanzadas con TPM2, Argon2id y cifrado fscrypt v2 para proteger datos sensibles.
- Integración de herramientas como Quadlets en Podman para transformar contenedores en servicios nativos de systemd.
- Mejoras en la virtualización confidencial con el soporte de Intel TDX y la gestión de actualizaciones en caliente mediante LUO.
El ecosistema de Linux no deja de moverse y, como ocurre casi siempre, systemd se ha vuelto a colar en el centro de la conversación. La versión 262 no es una simple actualización de rutina; es un salto que busca hacer el sistema más robusto, especialmente cuando hablamos de entornos virtualizados y la gestión de servicios que deben volar en términos de rendimiento.
Si eres administrador de sistemas o te dedicas al desarrollo, te habrás dado cuenta de que este gestor de servicios tiende a expandirse hacia terrenos que antes no le correspondían. Ahora, el enfoque está puesto en simplificar el arranque de contenedores y blindar la seguridad del almacenamiento, haciendo que todo el proceso sea mucho más fluido y menos propenso a errores humanos.
Contenedores ultraligeros y el fin de las dependencias pesadas

Una de las movidas más interesantes es la posibilidad de compilar systemd como un único binario estático. Para los que manejamos imágenes de contenedores optimizadas donde cada megabyte cuenta, esto es gloria bendita. Al evitar el uso de bibliotecas dinámicas y llamadas dlopen(), el sistema se vuelve mucho más autónomo y ligero, ideal para despliegues minimalistas.
Pero no se queda ahí. Para evitar que el sistema se quede colgado porque no encuentra un archivo en el disco, se han introducido archivos de unidad básicos embebidos. Esto significa que systemd ya lleva «de serie» lo necesario para tareas críticas como reiniciar o apagar el equipo, permitiendo que el proceso PID 1 funcione en un contenedor sin tener que instalar manualmente toda la estructura de unidades.
Seguridad blindada: TPM, Cifrado y Confidencialidad

En el apartado de la seguridad, se ha hecho el trabajo sucio para que nosotros no tengamos que preocuparnos. Las credenciales selladas en el TPM ahora se anclan directamente a la clave raíz de almacenamiento (SRK), lo que corta de raíz los ataques de interceptación de datos. Además, se ha implementado Argon2id para el registro de PIN en TPM2, un algoritmo que hace que intentar crackear las contraseñas sea una pesadilla computacional.
Si hablamos de datos de usuario, el sistema fscrypt v2 pasa a ser el estándar para los directorios creados por systemd-homed. Aunque los antiguos siguen funcionando, la nueva versión permite que la clave maestra sea visible en distintos espacios de nombres de montaje, dando mucha más flexibilidad. Por otro lado, la virtualización ha dado un paso adelante con systemd-vmspawn, que ya soporta Intel TDX junto a AMD SEV-SNP, permitiendo crear máquinas virtuales confidenciales que aíslan la memoria incluso del hipervisor.
Optimización de servicios y despliegue desatendido

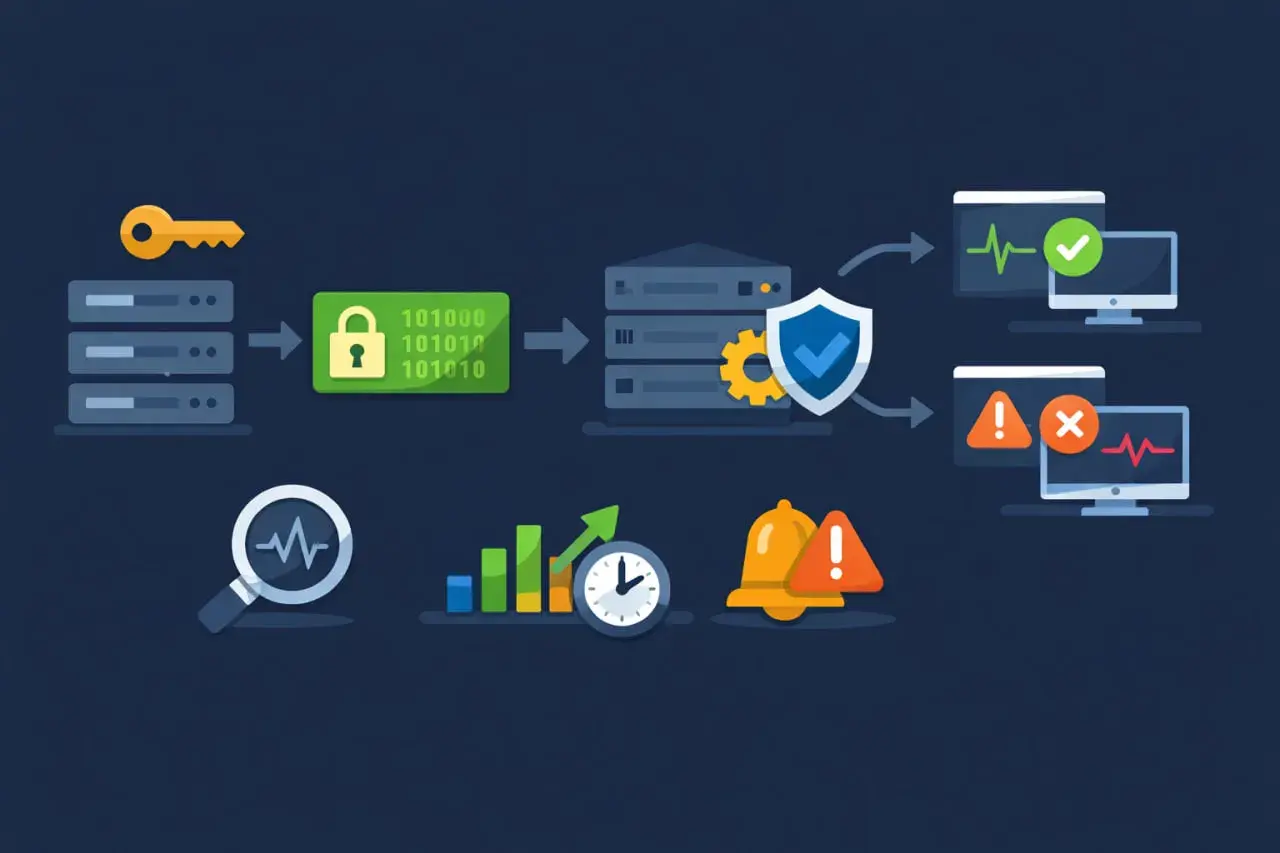
Para evitar el temido «efecto estampida» cuando cientos de servicios fallan y reintentan arrancar a la vez, se ha creado el parámetro RestartRandomizedDelaySec. Básicamente, añade un toque de azar al tiempo de reinicio para que el servidor no colapse por un pico de tráfico repentino. A esto se suma ActivatingConcurrencyMax, que pone un tope a cuántos servicios pueden activarse simultáneamente en una jerarquía de slices.
Para quienes montan imágenes preparadas de antemano, la herramienta systemd-firstboot ahora tiene un modo «headless». Esto es fundamental en instalaciones desatendidas, ya que permite aplicar configuraciones automáticas sin soltar preguntas al usuario, agilizando enormemente el despliegue de flotas de servidores.
La revolución de los Quadlets en Podman

Si usas Podman, tienes que hablar de los Quadlets. Es, posiblemente, la forma más elegante de gestionar contenedores hoy en día. En lugar de pelearse con scripts de inicio o usar docker-compose, los Quadlets permiten definir contenedores, redes y volúmenes mediante archivos de configuración INI que systemd convierte automáticamente en servicios gestionables.
La magia reside en que el contenedor pasa a ser un servicio de primera clase. Puedes usar systemctl enable para que arranque solo al encender la máquina y revisar los logs directamente con journalctl, sin necesidad de comandos externos. Para los usuarios que no quieren usar root, la combinación de Quadlets con loginctl enable-linger permite que los contenedores sigan vivos aunque el usuario no tenga una sesión activa.
Herramientas avanzadas y mantenimiento del sistema
El mantenimiento también ha recibido mejoras. La integración con el Live Update Orchestrator (LUO) es una joya para entornos de producción, ya que permite actualizar el núcleo del sistema sin interrumpir los servicios, manteniendo el estado de los procesos. Además, systemd-sysupdate ahora lleva un control más estricto de los archivos instalados, facilitando las actualizaciones atómicas basadas en imágenes.
No podemos olvidar la utilidad run0, la alternativa de systemd a sudo, que ha sumado opciones para renovar autorizaciones temporales, acercándose más a la sintaxis que ya conocemos. Incluso han implementado un «canario AI» para detectar código generado por LLM que no haya sido revisado por humanos, demostrando que el proyecto está atento a los desafíos del desarrollo moderno.
La evolución de systemd hacia un ecosistema integral permite que hoy en día no solo gestionemos el inicio del sistema, sino también la virtualización confidencial, el cifrado avanzado de discos y la orquestación de contenedores mediante Quadlets, logrando una infraestructura de Linux mucho más cohesiva, segura y optimizada para las exigencias de la computación actual.