- Ažuriranje BIOS-a mijenja okruženje koje provjerava TPM i može uzrokovati da BitLocker zatraži ključ za oporavak.
- Prije promjene firmvera bitno je pronaći i spremiti BitLocker ključ (račun, pisač ili USB).
- Privremeno obustavljanje BitLockera na sistemskom pogonu smanjuje probleme nakon ažuriranja BIOS-a.
- Neki modeli, posebno u Dell poslovnim okruženjima, zahtijevaju pridržavanje specifičnih smjernica proizvođača.

U ovom ćemo članku korak po korak i detaljno vidjeti što biste trebali učiniti prije i nakon ažuriranja BIOS-a pomoću BitLockera , što se može dogoditi s TPM-om, kako dobiti ključ za oporavak ako ga zatraži i zašto neka računala (kao što su nekoliko Dell modela, ASUS matične ploče ili MSI B450/B550, između ostalih) prikazuju naizgled kontradiktorna upozorenja koja su još zbunjujuća.
Što se događa između BIOS-a, BitLockera i TPM-a prilikom ažuriranja
Da biste razumjeli zašto BitLocker ponekad počne tražiti ključ za oporavak pri svakom pokretanju nakon ažuriranja BIOS-a, morate razumjeti kako su BIOS/UEFI , TPM i BitLocker enkripcija povezani. Poznavanje promjena znatno olakšava poduzimanje mjera opreza i izbjegavanje panike kada se pojavi plavi ekran.
BitLocker, na većini modernih računala, oslanja se na TPM 2.0 čip koji sigurno pohranjuje dio ključeva za šifriranje. Ovaj čip provjerava je li okruženje za pokretanje (firmver, Secure Boot, osnovna konfiguracija) isto kao kada je disk bio šifriran. Ako otkrije značajne promjene, to tumači kao mogući napad i prisiljava zahtjev za ključem za oporavak kako bi se osiguralo da vi pokrećete računalo.
Na nekim stolnim računalima s matičnim pločama poput MSI B450 Tomahawk Max ili ASUS B550-F, proizvođač uključuje vrlo ozbiljna upozorenja s novim verzijama BIOS-a: preporučuju omogućavanje BitLockera i spremanje (ili provjeru) ključa za oporavak prije ažuriranja BIOS-a, jer ako nešto pođe po zlu, mogli biste izgubiti pristup sustavu Windows. Poruka zvuči alarmantno, ali osnovna ideja je jednostavna: ako TPM prestane prepoznavati okruženje i zahtijeva ključ, apsolutno ga morate pronaći.
Na profesionalnim prijenosnim računalima poput Dell Latitudea ili opreme poslovne razine tvrtki Dell, HP ili Lenovo, stvari postaju malo kompliciranije jer dolazi do izražaja i korporativno upravljanje: BitLocker ključ često nije samo na vašem računu, već je pohranjen u organizaciji (domena tvrtke, sveučilište itd.), a BIOS može automatski ažurirati pomoćnik proizvođača ili IT pravila.
Zašto proizvođači toliko inzistiraju na BitLockeru prije ažuriranja BIOS-a?
Poruke proizvođača mogu se činiti kontradiktornima: neke vam kažu da aktivirate BitLocker i spremite ključ prije ažuriranja, dok druge traže da učinite upravo suprotno, deaktivirate BitLocker prije flashanja. U stvarnosti, oba upozorenja imaju za cilj smanjiti rizike, ali se usredotočuju na različite faze procesa.
U slučaju matičnih ploča poput MSI B450 Tomahawk Max , s ažuriranjima BIOS-a usmjerenima na omogućavanje ili poboljšanje TPM podrške (na primjer, kako bi se ispunili zahtjevi sustava Windows 11), instalacijski program upozorava da je ključno imati ispravno konfiguriran BitLocker i, prije svega, imati lako dostupan ključ za oporavak. Razlog tome je što promjena u načinu na koji firmver izlaže TPM može pokrenuti zahtjev za ključem pri sljedećem pokretanju.
Drugi sustavi, poput mnogih matičnih ploča ASUS B550 , prikazuju poruku prije ažuriranja BIOS-a kada otkriju da je sistemski pogon zaštićen BitLockerom, potičući vas da ga onemogućite. Cilj je spriječiti šifriranje pogona tijekom ažuriranja firmvera, minimizirajući probleme s pokretanjem i izbjegavajući petlje oporavka ako se unutarnje stanje TPM-a previše drastično promijeni.
U nekim slučajevima, kako su mnogi korisnici izvijestili, čak i ako onemogućite BitLocker putem grafičkog sučelja sustava Windows, alat za ažuriranje BIOS-a matične ploče i dalje prikazuje upozorenje da je BitLocker aktivan . To može biti zato što su na disku još uvijek konfigurirane zaštite, proces mirovanja nije ispravno primijenjen, postoje drugi šifrirani diskovi (kao što su USB flash pogoni) ili sustav nije dovršio cijeli ciklus onemogućivanja.
Na Dell prijenosnim računalima i drugim poslovnim računalima, način distribucije ažuriranja firmvera također igra ulogu. Uobičajeno je da pomoćnik proizvođača automatski instalira BIOS tijekom rutinskog ažuriranja. Nakon toga, pri sljedećem pokretanju, BitLocker može zahtijevati ključ za oporavak i ponekad ga nastaviti tražiti pri svakom ponovnom pokretanju jer TPM ne "vjeruje" u potpunosti novom potpisu firmvera ili novom Secure Boot PK ključu.
Gdje pronaći BitLocker ključ za oporavak ako ga BIOS traži
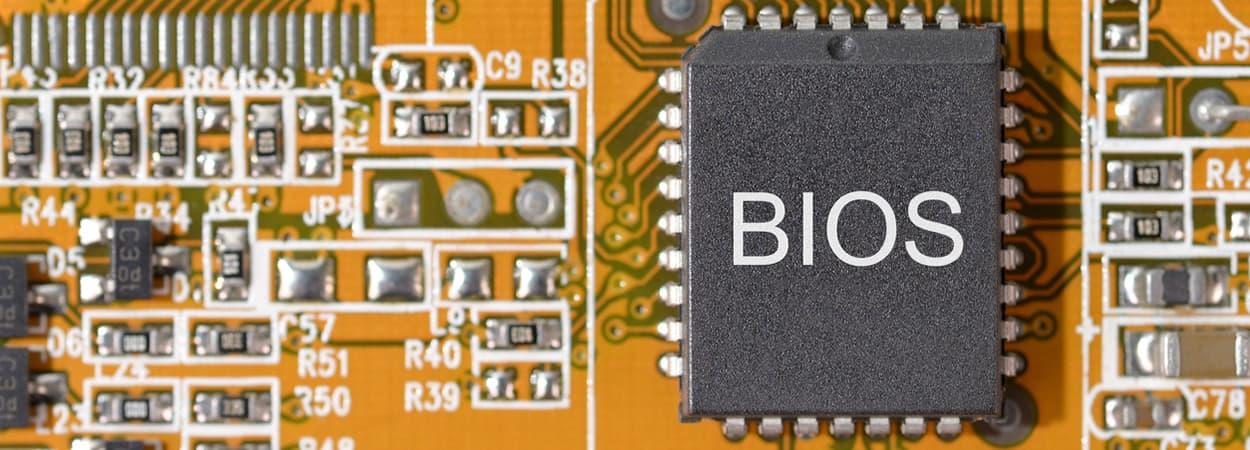
Ako se nakon ažuriranja BIOS-a pojavi plavi ekran BitLockera koji traži unos 48-znamenkaste lozinke, ključno je znati točno gdje je lozinka pohranjena . Postoji nekoliko uobičajenih lokacija na kojima se vaša lozinka može pohraniti, ovisno o tome kako je vaše računalo konfigurirano i pripada li nekoj organizaciji.
U radnim ili obrazovnim okruženjima vrlo je uobičajeno da je uređaj povezan s korporativnom ili školskom domenom . Ako ste se ikada prijavili s poslovnim ili školskim računom, ključ za oporavak obično je povezan s tim računom i njime upravlja IT odjel. U tim slučajevima često ćete morati kontaktirati podršku kako biste dobili ključ povezan s identifikatorom vašeg uređaja.
Microsoft ima posebnu stranicu za pronalaženje ključeva za oporavak povezanih s poslovnim ili školskim računima. S drugog uređaja možete otići na AKA.MS/MyRecoveryKey , prijaviti se s poslovnim ili školskim računom, otići u odjeljak Uređaji i proširiti uređaj za koji vam je potreban ključ. Tamo ćete obično pronaći opciju "Prikaži BitLocker ključeve", gdje možete pronaći odgovarajući ključ za oporavak pomoću ID-a ključa prikazanog na plavom zaslonu.
Ako imate osobno računalo i sami ste postavili BitLocker, možda ste ispisali ključ prilikom aktiviranja enkripcije. Dobra je ideja provjeriti mape ili datoteke u kojima obično čuvate važne dokumente povezane s računalom, jer ispisani ključ jasno prikazuje ID i 48 znamenki potrebnih za otključavanje pogona u slučaju problema.
Druga uobičajena opcija je spremanje ključa za oporavak na USB pogon . U tom slučaju, ako se vaše računalo zaglavi na plavom ekranu, spojite USB pogon na isto računalo i slijedite upute na BitLocker zaslonu za očitavanje ključa s uređaja. Ako je ključ spremljen kao tekstualna datoteka, možete spojiti i USB pogon na drugo računalo, otvoriti .txt datoteku i pažljivo kopirati 48 znamenki kako biste ih ručno unijeli gdje se to od vas zatraži.
Na modernim računalima povezanim s osobnim Microsoft računom, ključ za oporavak može biti povezan s vašim Microsoft profilom na web stranici tvrtke, iako je u profesionalnim okruženjima najpouzdanija metoda obično račun organizacije na spomenutom portalu ili izravno kontaktiranje IT podrške. U oba slučaja ključno je ne vršiti daljnje promjene u BIOS-u (poput brisanja TPM-a) prije lociranja i sigurnog pohranjivanja ključa za oporavak.
Kada je preporučljivo obustaviti ili onemogućiti BitLocker prije ažuriranja BIOS-a?
U ovom trenutku, veliko pitanje je obično: moram li potpuno onemogućiti BitLocker prije ažuriranja BIOS-a ili je dovoljno obustaviti zaštitu? I, nadalje, na kojim diskovima to moram učiniti: samo na Windows disku ili i na USB diskovima i sekundarnim tvrdim diskovima?
Ako jednostavno želite spriječiti BitLocker da vas traži ključ za oporavak nakon ažuriranja firmvera, najbolji postupak je obično privremeno obustaviti zaštitu na sistemskom pogonu prije pokretanja ažuriranja BIOS-a. U sustavu Windows, na Upravljačkoj ploči, pod BitLocker šifriranjem pogona, možete odabrati pogon C: i koristiti opciju "Obustavi zaštitu" kako biste omogućili TPM-u da prihvati promjene platforme bez aktiviranja plavog ekrana.
Obustavljanjem postupka pokretanja ne dešifrira se disk; jednostavno se BitLockeru govori da dopusti određene promjene u okruženju za pokretanje bez potrebe za ključem za oporavak. Nakon što je ažuriranje BIOS-a dovršeno i potvrdite da se Windows ispravno pokreće, možete se vratiti na istu ploču i kliknuti "Nastavi zaštitu" da biste vratili šifriranje u normalan rad ponovnim zatvaranjem trenutne konfiguracije u TPM-u.
U nekim situacijama, kao što je slučaj s određenim matičnim pločama ASUS B550-F , BIOS flasher može nastaviti prikazivati upozorenja koja inzistiraju da je BitLocker još uvijek aktivan, čak i ako ste ga obustavili iz sustava Windows. U tim slučajevima vrijedi provjeriti stvarni status zaštita putem naredbenog retka pomoću naredbe ` manage-bde` i osigurati da je sustav ispravno primijenio naredbu obustave.
Što se tiče ostalih šifriranih pogona, poput USB flash pogona ili vanjskih tvrdih diskova, oni mogu ometati proces ažuriranja samo ako ih instalacijski program BIOS-a otkrije na problematičan način. Općenito je dovoljno ukloniti sve nebitne uređaje s računala prije flashanja (vanjske tvrde diskove, flash pogone itd.) i osigurati da je BitLocker na sistemskom pogonu suspendiran, ne nužno onemogućen ili potpuno dešifriran.
Što učiniti ako se nakon ažuriranja BitLocker ključ traži svaki put kada se računalo pokrene
Jedan od najneugodnijih problema koje prijavljuju korisnici profesionalnih prijenosnih računala je taj da, nakon ažuriranja firmvera ili BIOS-a (na primjer, na Dell Latitudeu ), BitLocker počinje tražiti ključ za oporavak pri svakom pokretanju, bez iznimke. Unesite 48 znamenki, Windows 11 se pokreće bez problema, ali ista stvar se ponavlja pri sljedećem ponovnom pokretanju.
Prvo što se obično preporučuje jest prijaviti se u Windows, otići na Upravljačku ploču i u odjeljku BitLocker koristiti opcije "Obustavi zaštitu", a zatim "Nastavi zaštitu" . Ovaj postupak trebao bi omogućiti TPM-u da ponovno zapečati mjerenja pokretanja na temelju nove verzije BIOS-a, što bi teoretski trebalo spriječiti daljnje zahtjeve za ključevima pri sljedećim ponovnim pokretanjima.
Ako to ne uspije, možete upotrijebiti alat naredbenog retka `manage-bde` s naredbama poput ` manage-bde -protectors -disable c:` i, nakon ponovnog pokretanja, `manage-bde -protectors -enable c:` . To prisiljava BitLocker da ponovno izračuna status zaštite na disku. Međutim, na nekim računalima problem i dalje postoji: sustav se pokreće, ali i dalje zahtijeva ključ za oporavak.
Također biste trebali provjeriti u BIOS-u je li TPM 2.0 čip omogućen i aktivan te je li Secure Boot omogućen u skladu s postavkama BitLockera. Kontinuirane promjene ovih parametara mogu zbuniti TPM i spriječiti ga da ikada smatra okruženje "stabilnim", čime se produžuje petlja oporavka sa svakim pokretanjem.
Drastičnija mjera je korištenje opcije "Izbriši TPM" u BIOS-u. To resetira sigurnosni čip i može pomoći u rješavanju problema s provjerom valjanosti pokretanja, ali to nije odluka koju treba donijeti olako: ako izbrišete TPM bez jasnog razumijevanja statusa BitLockera i bez zajamčenog pristupa ključu za oporavak, možda nećete moći dešifrirati disk ili izgubiti značajke poput PIN-a za Windows Hello dok se ne rekonfiguriraju.
Prije nego što dođete do te točke, općenito je preporučljivo pažljivo pregledati sve opcije obustave i nastavka rada BitLockera, provjeriti ima li ažuriranja firmvera na čekanju i, na poslovnim sustavima, konzultirati se s IT odjelom . Ponekad rješenje uključuje ažuriranje na noviju verziju BIOS-a koja ispravlja ponašanje ili implementaciju određene politike platforme za pokretanje u poslovnom okruženju.
Specifičnosti Dell opreme i poznati problemi s ažuriranjima BIOS-a
U Dell ekosustavu postoje neki dokumentirani slučajevi u kojima su ažuriranja BIOS-a, u kombinaciji s BitLockerom i upravljanjem ključem platforme Secure Boot (PK), generirala dovoljno ozbiljne probleme da zaustave određena ažuriranja koja distribuira Windows Update.
Za nekoliko modela, uključujući Dell 14 Plus 2-in-1 DB04255, Dell 14 Plus DB14255 i Dell 16 Plus DB16255 , prijavljen je specifičan problem s verzijom BIOS-a 1.2.0 i novijim. Ažuriranja ovih verzija putem servisa Windows Update pauzirana su do otprilike studenog 2025. (procijenjeni datum podložan je promjenama) dok Microsoft radi na novoj metodi ažuriranja kako bi riješio sukob PK ključa i interakciju s BitLockerom.
Tijekom tog razdoblja, službena preporuka je da se ne koristi Windows Update za ažuriranje BIOS-a, već da se posjeti Dell.com ili alat Dell SupportAssist kako bi se nabavila najnovija verzija firmvera za svaki pogođeni sustav. Cilj je smanjiti rizik od oštećenja ključa za oporavak BitLockera ili zaključavanja računala tijekom postupka ažuriranja.
Dellova dokumentacija također navodi širok raspon proizvoda na koje utječu razni problemi povezani s BitLockerom i BIOS-om: Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro i stolne radne stanice , između ostalih. Svaka linija proizvoda može imati malo drugačije detalje, ali opća ideja je slična: preporučljivo je slijediti specifične vodiče proizvođača, pregledati obavijesti o podršci i osigurati da imate ključ za oporavak pri ruci prije nego što napravite bilo kakve promjene.
Osim toga, Dell redovito objavljuje članke u svojoj bazi znanja s detaljnim koracima za oporavak sustava koji su zaglavili tražeći BitLocker ključ nakon ažuriranja firmvera. U upravljanim okruženjima, vlastiti sustav za upravljanje uređajima tvrtke može centralno pohraniti ključeve i omogućiti IT odjelu da vrati TPM povjerenje s novim BIOS-om bez potrebe za intervencijom korisnika osim ponovnog pokretanja kada se to od vas zatraži.
Opće najbolje prakse prije ažuriranja BIOS-a s omogućenim BitLockerom
Kombiniranjem iskustva s raznim proizvođačima i stvarnim korisničkim slučajevima, možemo izvući nekoliko razumnih smjernica za ažuriranje BIOS-a na računalu s omogućenim BitLockerom bez nepotrebnih problema. To nisu nepogrešiva pravila, ali su najbolje prakse koje značajno smanjuju rizike.
Prvi korak je provjeriti gdje se nalazi vaš ključ za oporavak i možete li mu pristupiti čak i ako se vaše glavno računalo ne pokreće. To uključuje provjeru vašeg Microsoftovog ili organizacijskog računa, pronalaženje bilo kojeg ispisanog dokumenta ili datoteke na USB pogonu i, ako se radi o računalu tvrtke, potvrdu da ga IT podrška može preuzeti ako ga ne možete pronaći.
Drugo, pažljivo pregledajte bilješke o izdanju verzije BIOS- a i sva upozorenja koja proizvođač uključuje na stranicu za preuzimanje ili u čarobnjaku za instalaciju. Ako vas zamole da obustavite BitLocker, učinite to; ako upozore na poznate probleme s određenom verzijom, razmislite trebate li to ažuriranje upravo sada ili možete pričekati kasniju, dotjeraniju verziju.
Uvijek se preporučuje stvaranje nedavne sigurnosne kopije važnih podataka prije izmjene firmvera. Čak i ako su ažuriranja BIOS-a dobro cijenjena za vaš specifični model, svaki nestanak struje, prekid ili prekid rada mogu ostaviti vaše računalo u kompromitiranom stanju. Sigurnosna kopija ne sprječava problem u potpunosti, ali vam barem omogućuje oporavak podataka ako rješenje uključuje ponovnu instalaciju ili zamjenu komponenti.
Što se tiče statusa BitLockera, osim ako proizvođač ne navede drugačije, najbolji pristup je obično obustaviti BitLocker zaštitu na sistemskom disku neposredno prije pokretanja ažuriranja i nastaviti je nakon što potvrdite da se Windows ispravno pokreće s novim BIOS-om. Ako instalacijski program nastavi otkrivati BitLocker čak i nakon što ste ga obustavili, razmislite želite li i dalje nastaviti ili biste radije pronašli informacije specifične za vašu matičnu ploču ili model.
Konačno, izbjegavajte previše promjena u brzom slijedu: nije dobra ideja ažurirati BIOS, mijenjati postavke Secure Boot-a, mijenjati način pokretanja (UEFI/Legacy) i brisati TPM odjednom. Nastavite korak po korak , napravite jednu promjenu, provjerite pokreće li se sustav bez problema i tek onda napravite sljedeću. Na taj način, ako nešto pođe po zlu, imat ćete puno bolje razumijevanje što se dogodilo i bit će vam lakše vratiti se na prethodne postavke ili zatražiti pomoć s određenim informacijama.
Boljim razumijevanjem načina na koji BIOS, TPM i BitLocker međusobno djeluju, gdje se pohranjuju ključevi za oporavak i koje preventivne mjere možete poduzeti, ažuriranje firmvera prestaje biti tehnološki rizik i postaje delikatan, ali upravljiv zadatak, pod uvjetom da se poštuju upozorenja proizvođača i da se informacije potrebne za ponovno dobivanje pristupa sustavu čuvaju na sigurnom ako se enkripcija odluči postati stroga nakon promjene.