- Speciális Windows tűzfalkonfiguráció a hálózati forgalom kezeléséhez a környezet megbízhatósági szintje alapján.
- Proaktív védelem a Microsoft Defender víruskeresővel és valós idejű fenyegetésvizsgálattal.
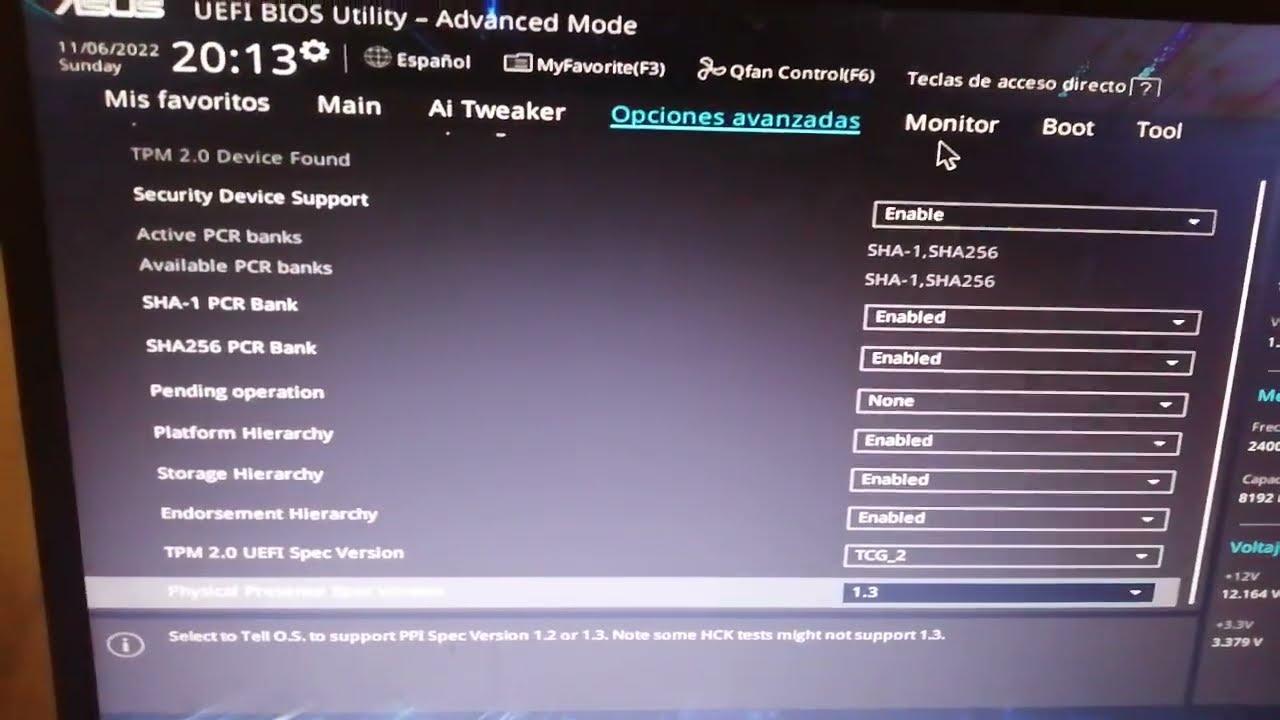
- További biztonsági rétegek, például a Windows Hello, a BitLocker és a kernel izoláció megvalósítása.

Ha Microsoft operációs rendszerrel rendelkező számítógéped van, akkor tudod, hogy a mai biztonság nem csupán egy egyszerű, utólag hozzáadott javítás; a rendszer DNS-ébe van beépítve . Már nem azok az idők élünk, amikor a Windows könnyű célpont volt bármilyen vírus számára; most a magot úgy tervezték újra, hogy a védelem natív legyen, és nem kizárólag külső szoftverekre támaszkodunk ahhoz, hogy elkerüljük a számítógépünk használhatatlanná válását.
A biztonsági eszközök feletti ellenőrzés elengedhetetlen, mert bár a rendszer elvégzi a piszkos munka nagy részét a színfalak mögött, a beállítások tetszés szerinti módosításával egyensúlyt teremthet a maximális biztonság és a könnyű használat között. Lépésről lépésre bemutatjuk, hogyan hozhatja ki a legtöbbet a tűzfalból és a Defender víruskeresőből, hogy gépe védve legyen minden váratlan fenyegetéstől.
Windows tűzfal: A behatolók elleni védelem
A tűzfal lényegében kapuőrként működik, a teljes hálózati forgalom szűrésével eldönti, hogy ki lép be és ki lép ki a számítógépről. Fő funkciója a jogosulatlan hozzáférés blokkolása bizonyos szabályok, például hálózati portok, IP-címek vagy alkalmazásútvonalak alapján. Mindezt a Windows Security alkalmazás kezeli.
Az egyik kulcs itt a hálózati profilok megértése, mivel nem ugyanaz a nappaliban lenni, mint egy kávézóban Wi-Fi-n lenni. A rendszer háromféle hálózat közül választhatunk:
- Domain hálózatok: Csak akkor jelennek meg, ha a számítógép egy szervezethez vagy céghez tartozik.
- Privát hálózatok: Ezek megbízható környezetek, mint például az otthonod, ahol engedélyezzük más eszközöknek, hogy lássanak minket fájlok vagy nyomtatók megosztása céljából.
- Nyilvános hálózatok: Itt kezdenek komolyra fordulni a dolgok. Amikor egy számítógépet ismeretlen hálózathoz csatlakoztatunk, a Windows a következőt alkalmazza: sokkal szigorúbb biztonsági ellenőrzések hogy megakadályozzuk, hogy ismeretlen személyek ugyanazon a hálózaton megpróbáljanak bejutni a rendszerünkbe.
A tűzfal konfigurálásához egyszerűen lépjen a „Tűzfal és hálózati védelem” részre. Ott engedélyezheti vagy letilthatja a védelmet, bár a letiltása kockázatos, mivel sebezhetővé teszi a számítógépet . Ha egy alkalmazás nem működik, a legjobb, ha egy adott kivételt hoz létre, ahelyett, hogy letiltaná a teljes tűzfalat. A haladóbb felhasználók számára ott van a „Speciális beállítások” opció, amely lehetővé teszi nagyon pontos bejövő és kimenő szabályok létrehozását, de ügyeljen arra, hogy ne blokkolja a létfontosságú szolgáltatásokat.
Microsoft Defender: Sokkal több, mint egy víruskereső
A Microsoft Defender óriási fejlődésen ment keresztül, és olyan eszközzé vált, amely képes felvenni a versenyt a legjobbakkal. Legnagyobb erőssége, hogy valós időben tanul a felhőn keresztül világszerte több millió eszközről érkező hatalmas adatmennyiségnek köszönhetően, így még azelőtt képes észlelni a támadási mintákat, mielőtt azok széles körben elterjednének.
A kiemelkedő funkció a valós idejű védelem, amely minden megnyitott vagy letöltött fájlt átvizsgál. Ha gyanítod, hogy valami nincs rendben, gyors vizsgálatot vagy manuális vizsgálatot futtathatsz a gyanús mappára jobb gombbal kattintva. Továbbá a Defender nem csak vírusokat keres, hanem az eszköz általános biztonságát is kezeli több modulon keresztül:
- Fiókvédelem: Itt jön képbe a Windows Hello, amely lehetővé teszi, hogy elfelejtsük a fárasztó jelszavakat a arc- vagy ujjlenyomat-felismerésDinamikus zárral is rendelkezik, így a számítógép automatikusan bezárul, amikor elsétálsz.
- Alkalmazás- és böngészővezérlés: A SmartScreen technológiának köszönhetően a rendszer azonosítja az adathalász webhelyeket és blokkolja a gyanús letöltéseket. Még a Microsoft Edge használatát is lehetővé teszi... elszigetelt böngészési környezet így ha belépsz egy rosszindulatú weboldalra, a támadás egy „ketrecbe” szorul, és nem éri el az operációs rendszert.
- Eszközbiztonság: Itt találjuk a kernel izolációt, amely virtualizációt használ a védi a rendszer szívét (a kernel), megakadályozva, hogy a biztonsági hibák a rendszer többi részét érintsék.

További alapvető védelmi rétegek
A teljes biztonság érdekében nem feledkezhetünk meg más beépített eszközökről sem. Például a BitLocker elengedhetetlen a merevlemez titkosításához , biztosítva, hogy ha valaki ellopja a laptopot, ne tudja elolvasni az adatokat. Fontos azonban tudni, hogy a teljesítmény kissé (3% és 5% között) csökkenhet, ha ez a titkosítás engedélyezve van.
Az is létfontosságú, hogy a rendszered naprakész maradjon. A Windows Update nem csak új funkciók hozzáadására szolgál, hanem kritikus biztonsági javítások telepítésére is , amelyek olyan sebezhetőségeket zárnak be, amelyeket a hackerek már megpróbálnak kihasználni. A rendszer intelligens, és ha drága mobilinternetet használsz, akkor elhalasztja a nagyobb frissítéseket, amíg nem talál Wi-Fi-kapcsolatot, kivéve, ha a javítás sürgős.
Végül, vannak olyan eszközök, mint az AppLocker és az Eszközőr, amelyek inkább a professzionális környezetekre irányulnak, és lehetővé teszik a futtatható programok korlátozását digitális aláírások alapján, megakadályozva ezzel a jogosulatlan szoftverek telepítését a számítógépre.
A hálózathoz igazított, megfelelően konfigurált tűzfal, a rendszert valós időben vizsgáló, naprakész víruskereső szoftver, valamint titkosító eszközök és biometrikus hitelesítés együttes fenntartása alkotja a lehető legjobb védelmet. Ezen rétegek integrálásával, a kernel izolálásától a kritikus frissítések kezeléséig, biztosítjuk, hogy a számítógép biztonságos és stabil környezetet biztosítson a jelenlegi fenyegetésekkel szemben.