- BIOSのアップデートによってTPMを検証する環境が変更されるため、BitLockerが回復キーを要求する場合があります。
- ファームウェアを変更する前に、BitLockerキー(アカウント、プリンター、またはUSB)を特定して保存しておくことが不可欠です。
- システムドライブ上のBitLockerを一時的に停止することで、BIOSのアップデート後に発生する問題を軽減できます。
- 一部のモデル、特にDellのエンタープライズ環境では、メーカーが定める特定のガイドラインに従う必要があります。

この記事では、BitLocker を使用した BIOS のアップデートの前後に行うべきこと、TPM に何が起こる可能性があるか、回復キーを求められた場合の取得方法、そして一部のコンピューター (Dell のいくつかのモデル、ASUS のマザーボード、MSI B450/B550 など) が、さらに混乱を招くような一見矛盾した警告を表示する理由について、段階的に詳細に見ていきます。
BIOS、BitLocker、TPMの間でアップデート時に何が起こるのか
BIOSアップデート後にBitLockerが起動のたびに回復キーを要求するようになる理由を理解するには、BIOS/UEFI、TPM、およびBitLocker暗号化の関連性を理解する必要があります。何が変更されているのかを把握することで、ブルースクリーンが表示されたときに慌てずに済むよう、適切な対策を講じやすくなります。
BitLockerは、ほとんどの最新コンピュータにおいて、暗号化キーの一部を安全に保存するTPM 2.0チップに依存しています。このチップは、起動環境(ファームウェア、セキュアブート、基本構成)がディスクが暗号化された時と同じであることを検証します。重大な変更が検出された場合、これを攻撃の可能性と判断し、回復キーの要求を強制的に表示して、コンピュータを起動しているのがユーザー本人であることを確認します。
MSI B450 Tomahawk MaxやASUS B550-Fなどのマザーボードを搭載した一部のデスクトップコンピュータでは、メーカーが新しいBIOSバージョンに非常に重要な警告を記載しています。BIOSをフラッシュする前にBitLockerを有効にし、回復キーを保存(または確認)することを推奨しています。これは、何らかの問題が発生した場合、Windowsへのアクセスを失う可能性があるためです。このメッセージは大げさに聞こえるかもしれませんが、根本的な考え方は単純です。TPMが環境を認識できなくなり、キーを要求した場合、必ずそのキーを手元に用意しておく必要があるということです。
Dell Latitudeのようなプロフェッショナル向けノートパソコンや、Dell、HP、Lenovoなどの企業向け機器では、企業管理も関係してくるため、状況はやや複雑になります。多くの場合、BitLockerキーはユーザーのアカウントだけでなく、組織(企業ドメイン、大学など)にも保存されており、BIOSはメーカーのアシスタントやITポリシーによって自動的に更新される可能性があります。
なぜメーカーはBIOSアップデート前にBitLockerを強く推奨するのでしょうか?
メーカーからのメッセージは矛盾しているように見えるかもしれません。アップデート前にBitLockerを有効にしてキーを保存するように指示するものもあれば、その正反対に、フラッシュする前にBitLockerを無効にするように指示するものもあります。実際には、どちらの警告もリスクを軽減することを目的としていますが、プロセスの異なる段階に焦点を当てているのです。
MSI B450 Tomahawk Maxのようなマザーボードの場合、BIOSアップデートによってTPMサポートが有効化または改善され(例えば、Windows 11の要件を満たすため)、インストーラーはBitLockerが正しく構成されていること、そして何よりも回復キーをすぐに使用できる状態にしておくことが重要であると警告します。これは、ファームウェアがTPMを公開する方法が変更されると、次回の起動時にキーの入力を求められる可能性があるためです。
ASUS B550マザーボードなど、他のシステムでは、システムドライブがBitLockerで保護されていることを検出すると、BIOSのフラッシュ前にメッセージを表示し、BitLockerを無効にするよう促します。これは、ファームウェアの更新中にドライブが暗号化されるのを防ぎ、起動時の問題を最小限に抑え、TPMの内部状態が急激に変化した場合に発生するリカバリーループを回避するためです。
多くのユーザーから報告されているように、場合によっては、WindowsのグラフィカルインターフェイスでBitLockerを無効にしても、マザーボードのBIOSアップデートツールにBitLockerが有効になっているという警告が表示されることがあります。これは、ドライブに保護機能がまだ設定されている、スリープ処理が正しく適用されていない、他の暗号化されたドライブ(USBフラッシュドライブなど)が存在する、またはシステムが完全な無効化サイクルを完了していないことが原因である可能性があります。
Dell製ノートパソコンやその他のビジネス向けコンピュータでは、ファームウェアアップデートの配布方法も重要な要素となります。メーカーのアシスタントが定期的なアップデート中にBIOSを自動的にインストールするのは一般的です。その後、次回の起動時にBitLockerが回復キーを要求することがあり、場合によってはTPMが新しいファームウェア署名や新しいセキュアブートPKキーを完全に「信頼」していないため、再起動のたびに回復キーを要求し続けることがあります。
BIOSでBitLocker回復キーを求められた場合、そのキーはどこで入手できますか?
BIOSアップデート後にBitLockerのブルースクリーンが表示され、48桁のパスワードの入力を求められた場合、重要なのはパスワードがどこに保存されているかを正確に把握することです。パスワードの保存場所は、コンピューターの設定方法や組織に属しているかどうかによって、いくつか考えられます。
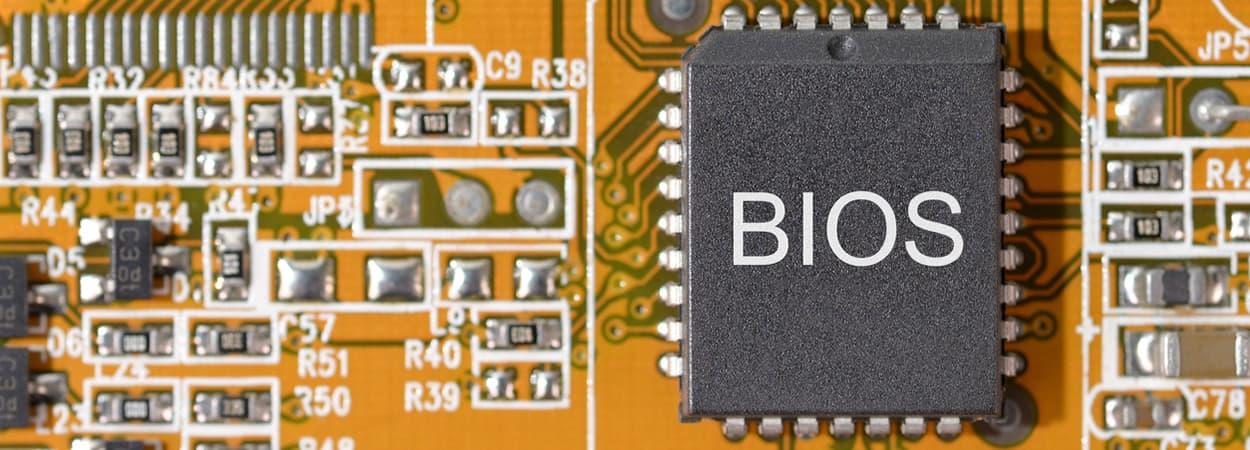
職場や教育機関では、デバイスが企業や学校のドメインに接続されていることが非常に一般的です。職場や学校のアカウントでログインしたことがある場合、通常、復旧キーはそのアカウントに紐付けられており、IT部門によって管理されています。このような場合、デバイスの識別子に関連付けられたキーを取得するには、サポートに問い合わせる必要があることがよくあります。
Microsoft には、職場または学校のアカウントに関連付けられた回復キーを見つけるための専用ページがあります。別のデバイスからAKA.MS/MyRecoveryKeyにアクセスし、職場または学校のアカウントでサインインして、[デバイス] セクションに移動し、キーが必要なデバイスを展開します。通常、そこに「BitLocker キーの表示」オプションがあり、青い画面に表示されるキー IDを使用して、対応する回復キーを見つけることができます。
個人用コンピュータをお持ちで、BitLockerを自分で設定した場合、暗号化を有効にした際にキーを印刷したことがあるかもしれません。印刷されたキーには、問題が発生した場合にドライブのロックを解除するために必要なIDと48桁の数字が明確に記載されているため、コンピュータに関連する重要なドキュメントを通常保存しているフォルダやファイルを確認することをお勧めします。
もう一つの一般的な方法は、回復キーをUSBドライブに保存することです。その場合、コンピューターがブルースクリーンでフリーズしたら、USBドライブを同じコンピューターに接続し、BitLocker画面の指示に従ってデバイスからキーを読み取ってください。キーがテキストファイルとして保存されている場合は、USBドライブを別のコンピューターに接続し、.txtファイルを開いて、48桁の数字を慎重にコピーし、プロンプトが表示されたら手動で入力することもできます。
個人のMicrosoftアカウントにリンクされた最新のコンピューターでは、回復キーはMicrosoftのWebサイト上のプロファイルに関連付けられている場合があります。ただし、業務環境では、通常、前述のポータル上の組織のアカウントを使用するか、ITサポートに直接問い合わせるのが最も確実な方法です。いずれの場合も、回復キーを見つけて安全に保管する前に、BIOSに(TPMのクリアなど)変更を加えないことが非常に重要です。
BIOSアップデート前にBitLockerを一時停止または無効化することが推奨されるのはどのような場合ですか?
ここで大きな疑問となるのは、 BIOSをフラッシュする前にBitLockerを完全に無効にする必要があるのか、それとも保護を一時停止するだけで十分なのか、ということです。さらに、どのドライブに対してこの操作を行う必要があるのか、つまりWindowsドライブのみなのか、それともUSBドライブやセカンダリハードドライブも対象とする必要があるのか、という点も重要です。
ファームウェアのアップデート後にBitLockerから回復キーの入力を求められるのを防ぎたいだけであれば、BIOSアップデートを開始する前にシステムドライブの保護を一時的に停止するのが最善策です。Windowsでは、コントロールパネルの「BitLockerドライブ暗号化」からドライブC:を選択し、「保護の一時停止」オプションを使用することで、ブルースクリーンエラーを発生させることなくTPMがプラットフォームの変更を受け入れることができます。
ブート処理を一時停止してもディスクの暗号化は解除されません。これは単に、回復キーを必要とせずにブート環境への特定の変更を許可するようにBitLockerに指示するだけです。BIOSアップデートが完了し、Windowsが正しく起動することを確認したら、同じパネルに戻り、「保護の再開」をクリックして、TPM内の現在の構成を再封印することで暗号化を通常の動作に戻すことができます。
ASUS B550-F マザーボードなど、一部の機種では、Windows から BitLocker を一時停止しても、BIOS フラッシャーが BitLocker がまだ有効であることを示す警告を表示し続ける場合があります。このような場合は、コマンドラインで ` manage-bde` コマンドを使用して保護の実際の状態を確認し、システムが一時停止コマンドを正しく適用していることを確認することをお勧めします。
USBフラッシュドライブや外付けハードドライブなどの暗号化されたドライブについては、BIOSインストーラーがそれらを問題のある方法で検出した場合にのみ、アップデートプロセスに支障をきたす可能性があります。一般的には、フラッシュする前にコンピュータから不要なデバイス(外付けハードドライブ、フラッシュドライブなど)をすべて取り外し、システムドライブのBitLockerを無効化または完全に復号化するのではなく、一時停止状態にするだけで十分です。
アップデート後、コンピューター起動時に毎回BitLockerキーの入力を求められる場合の対処法
業務用ノートパソコンのユーザーから報告される最も厄介な問題の一つは、ファームウェアやBIOSのアップデート後(例えばDell Latitudeの場合)、例外なく起動のたびにBitLockerが回復キーを要求するようになることです。48桁のキーを入力するとWindows 11は問題なく起動しますが、次の再起動時にも同じことが繰り返されます。
最初に推奨される手順は、Windowsにログインし、コントロールパネルを開き、BitLockerセクションで「保護の一時停止」を選択してから「保護の再開」を選択することです。この手順により、TPMが新しいBIOSバージョンに基づいてブート測定値を再封印し、理論的にはその後の再起動時にキー要求が繰り返されるのを防ぐことができます。
それでも解決しない場合は、コマンドラインツール`manage-bde`を` manage-bde -protectors -disable c:`などのコマンドで使用し、再起動後に`manage-bde -protectors -enable c:`を実行してください。これにより、BitLockerはドライブの保護状態を再計算します。ただし、一部のコンピューターでは問題が解決せず、システムは起動するものの、回復キーが依然として要求されます。
BIOSでTPM 2.0チップが有効かつアクティブになっていること、およびBitLockerの設定に従ってセキュアブートが有効になっていることも確認してください。これらのパラメータを継続的に変更すると、TPMが混乱し、環境を「安定」と認識できなくなるため、起動のたびにリカバリーループが長引く可能性があります。
より抜本的な対策としては、BIOSの「TPMのクリア」オプションを使用する方法があります。これによりセキュリティチップがリセットされ、起動検証の問題が解決する可能性がありますが、安易に実行すべきではありません。BitLockerの状態を十分に理解せず、回復キーへのアクセスも保証されていない状態でTPMをクリアすると、ディスクの復号化ができなくなったり、Windows HelloのPINなどの機能が再設定されるまで利用できなくなる可能性があります。
その段階に至る前に、BitLockerのサスペンドおよびレジュームオプションをすべて慎重に確認し、保留中のファームウェアアップデートがないかチェックし、企業システムの場合はIT部門に相談することをお勧めします。場合によっては、動作を修正する新しいBIOSバージョンにアップデートするか、企業環境で特定のブートプラットフォームポリシーを実装することで解決できることもあります。
Dell製機器の詳細とBIOSアップデートに関する既知の問題
Dellのエコシステムでは、BIOSのアップデートがBitLockerおよびセキュアブートのプラットフォームキー(PK)管理と組み合わさることで、Windows Updateによって配布される特定のアップデートを停止させるほど深刻な問題が発生した事例がいくつか報告されています。
Dell 14 Plus 2-in-1 DB04255、Dell 14 Plus DB14255、Dell 16 Plus DB16255など、複数のモデルにおいて、 BIOSバージョン1.2.0以降で特定の問題が発生することが報告されています。MicrosoftがPKキーの競合とBitLockerとの相互作用を解決するための新しい更新方法を開発している間、これらのバージョンへのWindows Updateによる更新は、2025年11月頃(予定日は変更される可能性があります)まで一時停止されています。
この期間中は、BIOSのアップデートにWindows Updateを使用せず、Dell.comまたはDell SupportAssistツールを使用して、影響を受ける各システムの最新ファームウェアバージョンを入手することを公式に推奨します。これは、アップデート処理中にBitLocker回復キーが破損したり、コンピュータがロックされたりするリスクを最小限に抑えることを目的としています。
Dellのドキュメントには、BitLockerやBIOS関連のさまざまな問題の影響を受ける製品が多数記載されています。例えば、Dell Pro Max Micro、Pro Max Slim、Pro Max Tower、Dell Plus、Dell Pro、Pro Max、Pro Plus、Pro Premium、Latitude、Pro Rugged、Vostro、デスクトップワークステーションなどです。製品ラインごとに詳細が若干異なる場合がありますが、基本的な考え方は同じです。変更を加える前に、メーカー固有のガイドに従い、サポート通知を確認し、リカバリキーを手元に用意しておくことをお勧めします。
さらに、デルはファームウェアアップデート後にBitLockerキーの要求で停止してしまうシステムを復旧するための詳細な手順を記載した記事を、ナレッジベースで定期的に公開しています。管理された環境では、デル独自のデバイス管理システムがキーを一元的に保存し、ユーザーが指示に従って再起動する以外に操作を必要とせずに、IT部門が新しいBIOSでTPMの信頼関係を復元できるようにします。
BitLockerが有効になっている状態でBIOSをアップデートする前に、一般的に推奨される手順は以下のとおりです。
様々なメーカーとの経験や実際のユーザー事例を組み合わせることで、BitLockerが有効になっているコンピューターのBIOSを、不必要な手間をかけずにアップデートするための、いくつかの賢明なガイドラインを導き出すことができます。これらは完璧なルールではありませんが、リスクを大幅に軽減するベストプラクティスです。
まず最初に、回復キーの保管場所を把握し、メインのコンピューターが起動しなくなった場合でもアクセスできることを確認しておきましょう。そのためには、Microsoftアカウントまたは組織のアカウントを確認し、印刷した文書やUSBドライブ上のファイルを探し出し、会社のコンピューターの場合は、見つからない場合にITサポートが取得できることを確認する必要があります。
次に、BIOSのバージョンリリースノートと、ダウンロードページまたはインストールウィザードに記載されているメーカーからの警告を注意深く確認してください。BitLockerの一時停止を求められた場合は、それに従ってください。特定のバージョンに既知の問題があるという警告が表示された場合は、そのアップデートが本当に今すぐ必要なのか、それともより洗練された後のバージョンが出るまで待つことができるのかを検討してください。
ファームウェアを変更する前に、重要なデータの最新のバックアップを作成しておくことを強くお勧めします。BIOSアップデートが特定の機種にとって最適なものであったとしても、停電や電源障害、通信中断などによってコンピュータが危険な状態に陥る可能性があります。バックアップがあれば問題を完全に防ぐことはできませんが、少なくとも再インストールや部品交換が必要な場合にデータを復旧できます。
BitLocker の状態については、メーカーが特に指定しない限り、通常はアップデートを開始する直前にシステムドライブの BitLocker 保護を一時停止し、新しい BIOS で Windows が正しく起動することを確認した後に再開するのが最善の方法です。一時停止後もインストーラーが BitLocker を検出し続ける場合は、アップデートを続行するか、マザーボードまたはモデル固有の情報を確認するかを検討してください。
最後に、短時間に多くの変更を連続して行うことは避けてください。BIOSのアップデート、セキュアブート設定の変更、ブートモード(UEFI/レガシー)の変更、TPMのクリアを一度に行うのはお勧めできません。手順を一つずつ進め、変更を一つずつ行い、システムが問題なく起動することを確認してから、次の変更に進んでください。そうすることで、万が一問題が発生した場合でも、何が起こったのかをより正確に把握でき、以前の設定に戻したり、具体的な情報に基づいてサポートを求めたりすることが容易になります。
BIOS、TPM、BitLockerの相互作用、回復キーの保存場所、そして講じることができる予防策をより深く理解することで、ファームウェアのアップデートは技術的な賭けではなくなり、製造元の警告を尊重し、変更後に暗号化が厳格になった場合にシステムへのアクセスを回復するために必要な情報を安全に保管することを前提として、繊細ではあるものの管理可能な作業となります。