- BIOS atjauninājums maina vidi, kas validē TPM, un var izraisīt to, ka BitLocker pieprasa atkopšanas atslēgu.
- Pirms programmaparatūras maiņas ir svarīgi atrast un saglabāt BitLocker atslēgu (konta, printera vai USB).
- BitLocker īslaicīga apturēšana sistēmas diskā samazina problēmas pēc BIOS pārprogrammēšanas.
- Dažiem modeļiem, īpaši Dell uzņēmumu vidē, ir jāievēro īpašas ražotāja vadlīnijas.

Šajā rakstā mēs soli pa solim un ļoti detalizēti aplūkosim, kas jādara pirms un pēc BIOS atjaunināšanas, izmantojot BitLocker , kas var notikt ar TPM, kā iegūt atkopšanas atslēgu, ja tā tiek pieprasīta, un kāpēc daži datori (piemēram, vairāki Dell modeļi, ASUS mātesplates vai MSI B450/B550 u.c.) parāda šķietami pretrunīgus brīdinājumus, kas ir vēl mulsinošāki.
Kas notiek starp BIOS, BitLocker un TPM atjaunināšanas laikā?
Lai saprastu, kāpēc BitLocker dažreiz sāk pieprasīt atkopšanas atslēgu katrā palaišanas reizē pēc BIOS atjaunināšanas, jums ir jāsaprot, kā ir saistītas BIOS/UEFI , TPM un BitLocker šifrēšana. Zinot, kas mainās, ir daudz vieglāk veikt piesardzības pasākumus un izvairīties no panikas, kad parādās zilais ekrāns.
BitLocker lielākajā daļā mūsdienu datoru izmanto TPM 2.0 mikroshēmu , kas droši glabā daļu šifrēšanas atslēgu. Šī mikroshēma pārbauda, vai sāknēšanas vide (programmatūra, drošā sāknēšana, pamatkonfigurācija) ir tāda pati kā diska šifrēšanas laikā. Ja tā konstatē būtiskas izmaiņas, tā to interpretē kā iespējamu uzbrukumu un piespiež pieprasīt atkopšanas atslēgu, lai pārliecinātos, ka jūs esat tas, kurš startē datoru.
Dažiem galddatoriem ar mātesplatēm, piemēram, MSI B450 Tomahawk Max vai ASUS B550-F, ražotājs jaunajās BIOS versijās iekļauj ļoti nopietnus brīdinājumus: viņi iesaka iespējot BitLocker un saglabāt (vai pārbaudīt) atkopšanas atslēgu pirms BIOS atjaunināšanas, jo, ja kaut kas noiet greizi, jūs varat zaudēt piekļuvi Windows. Ziņojums izklausās satraucošs, taču pamatdoma ir vienkārša: ja TPM pārstāj atpazīt vidi un pieprasa atslēgu, tā noteikti ir jāatrod.
Profesionālos klēpjdatoros, piemēram, Dell Latitude , vai uzņēmuma līmeņa iekārtās no Dell, HP vai Lenovo, viss kļūst nedaudz sarežģītāk, jo tiek ņemta vērā arī korporatīvā pārvaldība: bieži vien BitLocker atslēga atrodas ne tikai jūsu kontā, bet arī glabājas organizācijā (uzņēmuma domēnā, universitātē utt.), un BIOS var automātiski atjaunināt ražotāja asistents vai IT politikas.
Kāpēc ražotāji tik ļoti uzstāj uz BitLocker pirms BIOS atjaunināšanas?
Ražotāju ziņojumi var šķist pretrunīgi: daži iesaka aktivizēt BitLocker un saglabāt atslēgu pirms atjaunināšanas, savukārt citi lūdz darīt tieši pretējo — deaktivizēt BitLocker pirms mirgošanas. Patiesībā abu brīdinājumu mērķis ir samazināt riskus, taču tie koncentrējas uz dažādiem procesa posmiem.
Mātesplatēm, piemēram, MSI B450 Tomahawk Max , kuru BIOS atjauninājumi ir paredzēti TPM atbalsta iespējošanai vai uzlabošanai (piemēram, lai atbilstu Windows 11 prasībām), instalētājs brīdina, ka ir ļoti svarīgi pareizi konfigurēt BitLocker un, galvenais, lai atkopšanas atslēga būtu viegli pieejama. Iemesls ir tāds, ka izmaiņas TPM pieejamības veidā programmaparatūrā var izraisīt atslēgas pieprasījumu nākamās palaišanas laikā.
Citās sistēmās, piemēram, daudzās ASUS B550 mātesplatēs , pirms BIOS pārprogrammēšanas tiek parādīts ziņojums, ja tās konstatē, ka sistēmas disku aizsargā BitLocker, aicinot to atspējot. Mērķis ir novērst diska šifrēšanu programmaparatūras atjaunināšanas laikā, samazinot sāknēšanas problēmas un izvairoties no atkopšanas cilpām, ja TPM iekšējais stāvoklis mainās pārāk krasi.
Dažos gadījumos, kā ziņo daudzi lietotāji, pat ja BitLocker ir atspējots, izmantojot Windows grafisko saskarni, mātesplates BIOS atjaunināšanas rīks joprojām parāda brīdinājumu, ka BitLocker ir aktīvs . Tas var būt tāpēc, ka diskā joprojām ir konfigurētas aizsardzības, miega process nav pareizi lietots, ir citi šifrēti diski (piemēram, USB zibatmiņas diski) vai sistēma nav pabeigusi pilnu atspējošanas ciklu.
Dell klēpjdatoros un citos uzņēmumu datoros svarīgs ir arī veids, kā tiek izplatīti programmaparatūras atjauninājumi. Ražotāja palīgs parasti automātiski instalē BIOS ikdienas atjaunināšanas laikā. Pēc tam nākamajā startēšanas reizē BitLocker var būt nepieciešama atkopšanas atslēga, un dažreiz to var pieprasīt katrā restartēšanas reizē, jo TPM pilnībā "neuzticas" jaunajam programmaparatūras parakstam vai jaunajai Secure Boot PK atslēgai.
Kur atrast BitLocker atkopšanas atslēgu, ja BIOS to pieprasa
Ja pēc BIOS atjaunināšanas saskaraties ar BitLocker zilo ekrānu, kurā tiek prasīts ievadīt 48 ciparu paroli, galvenais ir precīzi zināt, kur tā tiek glabāta . Jūsu parole var tikt glabāta vairākās izplatītās vietās atkarībā no datora konfigurācijas un tā piederības organizācijai.
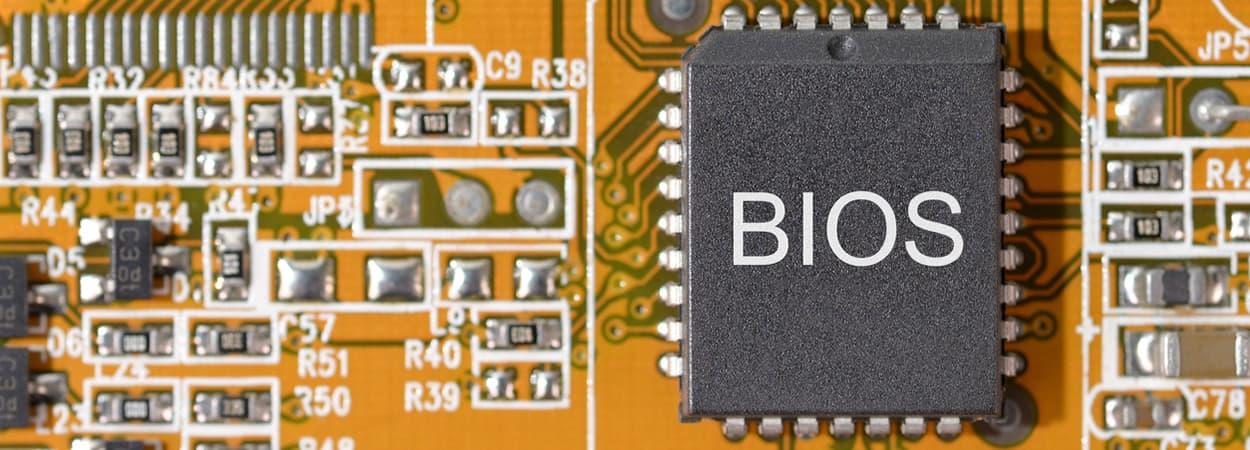
Darba vai izglītības vidē ierīce ļoti bieži tiek savienota ar korporatīvo vai skolas domēnu . Ja kādreiz esat pieteicies ar darba vai skolas kontu, atkopšanas atslēga parasti ir saistīta ar šo kontu un to pārvalda IT nodaļa. Šādos gadījumos jums bieži būs jāsazinās ar atbalsta dienestu, lai iegūtu atslēgu, kas saistīta ar jūsu ierīces identifikatoru.
Korporācijai Microsoft ir īpaša lapa, kurā var atrast ar darba vai mācību iestādes kontiem saistītas atkopšanas atslēgas. No citas ierīces varat doties uz AKA.MS/MyRecoveryKey , pierakstīties ar savu darba vai mācību iestādes kontu, doties uz sadaļu Ierīces un izvērst ierīci, kurai nepieciešama atslēga. Tur parasti atradīsiet opciju "Skatīt BitLocker atslēgas", kur varat atrast atbilstošo atkopšanas atslēgu, izmantojot zilajā ekrānā redzamo atslēgas ID .
Ja jums ir personālais dators un pats iestatījāt BitLocker, iespējams, ka šifrēšanas aktivizēšanas laikā izdrukājāt atslēgu. Ieteicams pārbaudīt mapes vai failus, kuros parasti glabājat svarīgus ar datoru saistītus dokumentus, jo izdrukātā atslēga skaidri parāda ID un 48 ciparus, kas nepieciešami diska atbloķēšanai problēmu gadījumā.
Vēl viena izplatīta iespēja ir saglabāt atkopšanas atslēgu USB diskdzinī . Tādā gadījumā, ja dators ir iestrēdzis zilajā ekrānā, pievienojiet USB disku tam pašam datoram un izpildiet BitLocker ekrānā redzamos norādījumus, lai nolasītu atslēgu no ierīces. Ja atslēga ir saglabāta kā teksta fails, varat arī pievienot USB disku citam datoram, atvērt .txt failu un uzmanīgi nokopēt 48 ciparus, lai tos manuāli ievadītu tur, kur tas tiek prasīts.
Mūsdienu datoros, kas saistīti ar personīgo Microsoft kontu, atkopšanas atslēga var būt saistīta ar jūsu Microsoft profilu uzņēmuma tīmekļa vietnē, lai gan profesionālā vidē visuzticamākā metode parasti ir organizācijas konts iepriekšminētajā portālā vai tieša sazināšanās ar IT atbalsta dienestu. Jebkurā gadījumā ir svarīgi neveikt nekādas turpmākas izmaiņas BIOS (piemēram, neiztīrīt TPM), pirms atkopšanas atslēgas atrašanas un drošas glabāšanas.
Kad ieteicams apturēt vai atspējot BitLocker pirms BIOS atjaunināšanas?
Šajā brīdī galvenais jautājums parasti ir: vai man ir pilnībā jāatspējo BitLocker pirms BIOS atjaunināšanas, vai arī pietiek apturēt aizsardzību? Un turklāt, kuros diskos man tas jādara: tikai Windows diskā vai arī USB diskos un sekundārajos cietajos diskos?
Ja vienkārši vēlaties novērst, ka BitLocker pieprasa atkopšanas atslēgu pēc programmaparatūras atjaunināšanas, parasti vislabāk ir īslaicīgi apturēt sistēmas diska aizsardzību pirms BIOS atjaunināšanas sākšanas. Operētājsistēmā Windows vadības panelī sadaļā BitLocker diska šifrēšana varat atlasīt C: disku un izmantot opciju "Aizturēt aizsardzību", lai ļautu TPM pieņemt platformas izmaiņas, neizraisot zilo ekrānu.
Apturot sāknēšanas procesu, disks netiek atšifrēts; tas vienkārši norāda BitLocker atļaut noteiktas izmaiņas sāknēšanas vidē, nepieprasot atkopšanas atslēgu. Kad BIOS atjauninājums ir pabeigts un esat pārliecinājies, ka Windows tiek startēts pareizi, varat atgriezties tajā pašā panelī un noklikšķināt uz "Atsākt aizsardzību", lai atjaunotu šifrēšanu normālā darbībā, atkārtoti aizzīmogojot pašreizējo konfigurāciju TPM.
Dažās situācijās, piemēram, ar noteiktām ASUS B550-F mātesplatēm , BIOS atjaunināšanas rīks var turpināt rādīt brīdinājumus, kas apgalvo, ka BitLocker joprojām ir aktīvs, pat ja tas ir apturēts no Windows. Šādos gadījumos ir vērts pārbaudīt aizsardzības faktisko statusu, izmantojot komandrindu ar ` manage-bde` , un pārliecināties, ka sistēma ir pareizi lietojusi apturēšanas komandu.
Attiecībā uz citiem šifrētiem diskiem, piemēram, USB zibatmiņas diskiem vai ārējiem cietajiem diskiem, tie var traucēt atjaunināšanas procesu tikai tad, ja BIOS instalētājs tos atrod problemātiskā veidā. Parasti pirms zibatmiņas atjaunināšanas ir pietiekami noņemt no datora visas nebūtiskās ierīces (ārējos cietos diskus, zibatmiņas diskus utt.) un pārliecināties, ka sistēmas diskā ir apturēta BitLocker darbība, nevis obligāti atspējots vai pilnībā atšifrēts.
Ko darīt, ja pēc atjaunināšanas katru reizi, startējot datoru, tiek pieprasīta BitLocker atslēga?
Viena no kaitinošākajām problēmām, par ko ziņo profesionālo klēpjdatoru lietotāji, ir tā, ka pēc programmaparatūras vai BIOS atjaunināšanas (piemēram, Dell Latitude ) BitLocker sāk pieprasīt atkopšanas atslēgu katrā startēšanas reizē bez izņēmuma. Ievadot 48 ciparus, Windows 11 startējas bez problēmām, bet tas pats notiek nākamajā restartēšanas reizē.
Pirmais, ko parasti ieteicams darīt, ir pieteikties sistēmā Windows, doties uz vadības paneli un sadaļā BitLocker izmantot opcijas "Aizsardzības apturēšana" un pēc tam "Atsākt aizsardzību" . Šim procesam vajadzētu ļaut TPM atkārtoti aizzīmogot sāknēšanas mērījumus, pamatojoties uz jauno BIOS versiju, kas teorētiski novērstu turpmākus atslēgu pieprasījumus nākamajās restartēšanas reizēs.
Ja tas nedarbojas, varat izmantot komandrindas rīku `manage-bde` ar tādām komandām kā ` manage-bde -protectors -disable c:` un pēc restartēšanas `manage-bde -protectors -enable c:` . Tas piespiež BitLocker pārrēķināt diska aizsardzības statusu. Tomēr dažos datoros problēma joprojām pastāv: sistēma tiek startēta, bet joprojām ir nepieciešama atkopšanas atslēga.
BIOS arī jāpārbauda, vai TPM 2.0 mikroshēma ir iespējota un aktīva , un vai drošā sāknēšana ir iespējota saskaņā ar BitLocker iestatījumiem. Pastāvīgas izmaiņas šajos parametros var mulsināt TPM un neļaut tam jebkad uzskatīt vidi par “stabilu”, tādējādi pagarinot atkopšanas ciklu ar katru sāknēšanu.
Drastiskāks risinājums ir izmantot BIOS opciju “Notīrīt TPM” . Tas atiestata drošības mikroshēmu un var palīdzēt atrisināt sāknēšanas validācijas problēmas, taču šo lēmumu nevajadzētu pieņemt vieglprātīgi: ja notīrīsiet TPM, skaidri neizprotot BitLocker statusu un bez garantētas piekļuves atkopšanas atslēgai, iespējams, nevarēsiet atšifrēt disku vai zaudēsiet tādas funkcijas kā Windows Hello PIN, līdz tās tiks pārkonfigurētas.
Pirms nonākšanas līdz šim punktam parasti ieteicams rūpīgi pārskatīt visas BitLocker apturēšanas un atsākšanas opcijas, pārbaudīt, vai nav gaidāmi programmaparatūras atjauninājumi, un uzņēmumu sistēmās konsultēties ar IT nodaļu . Dažreiz risinājums ietver atjaunināšanu uz jaunāku BIOS versiju, kas labo darbību, vai noteiktas sāknēšanas platformas politikas ieviešanu korporatīvajā vidē.
Dell iekārtu specifika un zināmās problēmas ar BIOS atjauninājumiem
Dell ekosistēmā ir dokumentēti daži gadījumi, kad BIOS atjauninājumi apvienojumā ar BitLocker un Secure Boot platformas atslēgu (PK) pārvaldību ir radījuši pietiekami nopietnas problēmas, lai apturētu noteiktus atjauninājumus, ko izplata Windows Update.
Ir ziņots, ka vairākiem modeļiem, tostarp Dell 14 Plus 2-in-1 DB04255, Dell 14 Plus DB14255 un Dell 16 Plus DB16255 , ir radusies īpaša problēma ar BIOS versiju 1.2.0 un jaunākām versijām. Šo versiju atjauninājumi, izmantojot Windows Update, ir apturēti līdz aptuveni 2025. gada novembrim (paredzamais datums var mainīties), kamēr Microsoft strādā pie jaunas atjaunināšanas metodes , lai atrisinātu PK atslēgas konfliktu un BitLocker mijiedarbību.
Šajā periodā oficiālais ieteikums nav izmantot Windows Update BIOS atjaunināšanai, bet gan apmeklēt vietni Dell.com vai Dell SupportAssist rīku, lai iegūtu jaunāko programmaparatūras versiju katrai skartajai sistēmai. Tas ir paredzēts, lai samazinātu BitLocker atkopšanas atslēgas bojāšanas vai datora bloķēšanas risku atjaunināšanas procesa laikā.
Dell dokumentācijā ir uzskaitīts arī plašs produktu klāsts, ko ietekmē dažādas ar BitLocker un BIOS saistītas problēmas: Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro un galddatoru darbstacijas , kā arī citi. Katrai produktu līnijai var būt nedaudz atšķirīga informācija, taču kopējā ideja ir līdzīga: pirms izmaiņu veikšanas ieteicams ievērot ražotāja konkrētās rokasgrāmatas, pārskatīt atbalsta paziņojumus un pārliecināties, ka jums ir pa rokai atkopšanas atslēga.
Turklāt Dell savā zināšanu bāzē regulāri publicē rakstus ar detalizētiem norādījumiem par sistēmu atkopšanu, kas pēc programmaparatūras atjauninājumiem iestrēgst, pieprasot BitLocker atslēgu. Pārvaldītās vidēs uzņēmuma ierīču pārvaldības sistēma var centralizēti uzglabāt atslēgas un ļaut IT nodaļai atjaunot TPM uzticamību ar jauno BIOS, neprasot lietotāja iejaukšanos, izņemot restartēšanu pēc pieprasījuma.
Vispārīga paraugprakse pirms BIOS atjaunināšanas, ja ir iespējots BitLocker
Apvienojot pieredzi ar dažādiem ražotājiem un reālus lietotāju gadījumus, mēs varam iegūt dažas saprātīgas vadlīnijas BIOS atjaunināšanai datorā ar iespējotu BitLocker bez liekas apgrūtinājuma. Tie nav nevainojami noteikumi, taču tā ir labākā prakse, kas ievērojami samazina riskus.
Pirmais solis ir pārliecināties, ka zināt, kur atrodas jūsu atkopšanas atslēga , un ka varat tai piekļūt pat tad, ja galvenais dators neieslēdzas. Tas ietver jūsu Microsoft vai organizācijas konta pārbaudi, jebkura izdrukāta dokumenta vai faila atrašanu USB diskdzinī un, ja tas ir uzņēmuma dators, apstiprināšanu, ka IT atbalsta dienests to var atgūt, ja nevarat to atrast.
Otrkārt, rūpīgi pārskatiet BIOS versijas izlaiduma piezīmes un visus brīdinājumus, ko ražotājs iekļauj lejupielādes lapā vai instalēšanas vednī. Ja viņi lūdz apturēt BitLocker darbību, dariet to; ja viņi brīdina par zināmām problēmām ar konkrētu versiju, apsveriet, vai jums tiešām ir nepieciešams šis atjauninājums tieši tagad vai arī varat gaidīt vēlāku, uzlabotāku versiju.
Pirms programmaparatūras modificēšanas vienmēr ieteicams izveidot nesenu svarīgo datu dublējumu. Pat ja BIOS atjauninājumi jūsu konkrētajam modelim ir labi novērtēti, jebkura strāvas padeves pārtraukums, strāvas padeves pārtraukums vai darbības pārtraukums var apdraudēt jūsu datoru. Dublējuma izveide pilnībā nenovērš problēmu, bet vismaz ļauj atgūt datus, ja risinājums ietver komponentu atkārtotu instalēšanu vai nomaiņu.
Attiecībā uz BitLocker statusu, ja vien ražotājs nenorāda citādi, labākā pieeja parasti ir apturēt BitLocker aizsardzību sistēmas diskā tieši pirms atjaunināšanas sākšanas un atsākt to pēc tam, kad esat pārliecinājies, ka Windows pareizi startējas ar jauno BIOS. Ja instalētājs turpina noteikt BitLocker pat pēc tā apturēšanas, apsveriet, vai joprojām vēlaties turpināt vai arī vēlaties atrast informāciju, kas attiecas uz jūsu mātesplati vai modeli.
Visbeidzot, izvairieties no pārāk daudzu izmaiņu veikšanas ātrā secībā: nav ieteicams vienlaikus atjaunināt BIOS, mainīt drošās sāknēšanas iestatījumus, modificēt sāknēšanas režīmu (UEFI/Legacy) un notīrīt TPM. Rīkojieties soli pa solim , veiciet vienu izmaiņu, pārliecinieties, vai sistēma sāknējas bez problēmām, un tikai pēc tam veiciet nākamo. Tādā veidā, ja kaut kas noiet greizi, jums būs daudz labāka izpratne par notikušo un būs vieglāk atgriezties pie iepriekšējiem iestatījumiem vai lūgt palīdzību ar konkrētu informāciju.
Labāk izprotot, kā mijiedarbojas BIOS, TPM un BitLocker, kur tiek glabātas atkopšanas atslēgas un kādus preventīvus pasākumus var veikt, programmaparatūras atjaunināšana vairs nav tehnoloģiska azartspēle un kļūst par delikātu, bet paveicamu uzdevumu, ja tiek ievēroti ražotāja brīdinājumi un informācija, kas nepieciešama, lai atgūtu piekļuvi sistēmai, tiek glabāta drošībā, ja šifrēšana pēc izmaiņām kļūst stingrāka.