- BIOS-oppdateringen endrer miljøet som validerer TPM-en, og kan føre til at BitLocker ber om gjenopprettingsnøkkelen.
- Det er viktig å finne og lagre BitLocker-nøkkelen (konto, skriver eller USB) før du endrer fastvaren.
- Å midlertidig deaktivere BitLocker på systemstasjonen reduserer problemer etter at BIOS er blitt flashet.
- Noen modeller, spesielt i Dell-bedriftsmiljøer, krever at spesifikke retningslinjer fra produsenten følges.
I denne artikkelen skal vi se, trinn for trinn og i detalj, hva du bør gjøre før og etter oppdatering av BIOS med BitLocker , hva som kan skje med TPM-en, hvordan du får tak i gjenopprettingsnøkkelen hvis den ber om den, og hvorfor noen datamaskiner (som flere Dell-modeller, ASUS-hovedkort eller MSI B450/B550, blant andre) viser tilsynelatende motstridende advarsler som er enda mer forvirrende.
Hva skjer mellom BIOS, BitLocker og TPM når du oppdaterer
For å forstå hvorfor BitLocker noen ganger begynner å be om gjenopprettingsnøkkelen ved hver oppstart etter en BIOS-oppdatering, må du forstå hvordan BIOS/UEFI , TPM og BitLocker-kryptering er relatert. Å vite hva som endrer seg gjør det mye enklere å ta forholdsregler og unngå panikk når den blå skjermen vises.
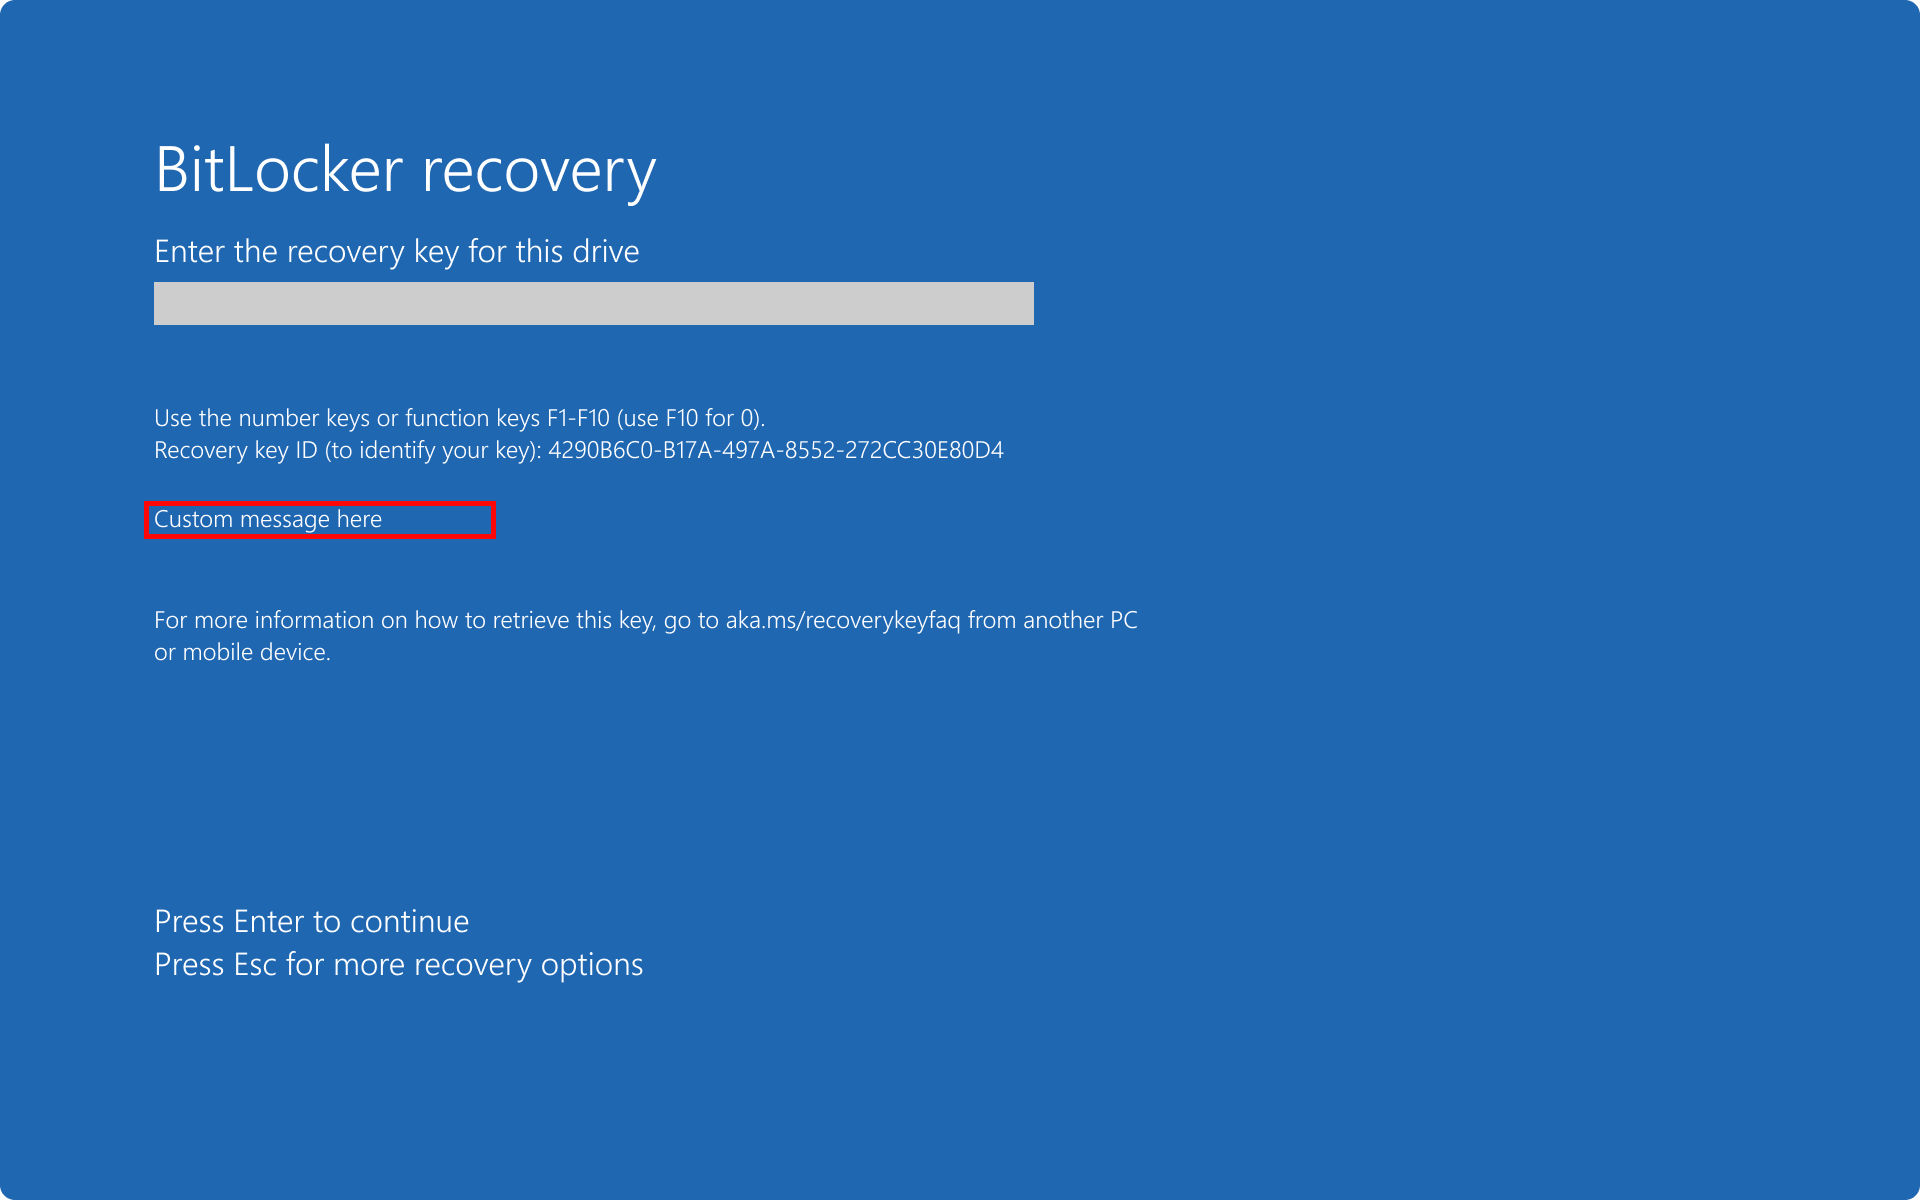
BitLocker, på de fleste moderne datamaskiner, er avhengig av en TPM 2.0-brikke som lagrer deler av krypteringsnøklene sikkert. Denne brikken bekrefter at oppstartsmiljøet (fastvare, sikker oppstart, grunnleggende konfigurasjon) er det samme som da disken ble kryptert. Hvis den oppdager betydelige endringer, tolker den dette som et mulig angrep og tvinger frem en forespørsel om gjenopprettingsnøkkelen for å sikre at det er du som starter opp datamaskinen.
På noen stasjonære datamaskiner med hovedkort som MSI B450 Tomahawk Max eller ASUS B550-F, inkluderer produsenten svært alvorlige advarsler med nye BIOS-versjoner: de anbefaler å aktivere BitLocker og lagre (eller verifisere) gjenopprettingsnøkkelen før du flasher BIOS, fordi hvis noe går galt, kan du miste tilgangen til Windows. Meldingen høres alarmerende ut, men den underliggende ideen er enkel: hvis TPM-en slutter å gjenkjenne miljøet og krever nøkkelen, må du absolutt finne den.
På profesjonelle bærbare datamaskiner som Dell Latitude eller utstyr på bedriftsnivå fra Dell, HP eller Lenovo blir ting litt mer komplisert fordi bedriftsadministrasjon også spiller inn: ofte er BitLocker-nøkkelen ikke bare i kontoen din, men lagret i organisasjonen (bedriftsdomene, universitet osv.), og BIOS kan oppdateres automatisk av produsentens assistent eller av IT-policyer.
Hvorfor insisterer produsenter så mye på BitLocker før de oppdaterer BIOS?
Meldinger fra produsenten kan virke motstridende: noen ber deg aktivere BitLocker og lagre nøkkelen før du oppdaterer, mens andre ber deg gjøre det stikk motsatte, deaktivere BitLocker før du flasher. I virkeligheten har begge advarslene som mål å redusere risikoer, men de fokuserer på forskjellige stadier i prosessen.
Når det gjelder hovedkort som MSI B450 Tomahawk Max , med BIOS-oppdateringer som tar sikte på å aktivere eller forbedre TPM-støtte (for eksempel for å oppfylle Windows 11-krav), advarer installasjonsprogrammet om at det er kritisk å ha BitLocker riktig konfigurert og, fremfor alt, å ha gjenopprettingsnøkkelen lett tilgjengelig. Årsaken er at en endring i hvordan fastvaren eksponerer TPM kan utløse en forespørsel om nøkkelen ved neste oppstart.
Andre systemer, som mange ASUS B550-hovedkort , viser en melding før BIOS-flashing når de oppdager at systemstasjonen er beskyttet av BitLocker, og ber deg om å deaktivere den. Målet er å forhindre at stasjonen krypteres mens fastvaren oppdateres, minimere oppstartsproblemer og unngå gjenopprettingsløkker hvis TPM-ens interne tilstand endres for drastisk.
I noen tilfeller, som mange brukere har rapportert, viser hovedkortets BIOS-oppdateringsverktøy fortsatt en advarsel om at BitLocker er aktiv , selv om du deaktiverer BitLocker via det grafiske Windows-grensesnittet. Dette kan skyldes at det fortsatt er konfigurert beskyttelse på harddisken, at hvilemodusprosessen ikke er riktig installert, at det finnes andre krypterte harddisker (for eksempel USB-minnepinner), eller at systemet ikke har fullført hele deaktiveringssyklusen.
På Dell-bærbare datamaskiner og andre forretningsdatamaskiner spiller også måten fastvareoppdateringer distribueres på en rolle. Det er vanlig at produsentens assistent installerer BIOS automatisk under en rutineoppdatering. Etterpå, ved neste oppstart, kan BitLocker kreve gjenopprettingsnøkkelen, og noen ganger fortsette å be om den ved hver omstart fordi TPM ikke fullt ut "stoler" på den nye fastvaresignaturen eller den nye Secure Boot PK-nøkkelen.
Hvor finner jeg BitLocker-gjenopprettingsnøkkelen hvis BIOS ber om den
Hvis du får en blåskjerm fra BitLocker etter en BIOS-oppdatering, der du blir bedt om å oppgi det 48-sifrede passordet ditt, er nøkkelen å vite nøyaktig hvor det er lagret . Det finnes flere vanlige steder der passordet ditt kan være lagret, avhengig av hvordan datamaskinen din ble konfigurert og om det tilhører en organisasjon.
I arbeids- eller utdanningsmiljøer er det svært vanlig at enheten er koblet til et bedrifts- eller skoledomene . Hvis du noen gang har logget på med en jobb- eller skolekonto, er gjenopprettingsnøkkelen vanligvis knyttet til den kontoen og administreres av IT-avdelingen. I slike tilfeller må du ofte kontakte kundestøtte for å få tak i nøkkelen som er knyttet til enhetens identifikator.
Microsoft har en egen side for å finne gjenopprettingsnøkler knyttet til jobb- eller skolekontoer. Fra en annen enhet kan du gå til AKA.MS/MyRecoveryKey , logge på med jobb- eller skolekontoen din, gå til Enheter-delen og utvide enheten du trenger nøkkelen til. Der finner du vanligvis et alternativ for å «Vis BitLocker-nøkler», hvor du kan finne den tilsvarende gjenopprettingsnøkkelen ved hjelp av nøkkel- ID-en som vises på den blå skjermen.
Hvis du har en personlig datamaskin og konfigurerer BitLocker selv, kan det hende du har skrevet ut nøkkelen da kryptering ble aktivert. Det er lurt å sjekke mappene eller filene der du vanligvis oppbevarer viktige dokumenter knyttet til datamaskinen, fordi den utskrevne nøkkelen tydelig viser ID-en og de 48 sifrene som trengs for å låse opp stasjonen i tilfelle problemer.
Et annet vanlig alternativ er å lagre gjenopprettingsnøkkelen på en USB-stasjon . Hvis datamaskinen din i så fall står fast på den blå skjermen, kobler du USB-stasjonen til samme datamaskin og følger instruksjonene på BitLocker-skjermen for å lese nøkkelen fra enheten. Hvis nøkkelen er lagret som en tekstfil, kan du også koble USB-stasjonen til en annen datamaskin, åpne .txt-filen og kopiere de 48 sifrene forsiktig for å skrive dem inn manuelt der du blir bedt om det.
På moderne datamaskiner som er koblet til en personlig Microsoft-konto, kan gjenopprettingsnøkkelen være knyttet til Microsoft-profilen din på selskapets nettsted, men i profesjonelle miljøer er den mest pålitelige metoden vanligvis organisasjonens konto på den nevnte portalen eller å kontakte IT-støtte direkte. I begge tilfeller er det avgjørende å ikke gjøre ytterligere endringer i BIOS (for eksempel å tømme TPM) før du finner og lagrer gjenopprettingsnøkkelen på en sikker måte.
Når er det lurt å suspendere eller deaktivere BitLocker før BIOS-oppdatering?
På dette tidspunktet er det store spørsmålet vanligvis: må jeg deaktivere BitLocker helt før jeg flasher BIOS, eller er det nok å suspendere beskyttelsen? Og dessuten, på hvilke disker må jeg gjøre det: bare på Windows-disken, eller også på USB-stasjoner og sekundære harddisker?
Hvis du bare vil forhindre at BitLocker ber deg om gjenopprettingsnøkkelen etter en fastvareoppdatering, er det beste vanligvis å midlertidig deaktivere beskyttelsen på systemstasjonen før du starter BIOS-oppdateringen. I Windows kan du fra Kontrollpanel under BitLocker-stasjonskryptering velge stasjon C: og bruke alternativet "Deaktiver beskyttelse" for å la TPM godta plattformendringer uten å utløse blåskjermen.
Å stoppe oppstartsprosessen dekrypterer ikke disken; det ber bare BitLocker om å tillate visse endringer i oppstartsmiljøet uten å kreve gjenopprettingsnøkkelen. Når BIOS-oppdateringen er fullført og du har bekreftet at Windows starter opp riktig, kan du gå tilbake til samme panel og klikke på "Gjenoppta beskyttelse" for å gjenopprette kryptering til normal drift ved å forsegle gjeldende konfigurasjon i TPM på nytt.
I noen situasjoner, som med visse ASUS B550-F-hovedkort , kan BIOS-flasheren fortsette å vise advarsler som insisterer på at BitLocker fortsatt er aktiv, selv om du har suspendert den fra Windows. I disse tilfellene er det verdt å sjekke den faktiske statusen til beskyttelsene via kommandolinjen ved hjelp av ` manage-bde` og sørge for at systemet har brukt suspenderingskommandoen riktig.
Når det gjelder andre krypterte stasjoner, for eksempel USB-minnepinner eller eksterne harddisker, kan de bare forstyrre oppdateringsprosessen hvis BIOS-installasjonsprogrammet oppdager dem på en problematisk måte. Som en generell regel er det tilstrekkelig å fjerne alle ikke-essensielle enheter fra datamaskinen før flashing (eksterne harddisker, minnepinner osv.) og sørge for at systemstasjonen har BitLocker suspendert, ikke nødvendigvis deaktivert eller fullstendig dekryptert.
Hva du skal gjøre hvis BitLocker-nøkkelen blir forespurt hver gang datamaskinen starter opp etter oppdateringen
Et av de mest irriterende problemene som brukere av profesjonelle bærbare datamaskiner rapporterer, er at BitLocker, etter en fastvare- eller BIOS-oppdatering (for eksempel på en Dell Latitude ), begynner å spørre etter gjenopprettingsnøkkelen ved hver oppstart, uten unntak. Du skriver inn de 48 sifrene, Windows 11 starter opp uten problemer, men det samme skjer igjen ved neste omstart.
Det første som vanligvis anbefales er å logge inn i Windows, gå til Kontrollpanel, og i BitLocker-delen bruke alternativene «Suspend Protection» og deretter «Resume Protection» . Denne prosessen skal tillate TPM å forsegle oppstartsmålingene på nytt basert på den nye BIOS-versjonen, noe som teoretisk sett skal forhindre ytterligere nøkkelforespørsler ved påfølgende omstarter.
Hvis det ikke fungerer, kan du bruke kommandolinjeverktøyet `manage-bde` med kommandoer som ` manage-bde -protectors -disable c:` og, etter omstart, `manage-bde -protectors -enable c:` . Dette tvinger BitLocker til å beregne beskyttelsesstatusen på harddisken på nytt. På noen datamaskiner vedvarer imidlertid problemet: systemet starter opp, men krever fortsatt gjenopprettingsnøkkelen.
Du bør også bekrefte i BIOS at TPM 2.0-brikken er aktivert og aktiv , og at sikker oppstart er aktivert i samsvar med BitLocker-innstillingene. Kontinuerlige endringer av disse parameterne kan forvirre TPM-en og forhindre at den noen gang anser miljøet som "stabilt", og dermed forlenge gjenopprettingsløkken med hver oppstart.
Et mer drastisk tiltak er å bruke alternativet «Fjern TPM» i BIOS. Dette tilbakestiller sikkerhetsbrikken og kan bidra til å løse problemer med oppstartsvalidering, men det er ikke en avgjørelse man bør ta lett på: Hvis du fjerner TPM uten en klar forståelse av BitLocker-statusen og uten garantert tilgang til gjenopprettingsnøkkelen, kan det hende du ikke kan dekryptere disken eller miste funksjoner som Windows Hello PIN-koden din før de er konfigurert på nytt.
Før man når det punktet, anbefales det generelt å nøye gjennomgå alle alternativer for suspendering og gjenopptak av BitLocker, se etter eventuelle ventende fastvareoppdateringer, og på bedriftssystemer konsultere IT-avdelingen . Noen ganger innebærer løsningen å oppdatere til en nyere BIOS-versjon som korrigerer virkemåten eller implementere en spesifikk oppstartsplattformpolicy i bedriftsmiljøet.
Spesifikasjoner for Dell-utstyr og kjente problemer med BIOS-oppdateringer
I Dell-økosystemet finnes det noen dokumenterte tilfeller der BIOS-oppdateringer, kombinert med BitLocker og administrasjon av Secure Boot-plattformnøkler (PK), har generert problemer som er alvorlige nok til å stoppe visse oppdateringer distribuert av Windows Update.
Flere modeller, inkludert Dell 14 Plus 2-i-1 DB04255, Dell 14 Plus DB14255 og Dell 16 Plus DB16255 , har blitt rapportert å ha et spesifikt problem med BIOS-versjon 1.2.0 og høyere. Oppdateringer til disse versjonene via Windows Update har blitt satt på pause til omtrent november 2025 (anslått dato kan endres) mens Microsoft jobber med en ny oppdateringsmetode for å løse PK-nøkkelkonflikten og BitLocker-interaksjonen.
I løpet av denne perioden er den offisielle anbefalingen å ikke bruke Windows Update til å oppdatere BIOS, men heller å gå til Dell.com eller Dell SupportAssist-verktøyet for å få tak i den nyeste fastvareversjonen for hvert berørte system. Dette har som mål å minimere risikoen for at BitLocker-gjenopprettingsnøkkelen blir ødelagt eller at datamaskinen blir låst under oppdateringsprosessen.
Dells dokumentasjon viser også en rekke produkter som er berørt av ulike BitLocker- og BIOS-relaterte problemer: Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro og stasjonære arbeidsstasjoner , blant andre. Hver produktlinje kan ha litt forskjellige detaljer, men den generelle ideen er lik: det anbefales å følge produsentens spesifikke veiledninger, lese kundestøttemeldinger og sørge for at du har gjenopprettingsnøkkelen for hånden før du gjør noen endringer.
I tillegg publiserer Dell jevnlig artikler i kunnskapsbasen sin med detaljerte trinn for å gjenopprette systemer som sitter fast og ber om BitLocker-nøkkelen etter fastvareoppdateringer. I administrerte miljøer kan selskapets eget enhetsbehandlingssystem lagre nøklene sentralt og la IT-avdelingen gjenopprette TPM-tilliten med den nye BIOS-en uten at brukeren trenger annet enn å starte på nytt når du blir bedt om det.
Generelle beste fremgangsmåter før du oppdaterer BIOS med BitLocker aktivert
Ved å kombinere erfaring med ulike produsenter og brukereksempler fra den virkelige verden, kan vi utlede noen fornuftige retningslinjer for å oppdatere BIOS på en datamaskin med BitLocker aktivert uten unødvendig stress. Dette er ikke idiotsikre regler, men de er beste praksis som reduserer risikoen betydelig.
Det første trinnet er å sørge for at du vet hvor gjenopprettingsnøkkelen din er , og at du har tilgang til den selv om hoveddatamaskinen ikke starter opp. Dette innebærer å sjekke Microsoft- eller organisasjonskontoen din, finne eventuelle utskrevne dokumenter eller filer på en USB-stasjon, og hvis det er en bedriftsdatamaskin, bekrefte at IT-støtte kan hente den hvis du ikke finner den.
For det andre, les nøye gjennom BIOS-versjonens utgivelsesnotater og eventuelle advarsler produsenten inkluderer på nedlastingssiden eller i installasjonsveiviseren. Hvis de ber deg om å suspendere BitLocker, gjør det. Hvis de advarer om kjente problemer med en bestemt versjon, bør du vurdere om du virkelig trenger den oppdateringen nå, eller om du kan vente på en senere, mer polert versjon.
Det anbefales alltid å lage en nylig sikkerhetskopi av viktige data før du endrer fastvaren. Selv om BIOS-oppdateringer er godt ansett for din spesifikke modell, kan strømbrudd eller avbrudd føre til at datamaskinen din blir kompromittert. Å ha en sikkerhetskopi forhindrer ikke problemet helt, men det lar deg i det minste gjenopprette dataene dine hvis løsningen innebærer å installere eller bytte ut komponenter på nytt.
Når det gjelder statusen til BitLocker, med mindre produsenten spesifiserer noe annet, er den beste tilnærmingen vanligvis å deaktivere BitLocker-beskyttelsen på systemstasjonen rett før oppdateringen starter, og gjenoppta den etter å ha bekreftet at Windows starter opp riktig med den nye BIOS-en. Hvis installasjonsprogrammet fortsetter å oppdage BitLocker selv etter at du har deaktivert det, bør du vurdere om du fortsatt vil fortsette, eller om du foretrekker å finne informasjon spesifikk for hovedkortet eller modellen din.
Til slutt, unngå å gjøre for mange endringer i rask rekkefølge: det er ikke en god idé å oppdatere BIOS, endre innstillingene for sikker oppstart, endre oppstartsmodus (UEFI/Legacy) og fjerne TPM samtidig. Gå frem trinn for trinn , gjør én endring, kontroller at systemet starter opp uten problemer, og gjør deretter den neste. På den måten, hvis noe går galt, vil du ha en mye bedre forståelse av hva som skjedde, og det vil være enklere å gå tilbake til de forrige innstillingene eller be om hjelp med spesifikk informasjon.
Ved å bedre forstå hvordan BIOS, TPM og BitLocker samhandler, hvor gjenopprettingsnøkler lagres og hvilke forebyggende tiltak du kan ta, slutter oppdatering av fastvare å være et teknologisk sjansespill og blir en delikat, men håndterbar oppgave, forutsatt at produsentens advarsler respekteres og informasjonen som trengs for å gjenopprette tilgang til systemet holdes trygg hvis krypteringen blir strengere etter endringen.