- Aktualizacja systemu BIOS modyfikuje środowisko, które weryfikuje moduł TPM i może spowodować, że program BitLocker poprosi o klucz odzyskiwania.
- Przed zmianą oprogramowania sprzętowego należy koniecznie zlokalizować i zapisać klucz BitLocker (konta, drukarki lub USB).
- Tymczasowe zawieszenie funkcji BitLocker na dysku systemowym pozwala ograniczyć liczbę problemów występujących po flashowaniu systemu BIOS.
- Niektóre modele, zwłaszcza te stosowane w przedsiębiorstwach Dell, wymagają stosowania się do konkretnych wytycznych producenta.

W tym artykule pokażemy krok po kroku i szczegółowo, co należy zrobić przed i po aktualizacji BIOS-u za pomocą funkcji BitLocker , co może stać się z modułem TPM, jak uzyskać klucz odzyskiwania, jeśli system o niego poprosi, oraz dlaczego niektóre komputery (np. kilka modeli komputerów Dell, płyty główne ASUS lub MSI B450/B550) wyświetlają pozornie sprzeczne ostrzeżenia, które są jeszcze bardziej mylące.
Co dzieje się między BIOS-em, BitLockerem i modułem TPM podczas aktualizacji
Aby zrozumieć, dlaczego BitLocker czasami prosi o klucz odzyskiwania przy każdym uruchomieniu po aktualizacji BIOS-u, należy zrozumieć powiązania między BIOS-em/UEFI , modułem TPM i szyfrowaniem BitLocker. Wiedza o tym, co się zmienia, znacznie ułatwia podejmowanie środków ostrożności i unikanie paniki na widok niebieskiego ekranu.
W większości współczesnych komputerów BitLocker opiera się na układzie TPM 2.0 , który bezpiecznie przechowuje część kluczy szyfrujących. Układ ten weryfikuje, czy środowisko rozruchowe (oprogramowanie układowe, Secure Boot, podstawowa konfiguracja) jest takie samo, jak w momencie szyfrowania dysku. Jeśli wykryje znaczące zmiany, interpretuje to jako potencjalny atak i wymusza żądanie klucza odzyskiwania, aby upewnić się, że to Ty uruchamiasz komputer.
W przypadku niektórych komputerów stacjonarnych z płytami głównymi, takimi jak MSI B450 Tomahawk Max czy ASUS B550-F, producent dołącza do nowych wersji BIOS-u bardzo poważne ostrzeżenia: zalecają włączenie funkcji BitLocker i zapisanie (lub weryfikację) klucza odzyskiwania przed wgraniem BIOS-u, ponieważ w przypadku awarii można utracić dostęp do systemu Windows. Komunikat brzmi alarmująco, ale jego istota jest prosta: jeśli moduł TPM przestanie rozpoznawać środowisko i zażąda klucza, konieczne jest jego zlokalizowanie.
W przypadku laptopów profesjonalnych, takich jak Dell Latitude , lub sprzętu klasy enterprise od Dell, HP lub Lenovo, sprawy nieco się komplikują, ponieważ w grę wchodzi także zarządzanie korporacyjne: klucz BitLocker często znajduje się nie tylko na Twoim koncie, ale jest przechowywany w organizacji (domenie firmy, uczelni itp.), a BIOS może być automatycznie aktualizowany przez asystenta producenta lub na podstawie zasad IT.
Dlaczego producenci tak bardzo wymagają użycia BitLockera przed aktualizacją BIOS-u?
Komunikaty producenta mogą wydawać się sprzeczne: niektóre zalecają aktywację BitLockera i zapisanie klucza przed aktualizacją, podczas gdy inne proszą o zrobienie czegoś dokładnie odwrotnego, czyli dezaktywację BitLockera przed flashowaniem. W rzeczywistości oba ostrzeżenia mają na celu ograniczenie ryzyka, ale koncentrują się na różnych etapach procesu.
W przypadku płyt głównych, takich jak MSI B450 Tomahawk Max , z aktualizacjami BIOS-u mającymi na celu włączenie lub ulepszenie obsługi modułu TPM (na przykład w celu spełnienia wymagań systemu Windows 11), instalator ostrzega, że kluczowe jest prawidłowe skonfigurowanie funkcji BitLocker i, przede wszystkim, posiadanie łatwo dostępnego klucza odzyskiwania. Powodem jest to, że zmiana sposobu, w jaki oprogramowanie sprzętowe udostępnia moduł TPM, może spowodować żądanie klucza przy następnym uruchomieniu.
Inne systemy, takie jak wiele płyt głównych ASUS B550 , wyświetlają komunikat przed wgraniem BIOS-u, gdy wykryją, że dysk systemowy jest chroniony przez BitLocker, prosząc o jego wyłączenie. Celem jest zapobieżenie zaszyfrowaniu dysku podczas aktualizacji oprogramowania układowego, minimalizując problemy z rozruchem i unikając pętli odzyskiwania w przypadku zbyt drastycznej zmiany stanu wewnętrznego modułu TPM.
W niektórych przypadkach, jak zgłaszało wielu użytkowników, nawet po wyłączeniu funkcji BitLocker za pomocą graficznego interfejsu systemu Windows, narzędzie do aktualizacji BIOS-u płyty głównej nadal wyświetla ostrzeżenie o aktywności funkcji BitLocker . Może to być spowodowane tym, że na dysku nadal są skonfigurowane zabezpieczenia, proces uśpienia nie został poprawnie zastosowany, istnieją inne zaszyfrowane dyski (takie jak dyski flash USB) lub system nie ukończył pełnego cyklu wyłączania.
W laptopach Dell i innych komputerach biznesowych istotny jest również sposób dystrybucji aktualizacji oprogramowania sprzętowego. Asystent producenta często automatycznie instaluje BIOS podczas rutynowej aktualizacji. Następnie, przy następnym uruchomieniu, BitLocker może wymagać klucza odzyskiwania, a czasami nadal go żądać przy każdym ponownym uruchomieniu, ponieważ moduł TPM nie do końca „zaufał” nowemu podpisowi oprogramowania sprzętowego ani nowemu kluczowi klucza Secure Boot PK.
Gdzie znaleźć klucz odzyskiwania BitLocker, jeśli BIOS o niego poprosi
Jeśli po aktualizacji BIOS-u pojawi się niebieski ekran BitLockera z prośbą o podanie 48-cyfrowego hasła, kluczem jest dokładne ustalenie, gdzie jest ono przechowywane . Istnieje kilka typowych lokalizacji, w których hasło może być przechowywane, w zależności od konfiguracji komputera i tego, czy należy on do organizacji.
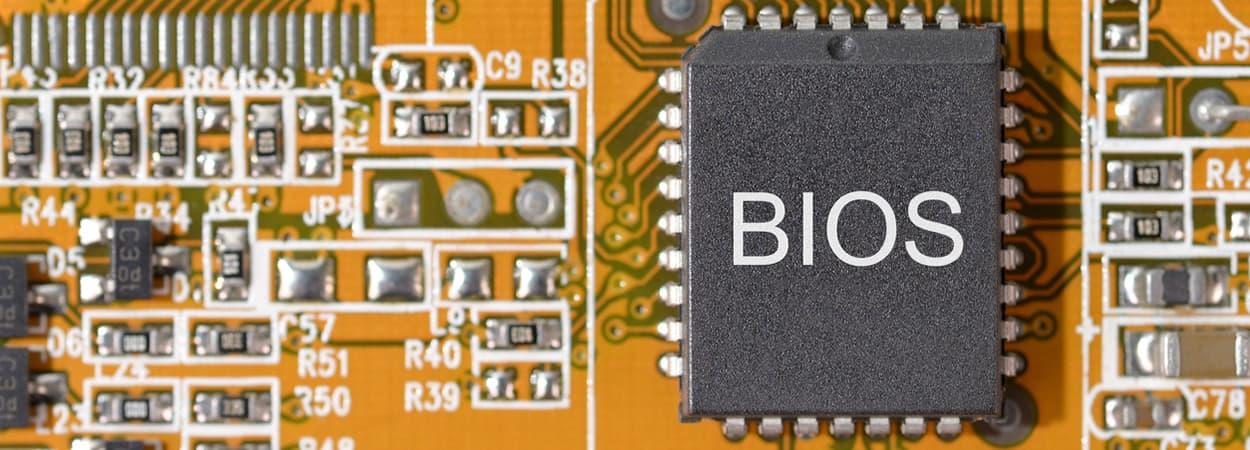
W środowisku pracy lub edukacji bardzo często zdarza się, że urządzenie jest podłączone do domeny firmowej lub szkolnej . Jeśli kiedykolwiek logowałeś się na koncie służbowym lub szkolnym, klucz odzyskiwania jest zazwyczaj powiązany z tym kontem i zarządzany przez dział IT. W takich przypadkach często konieczne będzie skontaktowanie się z pomocą techniczną w celu uzyskania klucza powiązanego z identyfikatorem urządzenia.
Firma Microsoft ma dedykowaną stronę do wyszukiwania kluczy odzyskiwania powiązanych z kontami służbowymi lub szkolnymi. Na innym urządzeniu możesz przejść do pliku AKA.MS/MyRecoveryKey , zalogować się na konto służbowe lub szkolne, przejść do sekcji Urządzenia i rozwinąć urządzenie, dla którego potrzebujesz klucza. Zazwyczaj znajduje się tam opcja „Wyświetl klucze BitLockera”, gdzie możesz znaleźć odpowiedni klucz odzyskiwania za pomocą identyfikatora klucza wyświetlanego na niebieskim ekranie.
Jeśli posiadasz komputer osobisty i samodzielnie skonfigurowałeś BitLockera, być może wydrukowałeś klucz podczas aktywacji szyfrowania. Warto sprawdzić foldery lub pliki, w których zazwyczaj przechowujesz ważne dokumenty związane z komputerem, ponieważ wydrukowany klucz wyraźnie pokazuje identyfikator i 48 cyfr potrzebnych do odblokowania dysku w razie problemów.
Inną popularną opcją jest zapisanie klucza odzyskiwania na dysku USB . W takim przypadku, jeśli komputer zawiesi się na niebieskim ekranie, podłącz dysk USB do tego samego komputera i postępuj zgodnie z instrukcjami wyświetlanymi na ekranie BitLockera, aby odczytać klucz z urządzenia. Jeśli klucz jest zapisany w pliku tekstowym, możesz również podłączyć dysk USB do innego komputera, otworzyć plik .txt i ostrożnie skopiować 48 cyfr, aby ręcznie wprowadzić je w wyświetlonym oknie.
Na nowoczesnych komputerach powiązanych z osobistym kontem Microsoft, klucz odzyskiwania może być powiązany z profilem Microsoft na stronie internetowej firmy, chociaż w środowiskach profesjonalnych najskuteczniejszą metodą jest zazwyczaj konto firmowe na wspomnianym portalu lub bezpośredni kontakt z działem wsparcia IT. W obu przypadkach kluczowe jest, aby nie wprowadzać żadnych dalszych zmian w systemie BIOS (takich jak czyszczenie modułu TPM) przed odnalezieniem i bezpiecznym przechowywaniem klucza odzyskiwania.
Kiedy wskazane jest zawieszenie lub wyłączenie funkcji BitLocker przed aktualizacją BIOS-u?
W tym momencie pojawia się zazwyczaj pytanie: czy muszę całkowicie wyłączyć BitLockera przed flashowaniem BIOS-u, czy wystarczy zawiesić ochronę? I co więcej, na których dyskach muszę to zrobić: tylko na dysku z systemem Windows, czy także na dyskach USB i dodatkowych dyskach twardych?
Jeśli chcesz po prostu zapobiec wyświetlaniu przez BitLocker monitu o podanie klucza odzyskiwania po aktualizacji oprogramowania sprzętowego, najlepszym rozwiązaniem jest zazwyczaj tymczasowe zawieszenie ochrony dysku systemowego przed rozpoczęciem aktualizacji systemu BIOS. W systemie Windows, w Panelu sterowania, w sekcji Szyfrowanie dysków BitLocker, możesz wybrać dysk C: i użyć opcji „Wstrzymaj ochronę”, aby moduł TPM zaakceptował zmiany platformy bez wyświetlania niebieskiego ekranu.
Wstrzymanie procesu rozruchu nie powoduje odszyfrowania dysku; jedynie nakazuje BitLockerowi zezwolenie na określone zmiany w środowisku rozruchowym bez konieczności podawania klucza odzyskiwania. Po zakończeniu aktualizacji BIOS-u i potwierdzeniu, że system Windows uruchamia się poprawnie, można powrócić do tego samego panelu i kliknąć „Wznów ochronę”, aby przywrócić normalne działanie szyfrowania poprzez ponowne zapieczętowanie bieżącej konfiguracji w module TPM.
W niektórych sytuacjach, na przykład w przypadku niektórych płyt głównych ASUS B550-F , program do aktualizacji BIOS-u może nadal wyświetlać ostrzeżenia, że BitLocker jest nadal aktywny, nawet po jego zawieszeniu w systemie Windows. W takich przypadkach warto sprawdzić aktualny stan zabezpieczeń za pomocą wiersza poleceń, używając polecenia ` manage-bde` i upewnić się, że system poprawnie zastosował polecenie zawieszenia.
Inne zaszyfrowane dyski, takie jak dyski flash USB czy zewnętrzne dyski twarde, mogą zakłócać proces aktualizacji tylko wtedy, gdy instalator BIOS-u wykryje je w sposób problematyczny. Zasadniczo wystarczy usunąć z komputera wszystkie zbędne urządzenia przed flashowaniem (zewnętrzne dyski twarde, dyski flash itp.) i upewnić się, że dysk systemowy ma wstrzymany, a niekoniecznie wyłączony lub całkowicie odszyfrowany, tryb BitLocker.
Co zrobić, jeśli po aktualizacji przy każdym uruchomieniu komputera pojawia się żądanie klucza BitLocker
Jednym z najbardziej irytujących problemów zgłaszanych przez użytkowników laptopów profesjonalnych jest to, że po aktualizacji oprogramowania układowego lub BIOS-u (na przykład w laptopie Dell Latitude ), BitLocker zaczyna bez wyjątku prosić o klucz odzyskiwania przy każdym uruchomieniu. Po wpisaniu 48 cyfr system Windows 11 uruchamia się bez problemu, ale to samo dzieje się ponownie przy kolejnym uruchomieniu.
Pierwszą czynnością, którą zazwyczaj zaleca się, jest zalogowanie się do systemu Windows, przejście do Panelu sterowania i w sekcji BitLocker skorzystanie z opcji „Wstrzymaj ochronę”, a następnie „Wznów ochronę” . Ten proces powinien umożliwić modułowi TPM ponowne zamknięcie pomiarów rozruchu na podstawie nowej wersji BIOS-u, co teoretycznie powinno zapobiec kolejnym żądaniom wprowadzenia klucza przy kolejnych restartach.
Jeśli to nie pomoże, możesz użyć narzędzia wiersza poleceń `manage-bde` z poleceniami takimi jak ` manage-bde -protectors -disable c:` i, po ponownym uruchomieniu, `manage-bde -protectors -enable c:` . Wymusi to na BitLockerze ponowne obliczenie stanu ochrony dysku. Jednak na niektórych komputerach problem nadal występuje: system się uruchamia, ale nadal wymaga klucza odzyskiwania.
Należy również sprawdzić w BIOS-ie, czy układ TPM 2.0 jest włączony i aktywny , a także czy funkcja Secure Boot jest włączona zgodnie z ustawieniami BitLockera. Ciągłe zmiany tych parametrów mogą dezorientować moduł TPM i uniemożliwić mu uznanie środowiska za „stabilne”, co wydłuża cykl odzyskiwania przy każdym uruchomieniu.
Bardziej drastycznym rozwiązaniem jest skorzystanie z opcji „Wyczyść moduł TPM” w BIOS-ie. Powoduje to zresetowanie układu zabezpieczającego i może pomóc rozwiązać problemy z walidacją rozruchu, ale nie jest to decyzja, którą należy podejmować pochopnie: jeśli wyczyścisz moduł TPM bez dokładnego zrozumienia statusu funkcji BitLocker i bez gwarantowanego dostępu do klucza odzyskiwania, możesz nie być w stanie odszyfrować dysku lub utracić funkcje, takie jak kod PIN usługi Windows Hello, dopóki nie zostaną one ponownie skonfigurowane.
Zanim to nastąpi, zaleca się dokładne zapoznanie się ze wszystkimi opcjami wstrzymania i wznowienia działania funkcji BitLocker, sprawdzenie dostępności aktualizacji oprogramowania sprzętowego oraz, w przypadku systemów korporacyjnych, skonsultowanie się z działem IT . Czasami rozwiązaniem jest aktualizacja do nowszej wersji BIOS-u, która koryguje zachowanie systemu, lub wdrożenie określonej polityki platformy rozruchowej w środowisku korporacyjnym.
Szczegóły dotyczące sprzętu firmy Dell i znane problemy z aktualizacjami systemu BIOS
W ekosystemie firmy Dell udokumentowano kilka przypadków, w których aktualizacje systemu BIOS w połączeniu z funkcją BitLocker oraz zarządzaniem kluczami platformy Secure Boot (PK) wygenerowały problemy na tyle poważne, że zatrzymały niektóre aktualizacje dystrybuowane za pośrednictwem usługi Windows Update.
W kilku modelach, w tym Dell 14 Plus 2-w-1 DB04255, Dell 14 Plus DB14255 i Dell 16 Plus DB16255 , zgłaszano problem z wersją BIOS-u 1.2.0 i nowszymi. Aktualizacje tych wersji za pośrednictwem usługi Windows Update zostały wstrzymane do około listopada 2025 r. (szacunkowa data może ulec zmianie), ponieważ Microsoft pracuje nad nową metodą aktualizacji , która rozwiąże konflikt kluczy PK i interakcję z funkcją BitLocker.
W tym okresie oficjalnie zaleca się niekorzystanie z usługi Windows Update do aktualizacji BIOS-u, lecz skorzystanie ze strony Dell.com lub narzędzia Dell SupportAssist w celu pobrania najnowszej wersji oprogramowania układowego dla każdego systemu, którego dotyczy problem. Ma to na celu zminimalizowanie ryzyka uszkodzenia klucza odzyskiwania BitLocker lub zablokowania komputera podczas procesu aktualizacji.
Dokumentacja firmy Dell wymienia również szeroką gamę produktów, których dotyczą problemy związane z funkcją BitLocker i systemem BIOS: Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro oraz stacje robocze . Każda linia produktów może różnić się szczegółami, ale ogólna idea jest podobna: przed wprowadzeniem jakichkolwiek zmian zaleca się postępowanie zgodnie z instrukcjami producenta, zapoznanie się z informacjami pomocy technicznej i upewnienie się, że masz pod ręką klucz odzyskiwania.
Ponadto firma Dell regularnie publikuje w swojej bazie wiedzy artykuły ze szczegółowymi instrukcjami odzyskiwania systemów, które utknęły w martwym punkcie i wymagają klucza BitLockera po aktualizacji oprogramowania sprzętowego. W środowiskach zarządzanych, firmowy system zarządzania urządzeniami może centralnie przechowywać klucze i umożliwiać działowi IT przywrócenie zaufania modułu TPM za pomocą nowego systemu BIOS bez konieczności interwencji użytkownika, poza ponownym uruchomieniem systemu po wyświetleniu monitu.
Ogólne najlepsze praktyki przed aktualizacją BIOS-u z włączoną funkcją BitLocker
Łącząc doświadczenia z różnymi producentami i rzeczywiste przypadki użytkowników, możemy wypracować kilka rozsądnych wskazówek dotyczących aktualizacji BIOS-u na komputerze z włączonym BitLockerem bez zbędnych problemów. Nie są to niezawodne zasady, ale stanowią najlepsze praktyki, które znacznie zmniejszają ryzyko.
Pierwszym krokiem jest upewnienie się, że wiesz, gdzie znajduje się klucz odzyskiwania i że masz do niego dostęp, nawet jeśli główny komputer się nie uruchomi. Obejmuje to sprawdzenie konta Microsoft lub firmowego, znalezienie wydrukowanych dokumentów lub plików na dysku USB oraz, jeśli jest to komputer firmowy, potwierdzenie, że dział wsparcia IT może go odzyskać, jeśli Ty go nie znajdziesz.
Po drugie, uważnie zapoznaj się z informacjami o wydaniu wersji BIOS-u oraz wszelkimi ostrzeżeniami producenta na stronie pobierania lub w kreatorze instalacji. Jeśli producent poprosi Cię o zawieszenie działania BitLockera, zrób to; jeśli ostrzega o znanych problemach z konkretną wersją, zastanów się, czy naprawdę potrzebujesz tej aktualizacji już teraz, czy możesz poczekać na późniejszą, bardziej dopracowaną wersję.
Zawsze zaleca się utworzenie aktualnej kopii zapasowej ważnych danych przed modyfikacją oprogramowania sprzętowego. Nawet jeśli aktualizacje BIOS-u są powszechnie stosowane w przypadku danego modelu, każda awaria zasilania, przerwa w dostawie prądu lub przerwa w działaniu może spowodować uszkodzenie komputera. Posiadanie kopii zapasowej nie zapobiega całkowicie problemowi, ale przynajmniej pozwala odzyskać dane, jeśli rozwiązaniem będzie ponowna instalacja lub wymiana podzespołów.
Jeśli chodzi o status BitLockera, o ile producent nie określi inaczej, najlepszym rozwiązaniem jest zazwyczaj zawieszenie ochrony BitLockera na dysku systemowym tuż przed rozpoczęciem aktualizacji i wznowienie jej po upewnieniu się, że system Windows uruchamia się poprawnie z nowym BIOS-em. Jeśli instalator nadal wykrywa BitLockera nawet po jego zawieszeniu, zastanów się, czy chcesz kontynuować, czy wolisz znaleźć informacje dotyczące Twojej płyty głównej lub modelu.
Na koniec, unikaj wprowadzania zbyt wielu zmian w krótkim odstępie czasu: aktualizacja BIOS-u, zmiana ustawień Secure Boot, modyfikacja trybu rozruchu (UEFI/Legacy) i czyszczenie modułu TPM naraz nie jest dobrym pomysłem. Postępuj krok po kroku , wprowadź jedną zmianę, sprawdź, czy system uruchamia się bez problemów, a dopiero potem wprowadź kolejną. W ten sposób, jeśli coś pójdzie nie tak, będziesz lepiej rozumieć, co się stało i łatwiej będzie Ci wrócić do poprzednich ustawień lub poprosić o pomoc w uzyskaniu konkretnych informacji.
Dzięki lepszemu zrozumieniu interakcji BIOS-u, modułu TPM i funkcji BitLocker, miejsca przechowywania kluczy odzyskiwania i środków zapobiegawczych, aktualizacja oprogramowania sprzętowego przestaje być hazardem technologicznym, a staje się delikatnym, ale możliwym do wykonania zadaniem, pod warunkiem, że przestrzegane są ostrzeżenia producenta, a informacje potrzebne do odzyskania dostępu do systemu są bezpieczne, gdy po zmianie szyfrowanie stanie się bardziej rygorystyczne.