- Utilize o Agendador de Tarefas para definir a frequência e os horários das varreduras automáticas.
- Diferenças entre a verificação rápida, a verificação completa e o modo offline para remoção de vírus persistentes.
- Gerenciamento avançado de segurança usando comandos do PowerShell, MpCmdRun e portais de administração remota.

Manter o computador funcionando sem problemas não se resume apenas a limpar o teclado; trata-se de garantir que seu sistema esteja protegido contra qualquer ameaça. Embora muitas pessoas pensem que instalar software de terceiros seja a única solução, a realidade é que o antivírus integrado do Windows evoluiu significativamente e agora é uma ferramenta poderosa que rivaliza com qualquer outra opção disponível no mercado.
A melhor parte é que o Microsoft Defender funciona silenciosamente, monitorando seu PC em busca de softwares indesejados enquanto você navega ou baixa arquivos. No entanto, para aqueles que preferem controle total e não querem deixar nada ao acaso, saber como agendar verificações completas é essencial para garantir que nenhuma ameaça persistente permaneça escondida nos cantos do disco rígido.
Como agendar verificações automatizadas usando o Agendador de Tarefas
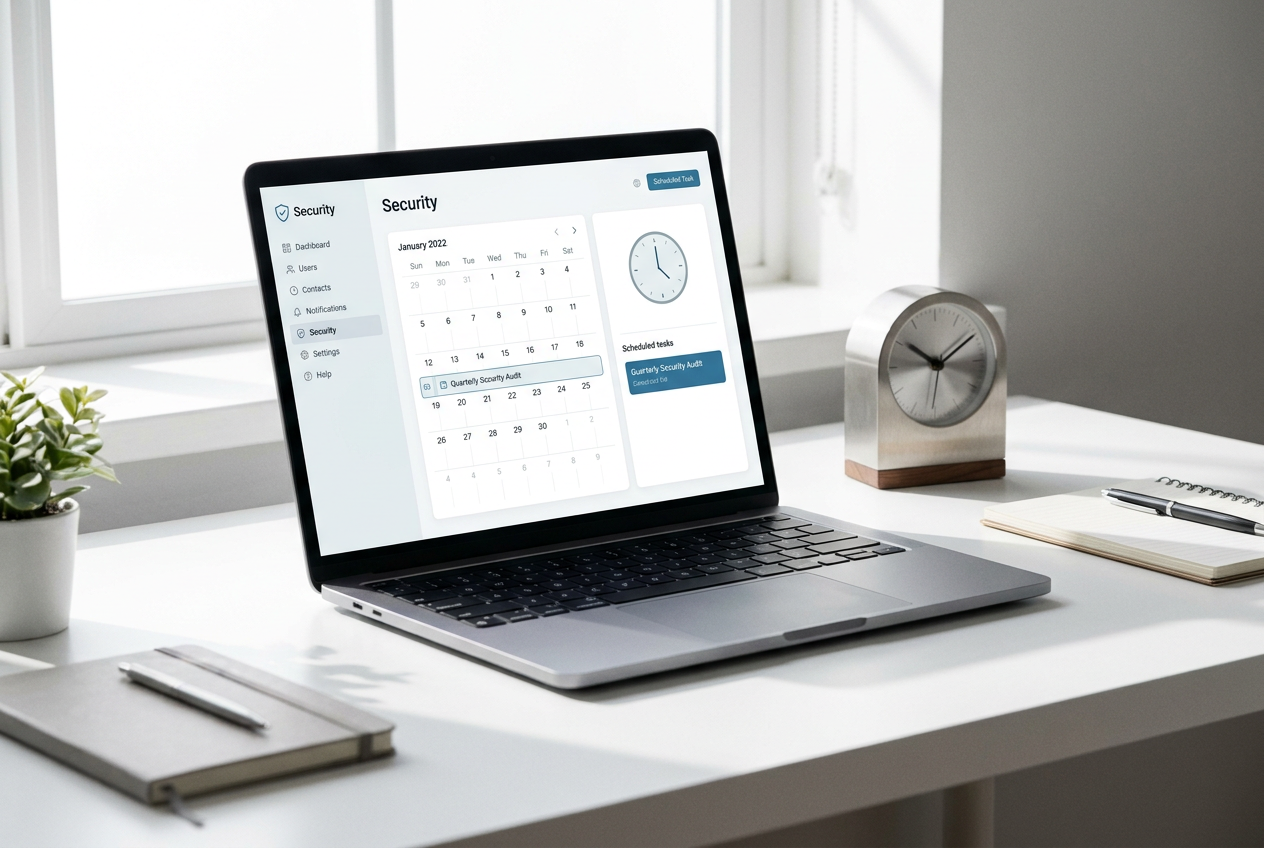
Se você deseja que seu antivírus seja executado em um horário ou frequência específica sem que você precise fazer nada, a chave é o Agendador de Tarefas do Windows. Para começar, digite o nome dessa ferramenta na caixa de pesquisa da barra de tarefas e execute o aplicativo.
Uma vez dentro, o caminho é simples, mas preste atenção para não se perder. No menu à esquerda, expanda a pasta Biblioteca do Agendador de Tarefas, vá para Microsoft, depois para Windows e, finalmente, localize a pasta chamada Windows Defender . Lá você verá várias opções, mas a que nos interessa é chamada Verificações Agendadas do Windows Defender, na qual você deve clicar duas vezes.
Agora chegamos à parte importante: a configuração. Na janela de propriedades que se abre, vá até a aba "Gatilhos" e clique no botão "Novo". É aqui que a mágica acontece, pois você pode escolher se deseja que a verificação seja executada diariamente, semanalmente ou até mesmo na inicialização do sistema , o que é ideal para limpar o computador antes de começar a trabalhar.
Diferentes tipos de análise e quando utilizá-los.
Nem todas as verificações são iguais e, dependendo do que você procura, precisará escolher uma ou outra. A verificação rápida é a mais comum e recomendada para tarefas agendadas, pois se concentra nas chaves do Registro e nas pastas de inicialização, onde o malware que inicia com o sistema costuma se esconder.
Se você notar que seu PC está lento ou suspeitar de algum problema, a melhor solução é executar uma verificação completa , que analisa absolutamente todos os arquivos do seu computador. Além disso, há uma verificação personalizada para áreas específicas e um modo offline . Este último é essencial para lidar com vírus persistentes, pois reinicia o computador e verifica o sistema antes do carregamento do Windows , impedindo que o malware seja ativado ou protegendo-o.
Métodos avançados para usuários especialistas e administradores
Para quem se sente mais à vontade com um console ou gerencia várias equipes, existem maneiras muito mais diretas. Através de PowerShellVocê pode executar uma análise imediata com o comando Start-MpScan ou configure preferências específicas para que a verificação rápida inclua rotas que normalmente seriam excluídas.
Se você for um administrador de sistemas, pode esquecer a verificação computador por computador e usar o portal do Microsoft Defender ou o Microsoft Intune. Nessas plataformas, você pode iniciar verificações remotas selecionando o dispositivo, escolhendo o tipo de verificação e confirmando a ação. Em seguida, você pode verificar o status da tarefa no histórico de ações e envios.
Também é possível interagir com o antivírus através da linha de comando tradicional. Localizando a pasta da plataforma Defender e executando o arquivo MpCmdRun.exe com os parâmetros apropriados, você pode facilmente iniciar verificações rápidas. Mesmo para usuários mais técnicos, o Windows Management Instrumentation (WMI) oferece o método Start da classe MSFT_MpScan para integrar a segurança em scripts mais complexos.
Possuímos um sistema integrado que nos permite agendar tudo, desde tarefas simples no agendador até o gerenciamento remoto da segurança ou o uso de comandos avançados. Seja optando por uma verificação diária rápida, uma verificação completa na inicialização do sistema ou usando o modo offline para eliminar ameaças persistentes, ter uma estratégia de verificação automatizada é a melhor maneira de manter seu sistema íntegro sem precisar monitorá-lo constantemente.
