- Binabago ng pag-update ng BIOS ang kapaligirang nagpapatunay sa TPM at maaaring maging sanhi ng paghingi ng BitLocker ng recovery key.
- Mahalagang hanapin at i-save ang BitLocker key (account, printer, o USB) bago palitan ang firmware.
- Ang pansamantalang pagsuspinde ng BitLocker sa system drive ay nakakabawas sa mga problema pagkatapos i-flash ang BIOS.
- Ang ilang modelo, lalo na sa mga kapaligirang pang-enterprise ng Dell, ay nangangailangan ng pagsunod sa mga partikular na alituntunin ng tagagawa.

Sa artikulong ito, titingnan natin, nang paunti-unti at nang detalyado, kung ano ang dapat mong gawin bago at pagkatapos i-update ang BIOS gamit ang BitLocker , ano ang maaaring mangyari sa TPM, kung paano makuha ang recovery key kung hihilingin nito, at kung bakit ang ilang computer (tulad ng ilang modelo ng Dell, ASUS motherboard, o MSI B450/B550, bukod sa iba pa) ay nagpapakita ng tila magkasalungat na mga babala na mas nakalilito pa.
Ano ang nangyayari sa pagitan ng BIOS, BitLocker, at TPM kapag nag-update ka
Para maunawaan kung bakit minsan hinihingi ng BitLocker ang recovery key sa bawat pag-boot pagkatapos ng pag-update ng BIOS, kailangan mong maunawaan kung paano nauugnay ang BIOS/UEFI , TPM, at BitLocker encryption. Ang pag-alam kung ano ang nagbabago ay ginagawang mas madali ang pag-iingat at maiwasan ang pagkataranta kapag lumitaw ang blue screen.
Ang BitLocker, sa karamihan ng mga modernong computer, ay umaasa sa isang TPM 2.0 chip na ligtas na nag-iimbak ng bahagi ng mga encryption key. Bine-verify ng chip na ito na ang boot environment (firmware, Secure Boot, fundamental configuration) ay kapareho ng noong naka-encrypt ang disk. Kung makakita ito ng mga makabuluhang pagbabago, binibigyang-kahulugan nito ito bilang isang posibleng pag-atake at pinipilit ang isang kahilingan para sa recovery key upang matiyak na ikaw ang nagbo-boot ng computer.
Sa ilang desktop computer na may mga motherboard tulad ng MSI B450 Tomahawk Max o ASUS B550-F, may mga seryosong babala ang tagagawa sa mga bagong bersyon ng BIOS: inirerekomenda nila ang pag-enable ng BitLocker at pag-save (o pag-verify) ng recovery key bago i-flash ang BIOS, dahil kung may magkamali, maaari kang mawalan ng access sa Windows. Mukhang nakababahala ang mensahe, ngunit simple lang ang pinagbabatayan: kung titigil ang TPM sa pagkilala sa environment at hihilingin ang key, dapat mo itong matagpuan.
Sa mga propesyonal na laptop tulad ng Dell Latitude o mga kagamitan sa antas ng negosyo mula sa Dell, HP, o Lenovo, medyo nagiging mas kumplikado ang mga bagay-bagay dahil may kinalaman din ang pamamahala ng korporasyon: kadalasan, ang BitLocker key ay hindi lamang nasa iyong account, kundi nakaimbak din sa organisasyon (domain ng kumpanya, unibersidad, atbp.), at ang BIOS ay maaaring awtomatikong ma-update ng assistant ng tagagawa o ng mga patakaran sa IT.
Bakit ba masyadong iginigiit ng mga tagagawa ang BitLocker bago i-update ang BIOS?
Ang mga mensahe ng tagagawa ay maaaring magmukhang magkasalungat: ang ilan ay nagsasabi sa iyo na i-activate ang BitLocker at i-save ang key bago mag-update, habang ang iba ay humihiling sa iyo na gawin ang eksaktong kabaligtaran, i-deactivate ang BitLocker bago mag-flash. Sa katotohanan, ang parehong babala ay naglalayong bawasan ang mga panganib, ngunit nakatuon ang mga ito sa iba't ibang yugto ng proseso.
Sa kaso ng mga motherboard tulad ng MSI B450 Tomahawk Max , na may mga update sa BIOS na naglalayong paganahin o mapabuti ang suporta sa TPM (halimbawa, upang matugunan ang mga kinakailangan ng Windows 11), nagbabala ang installer na mahalagang maayos na na-configure ang BitLocker at, higit sa lahat, madaling magamit ang recovery key. Ang dahilan ay ang pagbabago sa kung paano inilalantad ng firmware ang TPM ay maaaring mag-trigger ng kahilingan para sa key sa susunod na pag-boot.
Ang ibang mga sistema, tulad ng maraming ASUS B550 motherboard , ay nagpapakita ng mensahe bago i-flash ang BIOS kapag natukoy ng mga ito na ang system drive ay protektado ng BitLocker, na nag-uudyok sa iyong i-disable ito. Ang layunin ay pigilan ang drive na ma-encrypt habang ina-update ang firmware, na nagpapaliit sa mga problema sa boot at umiiwas sa mga recovery loop kung ang internal state ng TPM ay masyadong magbabago.
Sa ilang mga kaso, gaya ng iniulat ng maraming user, kahit na i-disable mo ang BitLocker sa pamamagitan ng graphical interface ng Windows, ang BIOS update tool ng motherboard ay nagpapakita pa rin ng babala na aktibo ang BitLocker . Maaaring ito ay dahil mayroon pa ring mga proteksyon na na-configure sa drive, hindi nailapat nang tama ang proseso ng sleep, may iba pang naka-encrypt na drive (tulad ng mga USB flash drive), o hindi pa nakukumpleto ng system ang buong cycle ng pag-disable.
Sa mga Dell laptop at iba pang mga computer para sa negosyo, mahalaga rin ang paraan ng pamamahagi ng mga firmware update. Karaniwan para sa assistant ng tagagawa na awtomatikong i-install ang BIOS sa panahon ng isang regular na pag-update. Pagkatapos, sa susunod na boot, maaaring hingin ng BitLocker ang recovery key at, kung minsan, patuloy itong hihilingin sa bawat pag-restart dahil hindi lubos na "nagtitiwala" ang TPM sa bagong firmware signature o sa bagong Secure Boot PK key.
Saan mahahanap ang BitLocker recovery key kung hihilingin ito ng BIOS
Kung makakita ka ng blue screen ng BitLocker pagkatapos ng pag-update ng BIOS, na mag-uudyok sa iyo na ibigay ang iyong 48-digit na password, ang susi ay ang pag-alam nang eksakto kung saan ito nakaimbak . Mayroong ilang karaniwang lokasyon kung saan maaaring nakaimbak ang iyong password, depende sa kung paano na-configure ang iyong computer at kung ito ay pagmamay-ari ng isang organisasyon o hindi.
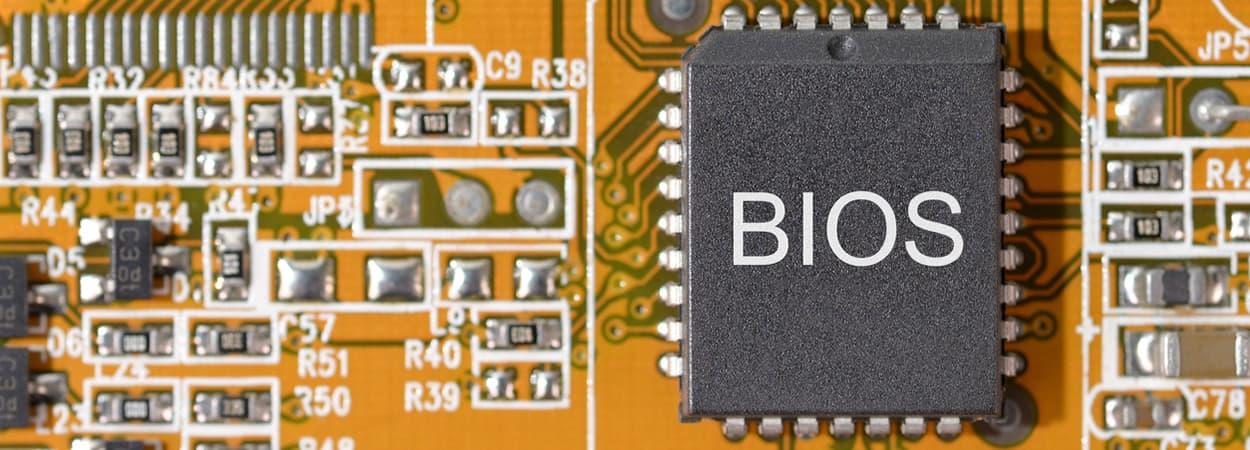
Sa mga kapaligirang pangtrabaho o pang-edukasyon, karaniwan nang nakakonekta ang device sa isang domain ng korporasyon o paaralan . Kung nakapag-log in ka na gamit ang isang account sa trabaho o paaralan, ang recovery key ay karaniwang naka-link sa account na iyon at pinamamahalaan ng departamento ng IT. Sa mga kasong ito, madalas mong kakailanganing makipag-ugnayan sa suporta upang makuha ang key na nauugnay sa identifier ng iyong device.
May nakalaang pahina ang Microsoft para sa paghahanap ng mga recovery key na naka-link sa mga account sa trabaho o paaralan. Mula sa ibang device, maaari kang pumunta sa AKA.MS/MyRecoveryKey , mag-sign in gamit ang iyong account sa trabaho o paaralan, pumunta sa seksyong Mga Device, at palawakin ang device kung saan mo kailangan ang key. Karaniwan mong makikita roon ang opsyon na "Tingnan ang mga BitLocker key," kung saan mahahanap mo ang kaukulang recovery key gamit ang key ID na ipinapakita sa asul na screen.
Kung mayroon kang personal na computer at na-set up mo mismo ang BitLocker, maaaring na-print mo na ang key noong na-activate ang encryption. Mainam na suriin ang mga folder o file kung saan mo karaniwang iniimbak ang mahahalagang dokumento na nauugnay sa computer, dahil malinaw na ipinapakita ng naka-print na key ang ID at ang 48 digit na kailangan para ma-unlock ang drive kung sakaling magkaroon ng problema.
Isa pang karaniwang opsyon ay ang pag-save ng recovery key sa isang USB drive . Kung sakaling ang iyong computer ay naka-blue screen, ikonekta ang USB drive sa parehong computer at sundin ang mga tagubilin sa screen ng BitLocker upang mabasa ang key mula sa device. Kung ang key ay naka-save bilang isang text file, maaari mo ring ikonekta ang USB drive sa ibang computer, buksan ang .txt file, at maingat na kopyahin ang 48 digit upang manu-manong ilagay ang mga ito kung saan hiniling.
Sa mga modernong computer na naka-link sa isang personal na Microsoft account, ang recovery key ay maaaring maiugnay sa iyong Microsoft profile sa website ng kumpanya, bagama't sa mga propesyonal na kapaligiran, ang pinaka-maaasahang paraan ay karaniwang ang account ng organisasyon sa nabanggit na portal o direktang pakikipag-ugnayan sa IT support. Sa alinmang kaso, mahalagang huwag gumawa ng anumang karagdagang pagbabago sa BIOS (tulad ng pag-clear ng TPM) bago hanapin at ligtas na iimbak ang recovery key.
Kailan maipapayo na isuspinde o i-disable ang BitLocker bago i-update ang BIOS?
Sa puntong ito, ang malaking tanong ay karaniwang: kailangan ko bang tuluyang i-disable ang BitLocker bago i-flash ang BIOS, o sapat na ba ito para ihinto ang proteksyon? At, bukod pa rito, sa aling mga drive ko ito kailangang gawin: sa Windows drive lang, o pati na rin sa mga USB drive at pangalawang hard drive?
Kung gusto mo lang pigilan ang BitLocker sa pag-prompt sa iyo para sa recovery key pagkatapos ng firmware update, ang pinakamahusay na gawin ay karaniwang pansamantalang ihinto ang proteksyon sa system drive bago simulan ang BIOS update. Sa Windows, mula sa Control Panel, sa ilalim ng BitLocker Drive Encryption, maaari mong piliin ang drive C: at gamitin ang opsyong "Ihinto ang proteksyon" upang payagan ang TPM na tanggapin ang mga pagbabago sa platform nang hindi nagti-trigger ng blue screen.
Ang pagsuspinde sa proseso ng boot ay hindi nagde-decrypt sa disk; sinasabi lamang nito sa BitLocker na payagan ang ilang mga pagbabago sa boot environment nang hindi kinakailangan ang recovery key. Kapag nakumpleto na ang pag-update ng BIOS at nakumpirma mo na tama ang pag-boot ng Windows, maaari kang bumalik sa parehong panel at i-click ang "Ipagpatuloy ang Proteksyon" upang ibalik ang encryption sa normal na operasyon sa pamamagitan ng muling pag-seal ng kasalukuyang configuration sa TPM.
Sa ilang sitwasyon, tulad ng sa ilang ASUS B550-F motherboard , ang BIOS flasher ay maaaring patuloy na magpakita ng mga babala na nagsasabing aktibo pa rin ang BitLocker, kahit na sinuspinde mo na ito mula sa Windows. Sa mga kasong ito, mahalagang suriin ang aktwal na katayuan ng mga proteksyon sa pamamagitan ng command line gamit ang ` manage-bde` at tiyaking nailapat nang tama ng system ang suspension command.
Tungkol sa iba pang mga naka-encrypt na drive, tulad ng mga USB flash drive o external hard drive, maaari lamang silang makagambala sa proseso ng pag-update kung matukoy ito ng BIOS installer sa isang problemang paraan. Bilang pangkalahatang tuntunin, sapat na ang pag-alis ng lahat ng hindi mahahalagang device mula sa computer bago mag-flash (mga external hard drive, flash drive, atbp.) at tiyaking naka-suspinde ang BitLocker sa system drive, hindi kinakailangang naka-disable o ganap na naka-decrypt.
Ano ang gagawin kung, pagkatapos ng pag-update, ang BitLocker key ay hinihiling sa bawat oras na magsimula ang computer
Isa sa mga pinakanakakainis na problemang iniulat ng mga gumagamit ng mga propesyonal na laptop ay, pagkatapos ng pag-update ng firmware o BIOS (halimbawa, sa isang Dell Latitude ), nagsisimulang humingi ang BitLocker ng recovery key sa bawat startup, nang walang pagbubukod. Kapag ipinasok mo ang 48 digit, magbo-boot ang Windows 11 nang walang problema, ngunit nangyayari ulit ang parehong bagay sa susunod na pag-restart.
Ang unang bagay na karaniwang inirerekomenda ay ang mag-log in sa Windows, pumunta sa Control Panel, at sa seksyong BitLocker, gamitin ang mga opsyong "Suspend protection" at pagkatapos ay "Resume protection" . Dapat payagan ng prosesong ito ang TPM na muling isara ang mga sukat ng boot batay sa bagong bersyon ng BIOS, na sa teorya ay dapat pumigil sa mga karagdagang kahilingan sa key sa mga kasunod na pag-restart.
Kung hindi iyon gumana, maaari mong gamitin ang command-line tool na `manage-bde` gamit ang mga command tulad ng ` manage-bde -protectors -disable c:` at, pagkatapos mag-restart, `manage-bde -protectors -enable c:` . Pinipilit nito ang BitLocker na muling kalkulahin ang katayuan ng proteksyon sa drive. Gayunpaman, sa ilang mga computer, nagpapatuloy ang problema: nagbo-boot ang system, ngunit kailangan pa rin ang recovery key.
Dapat mo ring beripikahin sa BIOS na naka-enable at aktibo ang TPM 2.0 chip , at naka-enable ang Secure Boot alinsunod sa mga setting ng BitLocker. Ang patuloy na pagbabago sa mga parameter na ito ay maaaring makalito sa TPM at pigilan itong ituring na "stable" ang kapaligiran, kaya naman pinapahaba nito ang recovery loop sa bawat pag-boot.
Isang mas mahigpit na hakbang ang paggamit ng opsyong "Clear TPM" sa BIOS. Nire-reset nito ang security chip at makakatulong sa paglutas ng mga isyu sa boot validation, ngunit hindi ito isang desisyon na dapat ipagwalang-bahala: kung tatanggalin mo ang TPM nang walang malinaw na pag-unawa sa status ng BitLocker at walang garantisadong access sa recovery key, maaaring hindi mo ma-decrypt ang disk o mawala ang mga feature tulad ng iyong Windows Hello PIN hangga't hindi nare-configure ang mga ito.
Bago makarating sa puntong iyon, karaniwang ipinapayong maingat na suriin ang lahat ng opsyon sa pagsuspinde at resume ng BitLocker, tingnan ang anumang nakabinbing mga update sa firmware, at, sa mga sistema ng enterprise, kumonsulta sa departamento ng IT . Minsan, ang solusyon ay kinabibilangan ng pag-update sa mas bagong bersyon ng BIOS na nagtatama sa gawi o pagpapatupad ng isang partikular na patakaran sa boot platform sa kapaligiran ng korporasyon.
Mga detalye ng kagamitan ng Dell at mga kilalang isyu sa mga update ng BIOS
Sa ecosystem ng Dell, may ilang dokumentadong kaso kung saan ang mga update ng BIOS, kasama ang BitLocker at pamamahala ng Secure Boot platform key (PK), ay nakabuo ng mga isyung sapat na seryoso upang ihinto ang ilang partikular na update na ipinamamahagi ng Windows Update.
Ilang modelo, kabilang ang Dell 14 Plus 2-in-1 DB04255, Dell 14 Plus DB14255, at Dell 16 Plus DB16255 , ang naiulat na mayroong partikular na isyu sa BIOS bersyon 1.2.0 at mas bago. Ang mga pag-update sa mga bersyong ito sa pamamagitan ng Windows Update ay nahinto hanggang humigit-kumulang Nobyembre 2025 (tinatayang petsa ay maaaring magbago) habang ang Microsoft ay gumagawa ng isang bagong paraan ng pag-update upang malutas ang conflict sa PK key at interaksyon ng BitLocker.
Sa panahong ito, ang opisyal na rekomendasyon ay huwag gamitin ang Windows Update upang i-update ang BIOS, sa halip ay pumunta sa Dell.com o sa tool na Dell SupportAssist upang makuha ang pinakabagong bersyon ng firmware para sa bawat apektadong sistema. Layunin nitong mabawasan ang panganib na masira ang BitLocker recovery key o ma-lock ang computer habang isinasagawa ang proseso ng pag-update.
Nakalista rin sa dokumentasyon ng Dell ang malawak na hanay ng mga produktong apektado ng iba't ibang isyu na may kaugnayan sa BitLocker at BIOS: Dell Pro Max Micro, Pro Max Slim, Pro Max Tower, Dell Plus, Dell Pro, Pro Max, Pro Plus, Pro Premium, Latitude, Pro Rugged, Vostro, at mga desktop workstation , bukod sa iba pa. Ang bawat linya ng produkto ay maaaring may bahagyang magkakaibang detalye, ngunit ang pangkalahatang ideya ay magkatulad: ipinapayong sundin ang mga partikular na gabay ng tagagawa, suriin ang mga abiso ng suporta, at tiyaking nasa iyo ang iyong recovery key bago gumawa ng anumang mga pagbabago.
Bukod pa rito, regular na naglalathala ang Dell ng mga artikulo sa kanilang knowledge base na may detalyadong mga hakbang para sa pagbawi ng mga system na natigil sa paghingi ng BitLocker key pagkatapos ng mga update sa firmware. Sa mga pinamamahalaang kapaligiran, maaaring sentralisadong iimbak ng sariling device management system ng kumpanya ang mga key at payagan ang IT department na ibalik ang tiwala ng TPM sa bagong BIOS nang hindi nangangailangan ng interbensyon ng user maliban sa pag-restart kapag sinenyasan.
Pangkalahatang pinakamahusay na kasanayan bago i-update ang BIOS nang naka-enable ang BitLocker
Sa pamamagitan ng pagsasama-sama ng karanasan sa iba't ibang tagagawa at mga totoong kaso ng gumagamit, makakakuha tayo ng ilang makabuluhang alituntunin para sa pag-update ng BIOS sa isang computer na naka-enable ang BitLocker nang walang hindi kinakailangang abala. Hindi ito mga patakarang hindi maaaring palampasin, ngunit ang mga ito ay mga pinakamahusay na kasanayan na makabuluhang nakakabawas sa mga panganib.
Ang unang hakbang ay siguraduhing alam mo kung nasaan ang iyong recovery key at maa-access mo ito kahit na ayaw mag-boot ng iyong pangunahing computer. Kabilang dito ang pagsuri sa iyong Microsoft o account ng organisasyon, paghahanap ng anumang naka-print na dokumento o file sa isang USB drive, at, kung ito ay isang computer ng kumpanya, pagkumpirma na maaaring makuha ito ng suporta sa IT kung hindi mo ito mahanap.
Pangalawa, maingat na suriin ang mga tala sa paglabas ng bersyon ng BIOS at anumang mga babala na isinama ng tagagawa sa pahina ng pag-download o sa installation wizard. Kung hihilingin nila sa iyo na suspindihin ang BitLocker, gawin ito; kung magbabala sila tungkol sa mga kilalang isyu sa isang partikular na bersyon, isaalang-alang kung talagang kailangan mo ang update na iyon ngayon o kung maaari kang maghintay para sa isang mas bago at mas pinahusay na bersyon.
Palaging inirerekomenda na gumawa ng kamakailang backup ng iyong mahahalagang data bago baguhin ang firmware. Kahit na ang mga update sa BIOS ay mahusay na na-update para sa iyong partikular na modelo, ang anumang pagkawala ng kuryente, pagkawala ng kuryente, o pagkaantala ay maaaring magdulot ng problema sa iyong computer. Ang pagkakaroon ng backup ay hindi lubusang nakakapigil sa problema, ngunit kahit papaano ay nagbibigay-daan ito sa iyong mabawi ang iyong data kung ang solusyon ay may kinalaman sa muling pag-install o pagpapalit ng mga bahagi.
Tungkol sa katayuan ng BitLocker, maliban kung may ibang tinukoy ang tagagawa, ang pinakamahusay na paraan ay karaniwang suspindihin ang proteksyon ng BitLocker sa system drive bago simulan ang pag-update at ipagpatuloy ito pagkatapos kumpirmahin na tama ang pag-boot ng Windows gamit ang bagong BIOS. Kung patuloy na nade-detect ng installer ang BitLocker kahit na nasuspinde mo na ito, isaalang-alang kung gusto mo pa ring magpatuloy o kung mas gusto mong maghanap ng impormasyong partikular sa iyong motherboard o modelo.
Panghuli, iwasan ang paggawa ng napakaraming pagbabago nang sunod-sunod: hindi magandang ideya na i-update ang BIOS, baguhin ang mga setting ng Secure Boot, baguhin ang boot mode (UEFI/Legacy), at i-clear ang TPM nang sabay-sabay. Magpatuloy nang paunti-unti , gumawa ng isang pagbabago, tiyaking nagbo-boot ang system nang walang problema, at pagkatapos ay gawin ang susunod. Sa ganoong paraan, kung may magkamali, mas mauunawaan mo ang nangyari at mas madali kang makakabalik sa mga nakaraang setting o humingi ng tulong sa mga partikular na impormasyon.
Sa pamamagitan ng mas mahusay na pag-unawa kung paano nakikipag-ugnayan ang BIOS, TPM, at BitLocker, kung saan nakaimbak ang mga recovery key, at kung anong mga hakbang sa pag-iwas ang maaari mong gawin, ang pag-update ng firmware ay hindi na isang teknolohikal na sugal at nagiging isang maselan ngunit madaling pamahalaang gawain, basta't sinusunod ang mga babala ng tagagawa at ang impormasyong kinakailangan upang mabawi ang access sa system ay pinananatiling ligtas kung ang encryption ay magdesisyong maging mas mahigpit pagkatapos ng pagbabago.