- El motor V8 de Chrome ha sufrido múltiples fallos críticos de lectura/escritura fuera de límites y confusión de tipos.
- Muchos de estos errores han tenido explotación activa, permitiendo la ejecución de código remoto mediante webs maliciosas.
- La amenaza se extiende a todos los navegadores basados en Chromium, como Edge, Brave y Opera.
- La actualización inmediata a las últimas versiones estables es la única medida efectiva para cerrar estas brechas.
La seguridad en el navegador que usamos a diario es un terreno pantanoso, y Google Chrome no es la excepción. Recientemente, nos hemos topado con una serie de brechas de seguridad críticas que afectan directamente al motor V8, el corazón que procesa JavaScript y WebAssembly, dejando la puerta abierta a que algún malintencionado tome el control del sistema.
Lo más preocupante de estos fallos es que no son meras teorías de laboratorio, sino que hay exploits activos en la naturaleza. Esto significa que los atacantes ya saben cómo aprovechar estas debilidades para colarse en los equipos de los usuarios, lo que obliga a mantener el navegador al día para no quedar expuestos a ataques «drive-by» o ejecuciones de código no autorizadas.
Análisis de las vulnerabilidades más recientes en V8
Entre los incidentes más graves destaca el CVE-2026-11645, una vulnerabilidad de tipo lectura y escritura fuera de límites (out-of-bounds) que alcanzó una puntuación CVSS de 8.8. Este fallo permite que un atacante manipule la memoria del motor V8, siendo fundamental actualizar a la versión 149.0.7827.102 o superior para evitar que el sistema sea comprometido.
Por otro lado, el CVE-2026-87491 ha puesto en alerta a la comunidad al ser catalogado por la CISA en su catálogo de vulnerabilidades explotadas conocidas. Este error, que permite ejecutar código arbitrario dentro del sandbox mediante una página HTML maliciosa, fue detectado por el investigador Jihyeon Jeong, quien recibió una recompensa económica por su reporte. Para solucionar este agujero, es imperativo saltar a la versión 153.0.8010.36.
No podemos olvidar el CVE-2026-85046, otro zero-day que requería una actualización urgente a la versión 152.0.7977.82. Este caso es un recordatorio de que el motor V8 es un objetivo prioritario para los ciberdelincuentes debido a la enorme cantidad de usuarios que dependen de él.
Otros fallos críticos y componentes afectados
No todo ocurre en el motor de JavaScript. Se ha detectado que componentes como WebGL y Cast también han sufrido golpes fuertes. Por ejemplo, se han registrado errores de tipo Use-After-Free (CVE-2026-87464 y CVE-2026-87488) y desbordamientos de búfer (CVE-2026-87527) que podrían provocar el colapso del navegador o permitir accesos no deseados.
Un caso especialmente alarmante es el CVE-2026-5281, relacionado con Google Dawn y la implementación de WebGPU. Este fallo de tipo UAF es peligroso porque permite el compromiso total del navegador y el robo de información sensible, facilitando incluso el movimiento lateral dentro de redes corporativas si el atacante logra saltar del proceso renderer al sistema operativo.
- CVE-2025-6554: Un error de confusión de tipos en V8 que permitía lecturas y escrituras arbitrarias.
- CVE-2023-7024: Desbordamiento de búfer en el marco WebRTC, afectando la estabilidad del programa.
- CVE-2023-2033 y CVE-2023-3079: Otros ejemplos de confusión de tipos que han azotado al motor V8.
El peligro de los navegadores basados en Chromium
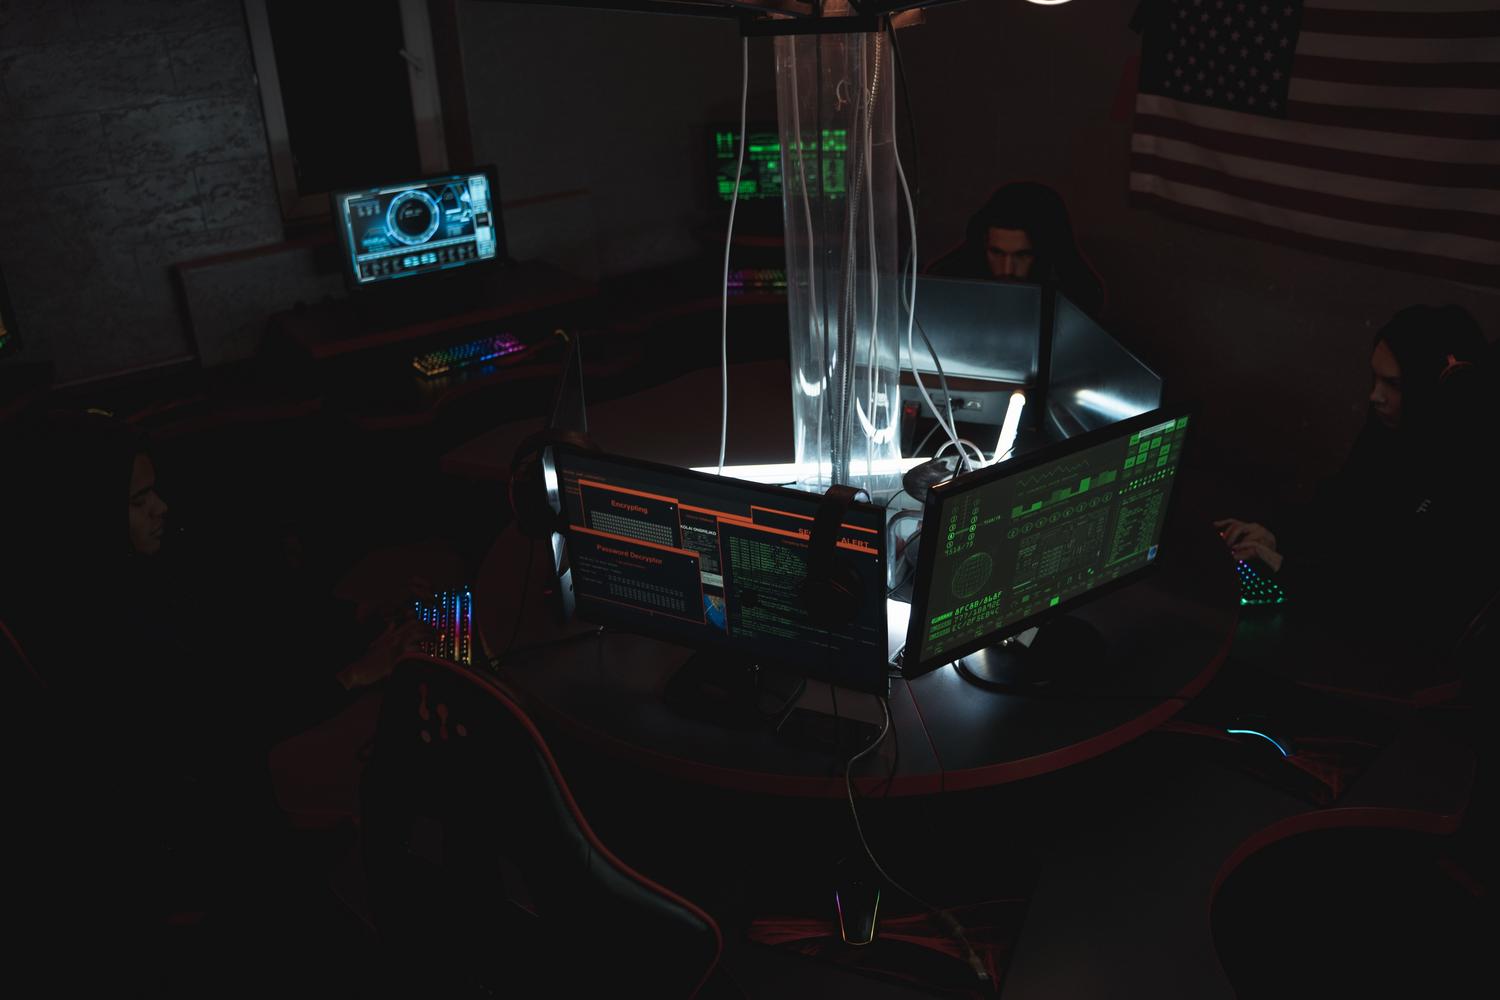
Algo que mucha gente pasa por alto es que Chrome no es el único afectado. Dado que utiliza el motor Chromium, otros navegadores más conocidos como Microsoft Edge, Brave, Opera y Vivaldi heredan estas mismas vulnerabilidades. Si el fallo está en la base del código compartido, todos los que usen esa tecnología están en el punto de mira hasta que apliquen sus propios parches.
Desde una perspectiva estratégica, el uso de tecnologías complejas como WebGPU o WebRTC amplía la superficie de ataque. Los atacantes suelen utilizar técnicas de compromiso drive-by, donde el simple hecho de visitar una web manipulada es suficiente para instalar spyware o ransomware de forma silenciosa, sin que el usuario note nada extraño hasta que sea demasiado tarde.
Medidas de protección y mitigación
Para no quedar expuestos, la regla de oro es no esperar a la actualización automática y forzar la revisión de la versión en el menú de Ayuda > Información de Google Chrome. En entornos empresariales, es vital monitorizar la telemetría de los procesos renderer y, si es posible, limitar la navegación desde endpoints críticos.
Además de actualizar, se recomienda restringir la ejecución de WebGPU o incluso desactivar JavaScript en el navegador si no es estrictamente necesario para el trabajo diario. La vigilancia constante de los procesos chrome.exe y msedge.exe mediante herramientas EDR puede ayudar a detectar comportamientos anómalos que sugieran una explotación en curso.
Mantener el software al día es la única barrera real frente a una avalancha de CVE que no deja de crecer, especialmente cuando hablamos de fallos de memoria y confusión de tipos que permiten a actores estatales o grupos de ransomware tomar las riendas de nuestra vida digital a través de un simple clic.