- BIOS 更新會修改驗證 TPM 的環境,並可能導致 BitLocker 要求輸入復原金鑰。
- 在變更韌體之前,請務必找到並儲存 BitLocker 金鑰(帳戶、印表機或 USB)。
- 暫時中止系統磁碟機上的 BitLocker 功能可以減少刷新 BIOS 後出現的問題。
- 某些型號,尤其是在戴爾企業環境中,需要遵循特定的製造商指南。

在本文中,我們將一步一步地詳細介紹在更新 BIOS 並啟用 BitLocker 之前和之後應該做什麼,TPM 會發生什麼情況,如果系統要求提供恢復密鑰,如何獲取該密鑰,以及為什麼某些計算機(例如一些戴爾型號、華碩主機板或 MSI B450/B550 等)會顯示看似矛盾且更令人困惑的警告。
更新時,BIOS、BitLocker 和 TPM 之間會發生什麼事?
要了解為什麼在 BIOS 更新後,BitLocker 有時每次啟動都會要求輸入復原金鑰,您需要了解BIOS/UEFI、TPM 和 BitLocker 加密之間的關係。了解哪些方面發生了變化,就能更容易採取預防措施,避免在出現藍色畫面時驚慌失措。
在大多數現代電腦上,BitLocker 依賴TPM 2.0 晶片,該晶片安全地儲存部分加密金鑰。此晶片會驗證啟動環境(韌體、安全啟動、基本配置)是否與磁碟加密時相同。如果偵測到重大更改,它會將此視為潛在攻擊,並強制要求輸入恢復金鑰,以確保是您本人啟動了電腦。
在某些配備MSI B450 Tomahawk Max或 ASUS B550-F等主機板的桌上型電腦上,製造商會在新版 BIOS 中發出非常嚴重的警告:他們建議在刷新 BIOS 之前啟用 BitLocker 並保存(或驗證)恢復金鑰,因為如果出現問題,您可能會失去對 Windows 的存取權限。這則訊息聽起來有些危言聳聽,但背後的原理很簡單:如果 TPM 無法識別當前環境並要求輸入金鑰,您必須確保已找到該金鑰。
對於戴爾 Latitude等專業筆記型電腦或戴爾、惠普或聯想的企業級設備,情況會變得更加複雜,因為企業管理也發揮了作用:BitLocker 密鑰通常不僅存在於您的帳戶中,還存儲在組織(公司網域、大學等)中,並且 BIOS 可能會由製造商的助手或 IT 策略自動更新。
為什麼廠商在更新 BIOS 之前如此堅持要求使用 BitLocker?
廠商提供的建議有時看似矛盾:有的廠商建議在更新系統前啟用 BitLocker 並儲存金鑰,而有的廠商則建議在刷機前方停用 BitLocker。實際上,這兩種建議的目的都是為了降低風險,但它們重點不同。
對於像MSI B450 Tomahawk Max這樣的主機板,如果 BIOS 更新旨在啟用或改進 TPM 支援(例如,為了滿足 Windows 11 的要求),安裝程式會警告用戶,正確配置 BitLocker 至關重要,尤其重要的是,要隨時準備好恢復金鑰。原因是,韌體對 TPM 的暴露方式進行更改,可能會在下次啟動時觸發金鑰請求。
其他系統,例如許多華碩B550主機板,在刷新BIOS之前,如果偵測到系統磁碟受到BitLocker保護,會顯示一則訊息提示使用者停用BitLocker。這樣做的目的是防止在韌體更新過程中對硬碟進行加密,從而最大限度地減少啟動問題,並避免因TPM內部狀態發生劇烈變化而導致的恢復循環。
許多使用者反映,在某些情況下,即使透過 Windows 圖形介面停用 BitLocker,主機板的 BIOS 更新工具仍然會顯示BitLocker 處於活動狀態的警告。這可能是因為磁碟機上仍配置了其他保護措施、睡眠過程未正確執行、存在其他加密磁碟機(例如 U 碟),或是系統尚未完成完整的停用流程。
在戴爾筆記型電腦和其他商用電腦上,韌體更新的分發方式也會產生影響。通常情況下,製造商的助手會在例行更新期間自動安裝 BIOS。之後,下次啟動時,BitLocker 可能需要恢復金鑰,有時甚至每次重新啟動都會要求輸入恢復金鑰,因為 TPM 可能並未完全「信任」新的韌體簽署或新的安全啟動 PK 金鑰。
如果BIOS要求輸入BitLocker復原金鑰,應該在哪裡找到它?
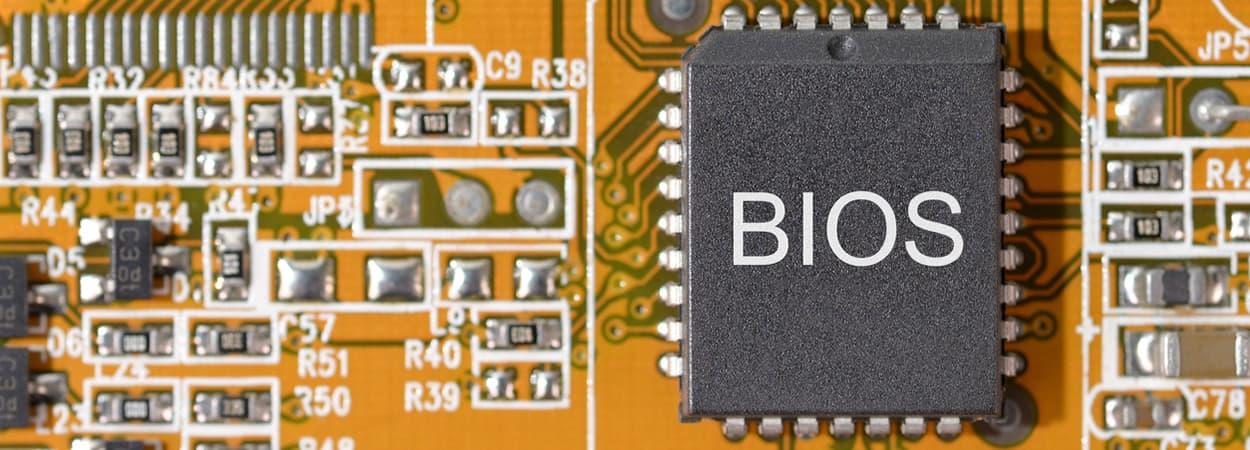
如果在 BIOS 更新後遇到 BitLocker 藍屏,提示您輸入 48 位元密碼,關鍵在於了解密碼的確切儲存位置。密碼的儲存位置取決於電腦的配置方式以及是否屬於某個組織,通常有幾種不同的儲存位置。
在工作或學習環境中,設備連接到公司或學校領域的情況非常普遍。如果您曾經使用工作或學校帳戶登入過,恢復金鑰通常與該帳戶關聯,並由 IT 部門管理。在這種情況下,您通常需要聯絡技術支援以取得與您的裝置識別碼關聯的金鑰。
微軟專門提供了一個頁面,用於查找與工作或學校帳戶關聯的恢復金鑰。您也可以從其他裝置存取AKA.MS/MyRecoveryKey,使用您的工作或學校帳戶登錄,然後前往「裝置」部分,展開您需要金鑰的裝置。通常,您會在那裡找到「查看 BitLocker 金鑰」選項,您可以使用藍色畫面上顯示的金鑰 ID來找到對應的復原金鑰。
如果您使用個人電腦並自行設定了 BitLocker,那麼在啟動加密時您可能已經列印了金鑰。建議您檢查通常存放電腦重要文件的資料夾或文件,因為列印出來的金鑰清楚地顯示了 ID 以及在出現問題時解鎖驅動器所需的 48 位數字。
另一種常見的方法是將復原金鑰儲存到USB磁碟。在這種情況下,如果您的計算機卡在藍色畫面介面,請將U盤連接到同一台計算機,然後按照BitLocker螢幕上的說明從USB讀取密鑰。如果金鑰儲存為文字文件,您也可以將USB連接到另一台計算機,開啟.txt文件,然後仔細複製其中的48位數字,並在提示處手動輸入。
在已關聯個人 Microsoft 帳戶的現代電腦上,復原金鑰可能與您在公司網站上的Microsoft 個人資料相關聯;但在專業環境中,最可靠的方法通常是使用上述入口網站上的組織帳戶或直接聯絡 IT 支援。無論採用哪種方法,在找到並妥善保管恢復金鑰之前,切勿對 BIOS 進行任何更改(例如清除 TPM)。
何時建議在更新 BIOS 之前暫停或停用 BitLocker?
此時,最大的問題通常是:我是否必須在刷新 BIOS 之前完全停用 BitLocker,還是只需暫停其保護即可?此外,我需要在哪些驅動器上執行此操作:僅針對 Windows 驅動器,還是也包括 USB 驅動器和輔助硬碟?
如果您只是想防止 BitLocker 在韌體更新後提示您輸入恢復金鑰,通常最好的方法是在開始 BIOS 更新之前暫時中止系統驅動器的保護。在 Windows 系統中,您可以從控制台中的 BitLocker 磁碟機加密選項中選擇 C 盤,然後使用「中止保護」選項,以允許 TPM 接受平台變更而不會觸發藍色畫面。
暫停啟動程序並不會解密磁碟;它只是指示 BitLocker 允許在無需恢復金鑰的情況下對啟動環境進行某些變更。 BIOS 更新完成後,如果您確認 Windows 可以正常啟動,則可以返回到相同面板並按一下“恢復保護”,透過重新密封 TPM 中的目前配置來恢復加密的正常運作。
在某些情況下,例如某些華碩 B550-F 主機板,即使您已在 Windows 系統中暫停 BitLocker,BIOS 刷新程式仍可能顯示警告,提示 BitLocker 仍然處於活動狀態。在這種情況下,建議使用命令列工具 ` manage-bde`檢查 BitLocker 保護的實際狀態,並確保系統已正確執行暫停命令。
至於其他加密驅動器,例如U盤或外接硬碟,只有當BIOS安裝程式以異常方式偵測到它們時,才會幹擾更新過程。通常情況下,只需在刷新BIOS之前從電腦中移除所有非必要設備(外部硬碟、USB等),並確保系統碟的BitLocker處於暫停狀態(不一定需要停用或完全解密)。
更新後,如果每次電腦啟動時都要求輸入 BitLocker 金鑰,該怎麼辦?
專業筆記型電腦使用者反映最令人惱火的問題之一是,在韌體或 BIOS 更新後(例如在戴爾 Latitude筆記型電腦上),BitLocker 會在每次啟動時無例外地要求輸入恢復金鑰。輸入 48 位元金鑰後,Windows 11 可以正常啟動,但下次重新啟動時同樣的問題又會再次出現。
通常建議先登入 Windows,開啟控制台,在 BitLocker 部分,選擇「暫停保護」和「恢復保護」選項。此操作應允許 TPM 根據新的 BIOS 版本重新密封啟動度量,理論上可以防止在後續重新啟動時再次請求金鑰。
如果上述方法無效,您可以使用命令列工具 `manage-bde`,執行類似 ` manage-bde -protectors -disable c:`的命令,重新啟動後執行`manage-bde -protectors -enable c:` 的命令。這將強制 BitLocker 重新計算磁碟機的保護狀態。然而,在某些電腦上,問題仍然存在:系統可以啟動,但仍需要恢復金鑰。
您還應該在 BIOS 中確認 TPM 2.0 晶片已啟用並處於活動狀態,並且安全啟動已根據 BitLocker 設定啟用。頻繁更改這些參數可能會導致 TPM 出現混亂,使其始終無法將環境視為“穩定”,從而延長每次啟動時的恢復循環。
更徹底的措施是在 BIOS 中使用「清除 TPM」選項。這會重置安全晶片,有助於解決啟動驗證問題,但這並非一個可以輕易做出的決定:如果您在不清楚 BitLocker 狀態且無法確保獲得恢復金鑰的情況下清除 TPM,則可能無法解密磁碟,或者遺失 Windows Hello PIN 等功能,直到重新配置為止。
在此之前,通常建議仔細檢查所有 BitLocker 的暫停和復原選項,檢查是否有待處理的韌體更新,並且在企業系統中,請諮詢 IT 部門。有時,解決方案需要更新至更高版本的 BIOS 以修正此問題,或在企業環境中實施特定的啟動平台策略。
戴爾設備的具體情況以及BIOS更新的已知問題
在戴爾生態系統中,有一些記錄在案的案例表明,BIOS 更新與 BitLocker 和安全啟動平台金鑰 (PK) 管理相結合,產生了足以阻止 Windows 更新分發的某些更新的嚴重問題。
包括戴爾 14 Plus 二合一筆記型電腦 DB04255、戴爾 14 Plus DB14255 和戴爾 16 Plus DB16255 在內的多款機型,在 BIOS 版本 1.2.0 及更高版本中存在特定問題。微軟已暫停透過 Windows 更新對這些版本進行更新,預計將於 2025 年 11 月左右恢復(具體日期可能會有所變動),以便微軟開發新的更新方法來解決 PK 金鑰衝突和 BitLocker 互動問題。
在此期間,官方建議不要使用 Windows 更新來更新 BIOS,而是訪問Dell.com 或使用 Dell SupportAssist 工具來取得每個受影響系統的最新韌體版本。這樣做是為了最大程度地降低 BitLocker 復原金鑰損壞或電腦在更新過程中被鎖定的風險。
戴爾的文檔還列出了眾多 BitLocker 和 BIOS 相關問題影響的眾多產品,包括Dell Pro Max Micro、Pro Max Slim、Pro Max Tower、Dell Plus、Dell Pro、Pro Max、Pro Plus、Pro Premium、Latitude、Pro Rugged、Vostro 以及桌上型工作站等。雖然每個產品線的具體細節可能略有不同,但總體思路類似:建議遵循製造商提供的特定指南,查看支援通知,並在進行任何更改之前確保您已準備好恢復金鑰。
此外,戴爾會定期在其知識庫中發布文章,提供韌體更新後系統卡在請求 BitLocker 金鑰時的詳細復原步驟。在託管環境中,戴爾本身的裝置管理系統可以集中儲存金鑰,使 IT 部門能夠在新 BIOS 下恢復 TPM 信任,而無需使用者乾預(只需在提示時重新啟動即可)。
啟用 BitLocker 後更新 BIOS 前的一般最佳實踐
結合與多家廠商的合作經驗和實際使用者案例,我們可以總結出一些合理的指導原則,幫助使用者在啟用 BitLocker 的電腦上輕鬆更新 BIOS。這些並非萬無一失的規則,但卻是能夠顯著降低風險的最佳實踐。
第一步是確保您知道恢復金鑰的位置,並且即使您的主電腦無法啟動也能存取它。這包括檢查您的 Microsoft 帳戶或組織帳戶,查找任何列印文件或 USB 上的文件,如果是公司計算機,則確認 IT 支援人員可以在您找不到金鑰時幫您找回。
其次,請仔細閱讀BIOS版本發布說明以及製造商在下載頁面或安裝精靈中包含的任何警告。如果他們要求您暫停BitLocker,請照做;如果他們警告某個特定版本有已知問題,請考慮您是否真的需要立即更新,或者是否可以等待後續更完善的版本。
在修改韌體之前,請務必先備份重要資料。即使BIOS更新對您的特定型號電腦來說是可靠的,任何斷電、停電或系統中斷都可能導致您的電腦處於受損狀態。備份並不能完全避免問題,但至少可以讓您在需要重新安裝或更換組件時恢復資料。
關於 BitLocker 的狀態,除非製造商另有說明,否則最佳做法通常是在開始更新之前暫停系統磁碟機上的 BitLocker 保護,並在確認 Windows 能夠使用新的 BIOS 正確啟動後再恢復它。如果即使在您暫停 BitLocker 保護後,安裝程式仍然會偵測到它,請考慮是否繼續,或是否希望查找與您的主機板或型號相關的特定資訊。
最後,避免短時間內進行過多更改:同時更新 BIOS、更改安全啟動設定、修改啟動模式(UEFI/Legacy)以及清除 TPM 資料並非明智之舉。請循序漸進地進行操作,每次更改後確認系統能夠正常啟動,然後再進行下一步。這樣,一旦出現問題,您就能更了解原因,從而更容易恢復到先前的設定或尋求協助。
透過更了解 BIOS、TPM 和 BitLocker 的互動方式、恢復金鑰的儲存位置以及可以採取的預防措施,更新韌體不再是一項技術賭博,而變成了一項精細但可控的任務,前提是尊重製造商的警告,並在加密在更改後變得更加嚴格時,妥善保管用於重新存取系統的資訊。